
Revolut Leaked Passports and BTC History. Your Perp Exchange Might Be Next.
By @CoinMarketMan - 13-Sep-2026
Revolut 泄露护照和BTC记录。你的永续合约交易所可能是下一个。
2026年9月11日,区块链调查员ZachXBT在Telegram上分享了一份Revolut客户通知,揭露这家金融科技巨头已将护照、身份自拍照及完整的Bitcoin交易记录交给了伪装成政府机构的黑客。攻击者并未破解数据库,而是发送了一封伪造的电子邮件,表面上来自合法的政府域名,Revolut随即照单全收。
对于加密货币交易者而言,这次数据泄露不仅仅是一条新闻。它再次提醒我们:每一次护照扫描、每一张身份验证自拍、每一条上传至中心化平台的交易记录,都会成为你永远无法撤回的永久性隐患。一旦这些数据泄露,带来的不仅仅是钓鱼攻击,甚至可能导致人身伤害。Chainalysis报告显示,仅2026年上半年,针对加密货币持有者的暴力"扳手攻击"就造成逾3000万美元损失,截至6月底已记录46起事件。
本文将详细分析Revolut事件的来龙去脉,探讨为何KYC数据正成为加密领域最危险的攻击面,以及向Hyperliquid等无KYC永续合约交易所转移,对于希望在保住竞争优势的同时保护个人身份的交易者意味着什么。
Revolut究竟泄露了什么
这次数据泄露并非精密的零日漏洞攻击,也不是对加密数据库的暴力破解,而是社会工程学攻击。一名未经授权的第三方发送了伪造的政府机构请求,所使用的电子邮件域名通过了标准身份验证检查。Revolut将其视为合法的执法请求并予以配合。
泄露的数据包括护照和驾照副本、身份验证自拍照、全名、出生日期、职业、通讯地址、电子邮件、电话号码、含IBAN的银行对账单、提款记录,以及完整的Bitcoin交易历史。Revolut确认私钥、登录密码和完整卡号未遭泄露,生物特征人脸数据也未包含其中。
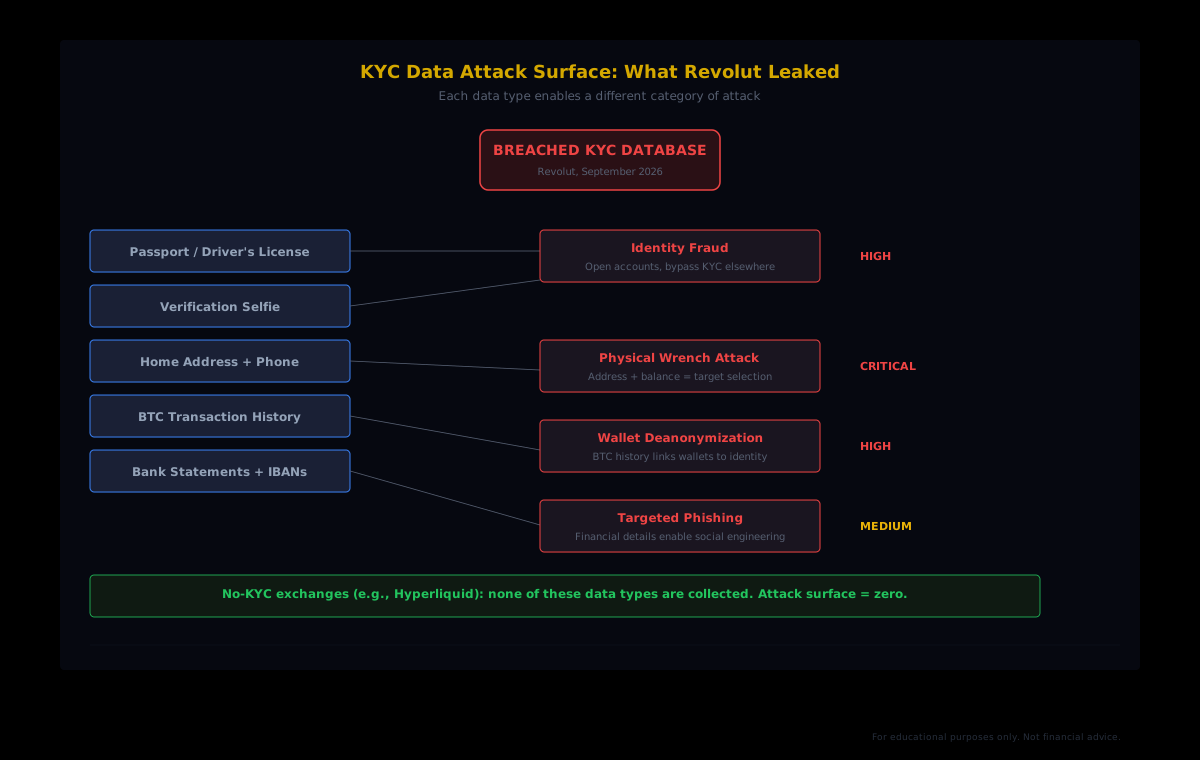
关键细节: Bitcoin交易历史与家庭住址同时泄露。攻击者现已掌握某人转移了多少BTC、转移时间以及其居住地点。这一组合正是发动扳手攻击的前提条件。
前Mt. Gox首席执行官Mark Karpeles公开确认自己是受害者之一,并分享了Revolut发送的通知副本。ZachXBT指出,此次泄露似乎专门针对高净值用户,但Revolut拒绝透露受影响客户数量及被冒充的政府机构身份。
从数据泄露到上门袭击:扳手攻击的完整链条
这次泄露之所以比普通数据泄露危害更大,在于所泄露数据类型的特殊组合。泄露电子邮件地址会引发钓鱼攻击,泄露密码会导致账户被盗。但护照加BTC交易历史再加家庭住址的组合,却开启了一种性质截然不同的犯罪。
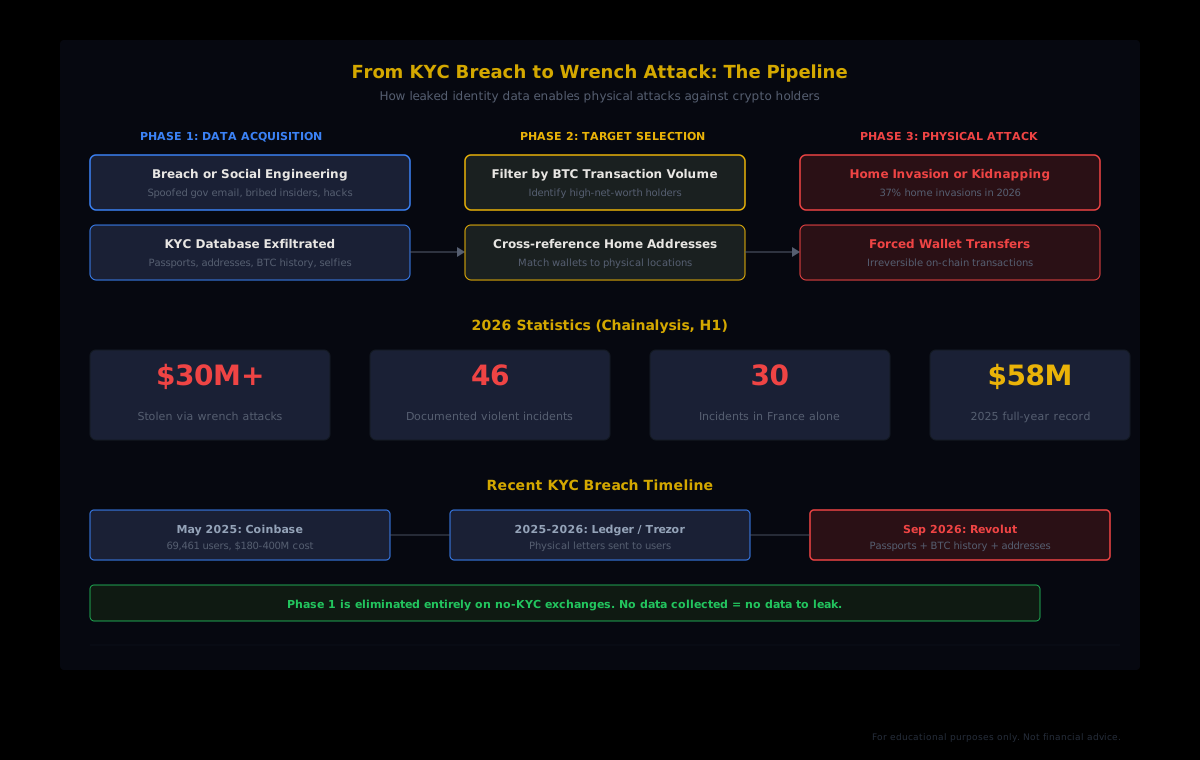
Chainalysis记录了截至2026年6月底针对加密货币持有者的46起暴力事件,损失逾3000万美元。入室盗窃现占此类攻击的37%,较往年显著上升。若按此趋势延续,2026年将超越2025年创下的5800万美元全年纪录。
法国已成为重灾区,截至2026年中已记录30起公开的加密货币暴力事件。Chainalysis将这一激增与2024年的一起疑似事件相关联:据报道,巴黎地区一名法国税务官员窃取并出售了高净值加密货币持有者的档案,内含姓名、地址、持仓情况及税务记录。Revolut的泄露事件为另一批受害者制造了完全相同的数据包:身份证件、金融记录、交易历史与实际住址捆绑在一起。
攻击链条一目了然。第一步:获取将钱包活动与真实身份关联起来的泄露KYC数据。第二步:通过扫描交易历史筛选高价值目标。第三步:登门拜访。攻击本身并不需要多高的技术含量,难点在于目标筛选,而这之所以成为可能,正是因为中心化平台囤积了将链上活动与现实人物相关联的数据。
Revolut只是最新一个,绝不会是最后一个。
Revolut数据泄露事件是一个不断加速的规律中的最新案例。2025年5月,Coinbase披露其海外客服承包商被收买,共计69,461名客户的个人数据遭窃,包括政府颁发的证件、经脱敏处理的社会安全号码、银行账号及账户余额。Coinbase估计修复成本在1.8亿至4亿美元之间。
硬件钱包厂商Trezor近期也遭遇客服供应商数据泄露,波及范围进一步扩大,更多客户受到牵连。2026年初,Ledger和Trezor用户开始在家中收到实体信件,发件方是通过此前数据泄露获取收货地址的攻击者。
这一规律揭示了一个结构性问题。每一个收集KYC数据的平台都在制造一个蜜罐。监管机构要求身份核验的规定意味着这些数据库必须存在,且必须包含最敏感的个人信息类别:政府颁发的证件、生物特征自拍、金融记录。问题不在于某个特定平台是否会遭遇数据泄露,因为只要时间足够长、攻击手段足够多(钓鱼、内部行贿、社会工程学),数据终将泄露。问题在于泄露之后能造成多大的损害。
这对永续合约交易者意味着什么
由于以下三个不适用于普通现货买家的原因,永续合约交易者面临的KYC数据泄露风险被进一步放大。
杠杆暴露你的资金规模
在中心化交易所使用10倍杠杆意味着你的名义敞口是保证金的十倍。如果攻击者看到你存入了5万美元并持续使用杠杆交易永续合约,他们可以推断出你的总市场活动远超单纯的存款金额。交易历史会暴露交易频率、仓位规模,进而推算出你可能的净资产,而这一切都与你的护照和家庭住址绑定在一起。
高频交易留下清晰踪迹
活跃的永续合约交易者每月产生数百乃至数千笔交易记录。每一笔记录都是交易历史中的一个数据点,一旦泄露,便能勾勒出你的交易行为、作息规律和活动模式的详细画像。这些数据使你成为比那些只买过一次BTC并长期持有的人更容易被识别和预判的目标。
多平台KYC成倍放大风险敞口
许多交易者出于进入不同市场、获取更深流动性或降低手续费等目的,同时使用多家中心化交易所。每个完成KYC认证的平台都是一个独立的数据库,一个独立的攻击面,以及一次潜在的独立泄露。Revolut的数据泄露甚至波及了那些可能根本没有在Revolut上交易过加密货币的用户,因为该平台对所有金融服务都要求KYC认证。链条上任何一处泄露,都会让你在所有平台上处于风险之中。
不对称性显而易见: 永续合约交易者产生更多数据,这些数据更能揭示他们的财富状况,而且他们往往在更多平台上完成KYC认证。每多一个平台,就意味着你的护照副本又多存放在一台你无法掌控的服务器上。
去中心化替代方案:交易,不留数据痕迹
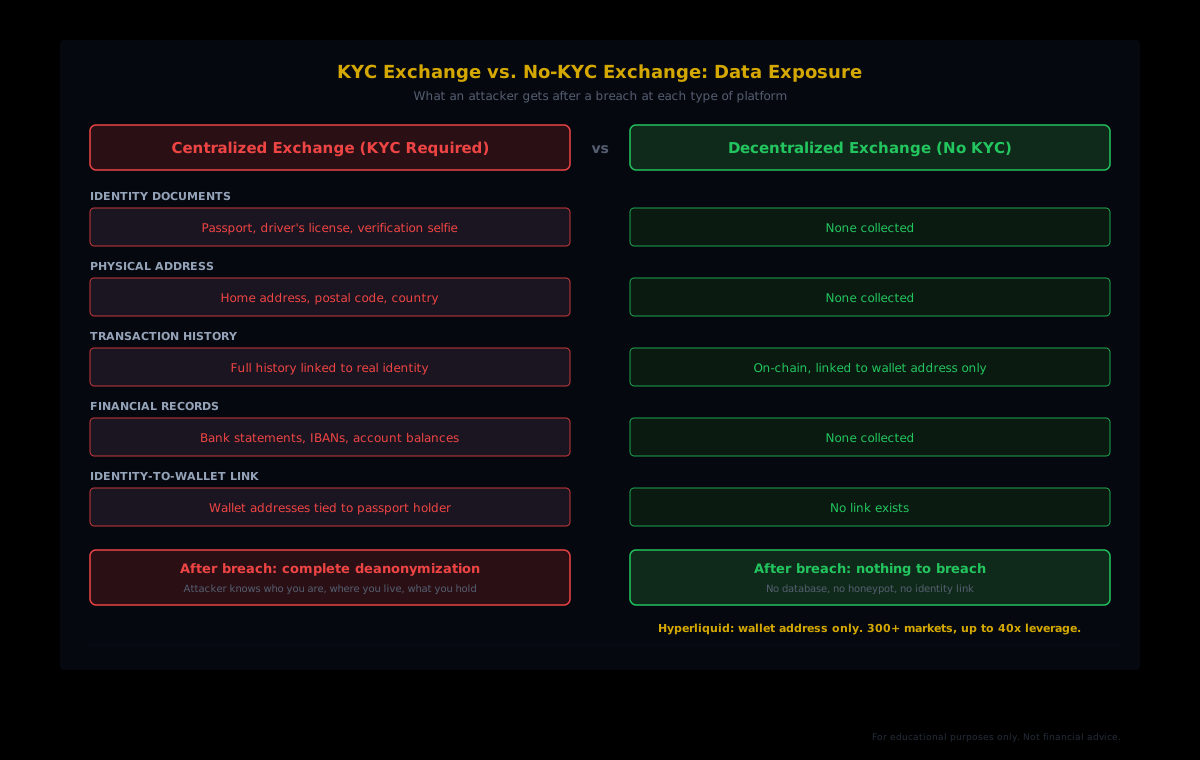
去中心化永续合约交易所采用了一种本质上截然不同的模式。没有公司持有你的护照,没有将你的钱包与家庭住址相关联的数据库,也不存在一个请求队列让伪造的电子邮件得以提取你完整的金融历史。
以交易量计,Hyperliquid是全球最大的去中心化永续合约交易所,仅通过钱包地址识别用户。无需KYC、电子邮件、电话号码或护照上传。每一笔挂单、撤单和成交都在链上执行,具备单区块最终确定性。该协议支持300多个市场,最高杠杆达40倍,月交易量通常超过2000亿美元。
这一架构从根本上消除了数据蜜罐。如果不存在将钱包地址与真实身份关联的数据库,社会工程师便无从请求,被收买的承包商无数据可窃,攻击者也无从进行目标筛选。你可以享有与中心化交易所同等的深度和速度,同时保持身份与链上活动相互隔离。
这并非理论上的优势,而是去中心化永续合约交易量持续增长的核心原因。Hyperliquid的历史累计永续合约交易量已超过4万亿美元,目前占据约44%的链上永续合约交易量份额。这一转变不仅仅关乎理念,更关乎风险管理。
无需身份数据的Cohort分析
交易者对去中心化交易所的一个顾虑是:没有KYC,是否就意味着失去了机构级别的分析工具?答案是否定的。在Hyperliquid上,每一个仓位、每一笔成交、每一次清算都记录在链上。数据本身就是公开的,因为区块链即是账本。缺失的只是钱包地址与真实人物身份之间的关联。
我们HyperTracker的数据将Hyperliquid上的每一个钱包归类为16个行为Cohort之一:8个按投资组合规模划分(从不足250美元的Shrimp到500万美元以上的Leviathan),8个按历史总盈亏表现划分(从盈利超过100万美元的Money Printer到亏损超过100万美元的Giga-Rekt)。这些分类全部基于链上数据计算得出,无需任何人提交护照或自拍照。一次API调用即可返回任意Cohort在任意资产上的聚合持仓、订单流和偏向数据。
这就是保护隐私的分析方案的真实面貌。你获得的是机构交易台用于市场结构分析的同等情报,具体而言是哪些Cohort正在积累仓位、哪些正在平仓、市场共识正在向哪个方向转移,而这一切都不涉及任何人的个人身份信息进入系统。钱包即是身份,区块链即是真相之源,我们的分析层构建于其上。
追踪Smart Money,无需触碰任何身份数据
HyperTracker的16个行为Cohort按规模和表现对每一个Hyperliquid钱包进行分类。机构级分析,零KYC数据要求。
降低KYC风险敞口的实际操作步骤
注销Revolut账户并不能从攻击者手中删除你的数据。但永续合约交易者可以采取以下具体措施,降低未来的风险敞口。
尽量减少持有你证件的平台数量。 每个完成KYC认证的平台都意味着你的护照副本存放在另一台服务器上。审查哪些平台持有你的数据,并注销你不再使用的账户。根据GDPR第17条,欧盟居民可申请删除数据;根据CCPA,加利福尼亚州居民享有类似权利。
将永续合约交易量迁移至去中心化平台。 Hyperliquid提供与中心化永续合约交易所相同的深度、速度和杠杆,且无需身份验证。如果你在中心化交易所交易的核心原因是流动性,不妨测试去中心化平台是否能满足你的执行要求。
将身份与链上活动分离。 为去中心化交易使用全新钱包,确保其与任何KYC认证的交易所没有关联。如果你此前曾从中心化交易所提款至一个同时用于Hyperliquid交易的钱包,则身份与交易活动之间的链上关联已然存在。使用干净的钱包可以切断这条链接。
主动监控数据泄露情况。 HaveIBeenPwned等服务可追踪电子邮件层面的风险敞口。对于加密货币专项数据泄露,关注ZachXBT等研究人员,他们往往在企业正式披露之前就能曝光事件。Revolut数据泄露事件于9月11日通过ZachXBT的Telegram频道公开,早于Revolut发出正式声明。
对现有数据做最坏打算。 如果你曾在任何已遭数据泄露(或未来可能遭遇泄露)的平台上完成KYC认证,应假设你的身份证件已在流通。考虑冻结信用记录,监控是否存在未经授权的账户开立行为,并意识到你的实际住址可能已与你的链上历史相关联。
结构性转变
Revolut数据泄露事件并非孤立的失误,而是一个系统性问题的症状:监管机构强制要求收集身份信息,平台因此承担起保护数据的责任,而攻击者却越来越擅长提取这些数据。此次攻击向量并非软件漏洞,而是人为流程,一个在应当保持警惕时却照章办事的团队,而数据之所以能以可交付的形式存在,恰恰是因为法规在一开始就要求收集它。
对于永续合约交易者而言,这道算术题正在改变。中心化交易所提供熟悉的界面和深厚的法币入金渠道,但代价是数据责任的不断累积,每在另一个平台完成KYC认证,这种责任就加重一分。去中心化交易所则从根本上消除了这种责任,而随着Hyperliquid在交易量、流动性和市场覆盖方面的持续提升,两者之间的性能差距已大幅收窄。
你的护照扫描本从未打算成为攻击目标。但只要它存放在一台你无法掌控的服务器上,它就是。