
Bitget Lost $388M. Here's What Perp Traders Should Actually Worry About.
By @CoinMarketMan - 28-Sep-2026
Bitget, $388M을 잃다. 선물 트레이더가 실제로 걱정해야 할 것은 무엇인가.
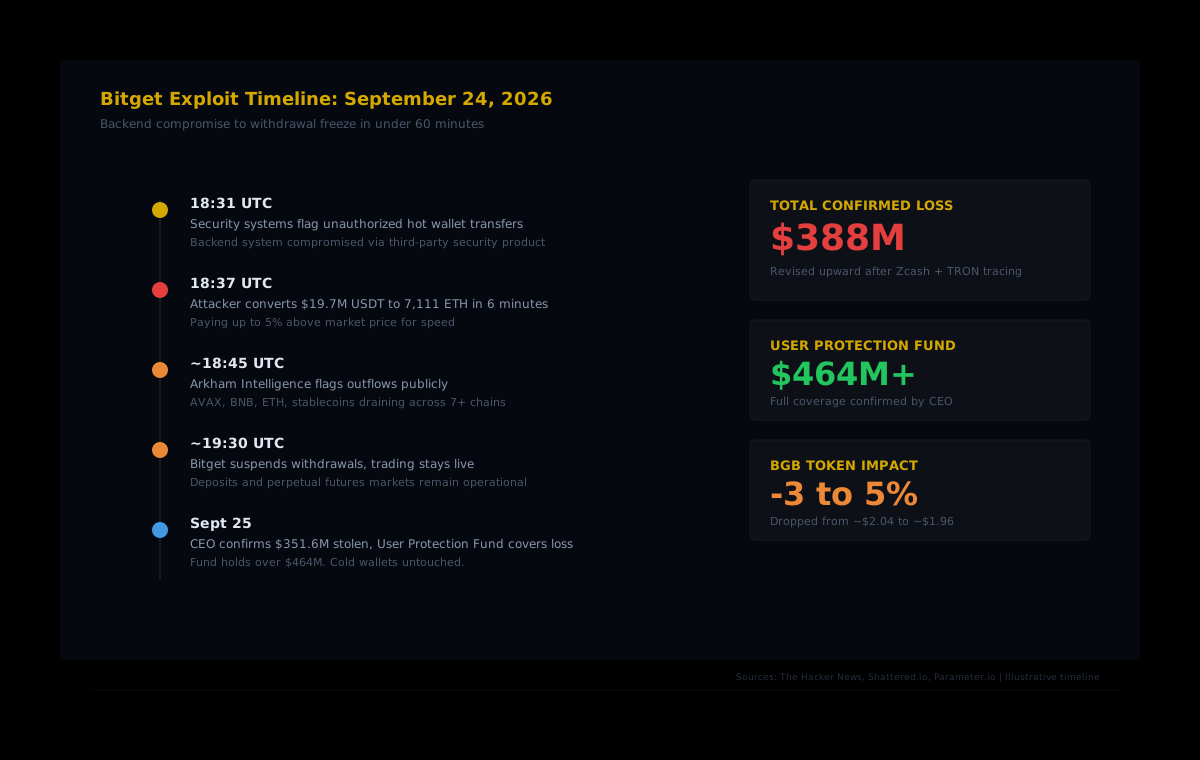
9월 24일 UTC 18:31, Bitget의 보안 시스템이 핫 월렛을 고갈시키는 무단 이체를 감지했다. 몇 시간 만에 확인된 피해액은 3억 5,160만 달러에 달했다. 이후 Zcash와 TRON에서 추가 탈취 자산을 추적한 결과 총액은 3억 8,800만 달러까지 치솟았다.
지금까지 나온 모든 사후 분석은 동일한 질문에 집중했다. 누가 했는가(북한의 TraderTraitor 그룹이 유력 용의자다), 어떻게 침입했는가(서드파티 보안 제품이 탈취되어 백엔드 자격증명에 접근 가능해졌다), 사용자 피해는 보상받을 수 있는가(Bitget의 사용자 보호 기금은 4억 6,400만 달러 이상을 보유하고 있다).
모두 중요한 세부 사항이다. 하지만 중앙화 거래소에서 레버리지 무기한 선물 포지션을 운용하는 사람이라면, 정작 핵심 질문을 놓치고 있다. 거래소가 출금을 동결하면 열려 있는 포지션에는 무슨 일이 생기는가?
Bitget에서 실제로 무슨 일이 있었나
공격자들은 개인 키를 훔치지 않았다. 대신 지갑 거래를 처리하는 백엔드 시스템을 탈취하고, 이체 데이터를 위조해 Bitget의 내부 승인 프로세스를 속여 출금을 허가하도록 만들었다. CEO Gracy Chen은 해커들이 "개인 키를 훔친 것이 아니라" Bitget의 "내부 승인 시스템을 속여 이체를 승인하도록 만들었다"고 확인했다.
속도는 충격적이었다. 6분 만에 공격자는 1,970만 달러 상당의 USDT를 7,111 ETH로 전환했는데, 신속한 처리를 위해 시장가보다 최대 5%를 더 지불했다. 블록체인 분석 기업 Arkham Intelligence는 AVAX, BNB, ETH, 스테이블코인이 7개 체인에 걸쳐 대규모로 유출되는 것을 몇 분 만에 공개적으로 포착했다.
Bitget은 거의 즉시 출금을 중단했지만 입금과 거래는 계속 운영했다. 거래소의 자체 토큰 BGB는 $2.02-$2.06 범위에서 약 $1.96까지 하락했다.
선물 트레이더의 진짜 문제: 동결된 마진
대부분의 보도가 간과하는 부분이 있다. Bitget은 거래량 기준으로 글로벌 상위 5대 파생상품 거래소 중 하나다. 즉, 출금 동결이 시작되었을 때 수천 명의 트레이더가 무기한 선물 포지션을 열어둔 상태였다. 거래는 계속됐지만 자금을 빼낼 수 없었다.
왜 문제가 되는가? 레버리지 포지션은 마진 관리를 요구하기 때문이다. 거래가 불리하게 움직이면 담보를 추가하거나 나머지 자본을 인출해 익스포저를 줄일 수 있어야 한다. 출금 동결은 두 가지 선택지를 모두 없애버린다. 문이 닫힌 시점에 보유하던 포지션에 그대로 갇히고, 시장이 반대로 움직여도 마진을 추가할 방법이 없다.
최악의 시나리오를 생각해보자. 해킹이 터졌을 때 Bitget에서 BTC 10배 롱을 잡고 있다고 가정하자. 뉴스에 시장이 하락한다. 포지션을 닫고 자금을 더 안전한 곳으로 옮기고 싶지만 출금이 불가능하다. 하락이 충분히 가파르게 청산가에 접근한다면, 탈출구 없이 자본이 증발하는 것을 지켜볼 수밖에 없다.
Bitget의 무기한 선물 시장은 계속 열려 있었기 때문에 포지션 청산 자체는 가능했다. 그러나 거래소 밖으로 자금을 이동할 수 없다는 사실이 일종의 묶인 유동성을 만들었다. 트레이더들은 발이 묶였다.
CEX 사후 분석이 선물 트레이더를 외면하는 이유
보안 사후 분석은 예측 가능한 공식을 따른다. 공격 벡터, 탈취 금액, 조사 일정, 보상 계획을 다룬다. 정작 사고 발생 시 레버리지를 사용 중이던 트레이더에 대한 2차 영향은 거의 다루지 않는다.
이것은 하나의 패턴이다. 2025년 2월 Bybit의 약 15억 달러 규모 해킹은 Lazarus Group의 수법에 관한 수천 편의 기사를 쏟아냈지만, 출금 동결이 열린 파생상품 포지션에 어떤 영향을 미쳤는지 분석한 기사는 거의 없었다. 같은 달 9월 초 Liquid Network의 3억 1,900만 달러 익스플로잇도 같은 패턴을 따랐다.
이유는 구조적이다. 사후 분석은 보안 연구원, 거래소 PR팀, 일반 크립토 저널리스트가 작성한다. 파생상품 트레이더는 마진 관리, 펀딩 비율 익스포저, 거래소 간 헤징, 강제 청산 위험이라는 구체적인 관심사를 가진 특정 독자층이며, 이 관심사들은 "누가 무엇을 해킹했는가"라는 서사에 깔끔하게 들어맞지 않는다.
온체인 대안과 그 트레이드오프
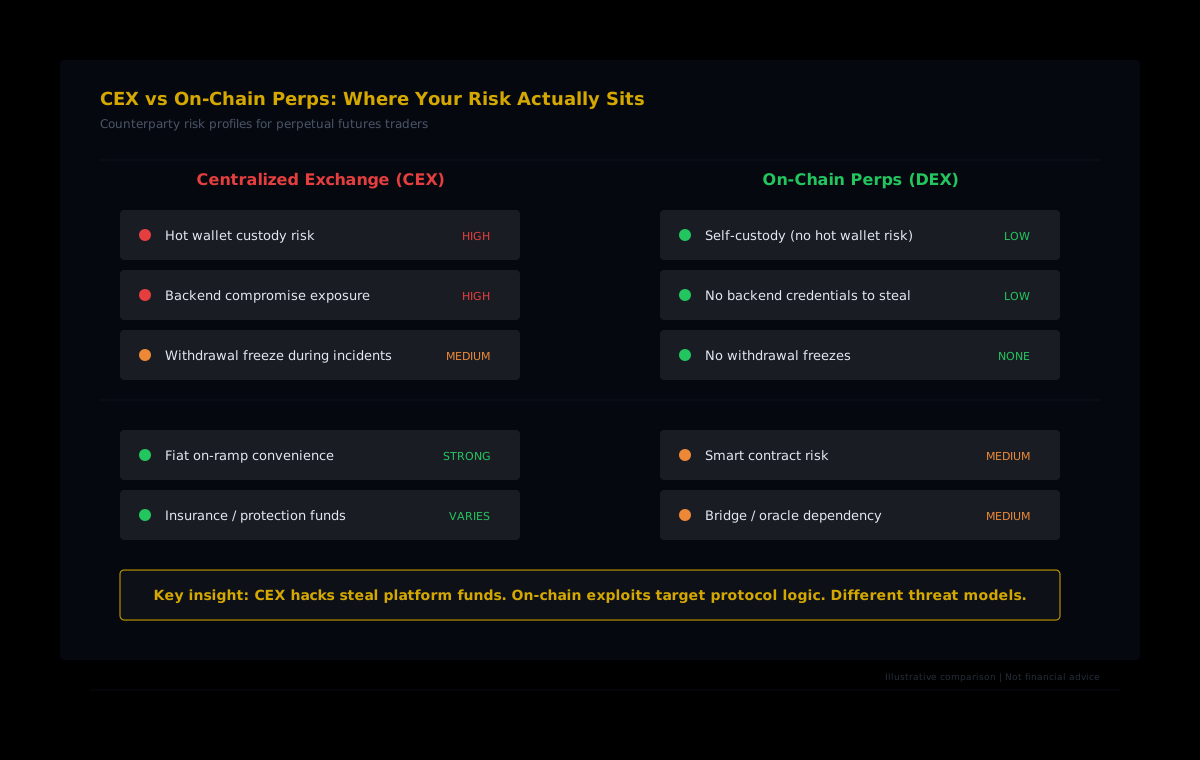
CEX 해킹이 터질 때마다 "키가 없으면 코인도 없다"는 논쟁이 재점화된다. 현물 보유자에게는 논리가 단순하다. 자기 관리로 옮기면 된다. 하지만 선물 트레이더에게는 계산이 더 복잡하다. Hyperliquid 같은 온체인 무기한 선물 플랫폼은 위험을 제거하는 것이 아니라 위험의 성격을 바꾸기 때문이다.
중앙화 거래소에서 상대방 위험은 거래소 자체다. 핫 월렛 인프라가 탈취되면 아무 잘못도 하지 않은 트레이더의 자금이 피해 반경에 휘말린다. 온체인 선물 플랫폼에서는 자신의 지갑에서 직접 거래하기 때문에 고갈될 핫 월렛이 없다. 출금을 동결할 중앙 관리자 자체가 없으니 누구도 그 스위치를 누를 수 없다.
트레이드오프는 다른 종류의 위험이다. 스마트 컨트랙트 버그, 오라클 조작, 브릿지 취약점은 CEX 백엔드 탈취에 상응하는 온체인 위험이다. 하지만 핵심적인 차이는 투명성이다. 온체인 위험은 감사 가능하다. 모든 포지션, 모든 청산, 모든 거래가 공개 원장에 기록된다. 무언가 잘못되면 온체인에서 실시간으로 정확히 무슨 일이 있었는지 확인할 수 있다.
Hyperliquid의 구조
Hyperliquid는 완전한 온체인 오더북으로 한 발 더 나아간다. 모든 거래가 자체 L1에서 결제되며, 이는 매칭 엔진 자체가 검증 가능하다는 의미다. 백엔드가 곧 체인이기 때문에 탈취할 백엔드 시스템이 없다. 트레이더는 자신의 볼트에 예치하고 전 과정에서 관리권을 유지한다.
이 구조적 차이는 정확히 Bitget이 직면한 상황, 즉 무언가 무너졌을 때 가장 크게 드러난다. CEX에서 "무언가 무너졌다"는 것은 출금 동결, 불투명한 일정, 보호 기금이 충분하기를 바라는 것을 의미한다. Hyperliquid에서 마진은 볼트 안에 있고, 포지션은 온체인에 있으며, 어떤 단일 참가자에게 무슨 일이 생기든 프로토콜은 계속 작동한다.
대형 거래소 해킹 이후 Smart Money의 행동
거래소 해킹은 시장을 움직이는 사건으로, 펀딩 비율, 오픈 인터레스트, 거래소 간 유동성에 일시적인 왜곡을 만든다. 경험 많은 트레이더, 즉 우리 Money Printer와 Smart Money 코호트에 속하는 지갑들은 이런 사건을 패닉의 계기가 아닌 정보로 다루는 경향이 있다.
주요 CEX 침해 이후 일반적인 패턴은 몇 가지 예측 가능한 단계를 따른다. 첫째, Bitget의 경우 BGB가 몇 퍼센트 하락했듯 거래소 자체 토큰이 즉각 매도된다. 둘째, 트레이더들이 전염을 헤지하거나 투기하면서 다른 거래소에서 숏 방향의 오픈 인터레스트가 잠시 급등한다. 셋째, 시장이 일시적으로 약세로 기울면서 주요 페어의 펀딩 비율이 마이너스로 떨어지는 경우가 많다. 넷째, 출금 일정이 명확해지면 며칠 내로 경험 많은 트레이더들이 포지션을 재편하기 시작한다.
이런 순간에 수익을 내는 트레이더들은 코호트 데이터를 통해 어느 세그먼트가 포지션을 늘리고 어느 세그먼트가 익스포저를 줄이는지 파악한다. 패닉 중에 Money Printer 지갑(누적 수익 100만 달러 이상)이 매수에 나서면, 그것은 주목할 가치가 있는 시그널이다.
해킹 이후 대응 플레이북 구축하기
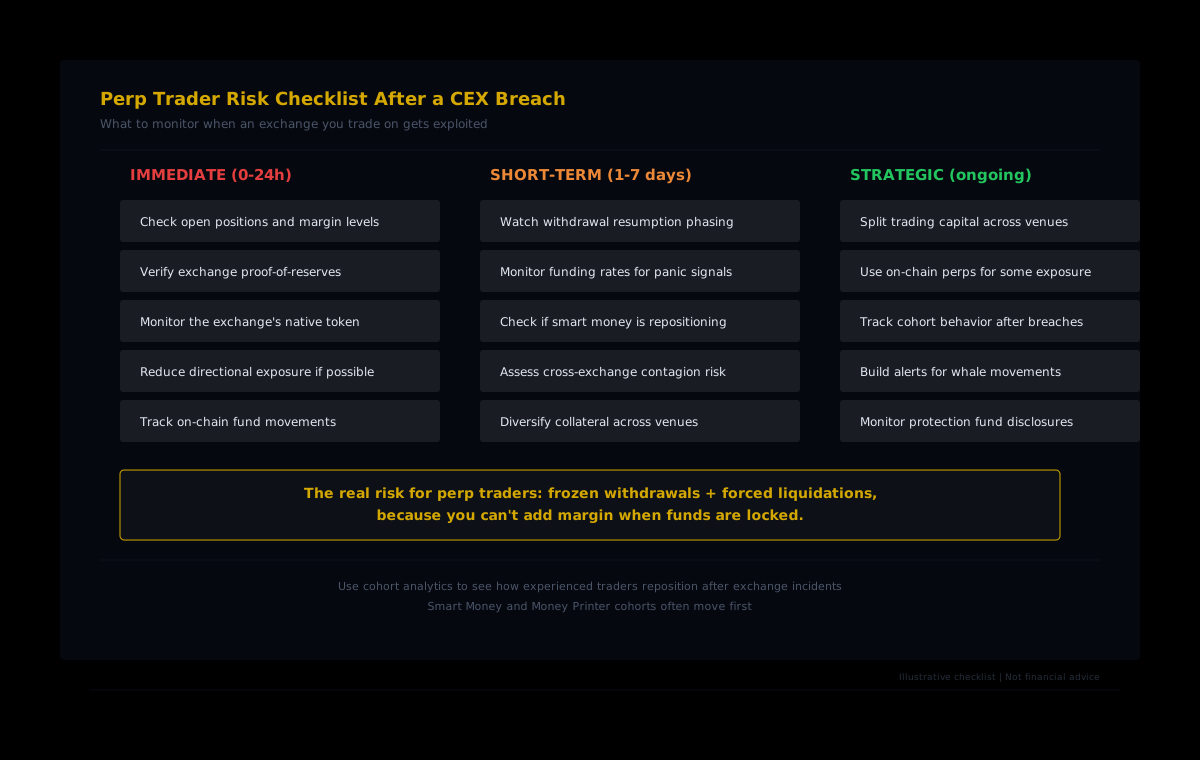
다음 거래소 해킹에 감정적으로 반응하는 것이 아니라(분명히 다음이 있을 것이다), 선물 트레이더는 리스크 관리 체계 안에 체계적인 대응 방안을 구축할 수 있다.
거래소 분산
여러 플랫폼에 거래 자본을 분산하는 것은 가장 기본적인 위험 완화 방법이다. 한 거래소가 출금을 동결해도 다른 거래소의 포지션은 완전히 관리 가능한 상태로 남는다. 이는 중앙화 플랫폼과 온체인 플랫폼 모두에 해당한다. CEX와 온체인 선물을 혼합하면 중앙화 거래소의 유동성 깊이와 온체인 실행의 자기 관리 보장을 함께 누릴 수 있다.
동결 시나리오를 위한 마진 버퍼
단일 거래소에서 최대 레버리지를 사용하는 트레이더가 출금 동결 시 가장 큰 위험에 노출된다. 며칠간의 동결로도 청산이 발생하지 않을 만큼 레버리지를 보수적으로 유지하는, 즉 마진 버퍼를 확보하는 것이 지난주 Bitget 트레이더들이 직면한 상황을 살아남는 가장 단순한 방법이다.
올바른 시그널 모니터링
해킹 공지는 언제나 마지막으로 도달하는 시그널이다. 온체인 분석 도구는 보도자료가 나오기 전에 거래소 지갑의 비정상적인 유출을 포착할 수 있다. Arkham Intelligence는 첫 번째 무단 이체가 발생한 지 몇 분 만에 Bitget의 유출을 포착했다. 이 시그널을 모니터링하는 트레이더들은 뉴스가 메인스트림 피드에 퍼지기 전에 익스포저를 줄일 수 있다.
마찬가지로, 해킹 이후 경험 많은 트레이더들이 어떻게 포지션을 재편하는지 살펴보면 해킹 자체의 사후 분석보다 더 많은 것을 알 수 있다. 우리의 코호트 분석은 모든 Hyperliquid 지갑을 16가지 행동 세그먼트로 분류한다. 규모 기준 8개(Shrimp $250 미만부터 Leviathan $500만 초과까지), 누적 PnL 기준 8개(Money Printer +$100만 초과부터 Giga-Rekt -$100만 미만까지). 거래소 해킹이 시장을 강타했을 때, 각 세그먼트의 반응을 추적하면 Smart Money가 이 사건을 매수 기회로 보는지 아니면 위험 축소의 이유로 보는지 드러난다.
Smart Money가 시장 이벤트에 어떻게 반응하는지 추적하라
HyperTracker의 API는 16개 행동 세그먼트 전반에 걸쳐 코호트 단위 포지셔닝 데이터를 제공한다. 어떤 지갑이 하락장에서 매수하고 어떤 지갑이 익스포저를 줄이는지, 5분마다 업데이트되는 데이터로 확인하라.
Bitget의 출금 재개 일정 및 복구
9월 28일 기준, Bitget은 단계적으로 출금 재개를 시작했다. BTC 출금은 9월 28일 UTC 08:00에 재개됐다. Ethereum, BSC, Arbitrum, Base, Optimism의 ETH 출금은 9월 29일로 예정됐다. Ethereum, BSC, Solana, TRON의 USDT는 9월 30일에 이어지며, 나머지 모든 자산, 법정화폐, P2P 거래는 10월 2일까지 전면 복구를 목표로 하고 있다.
Circle과 Tether는 익스플로잇 관련자의 자금을 동결했다. 동결된 자산은 총 약 31만 8,000달러로, 전체 탈취 금액에 비하면 극히 일부에 불과하다. Mandiant와 SlowMist가 포렌식 조사를 이끌고 있다.
이번 사건은 2026년 단일 거래소 해킹 중 최대 규모이자, 2025년 한 해 동안 북한 연계 해커들이 약 20억 달러의 암호화폐를 탈취한 것으로 추정되는 패턴 속에서 올해 최대 규모의 북한 소행 의심 크립토 절도로 기록된다.
선물 트레이더가 반복해서 다시 배워야 하는 교훈
Bitget의 3억 8,800만 달러 익스플로잇은 이전의 모든 주요 거래소 해킹과 같은 경로를 따를 것이다. 보안 연구원들이 분석을 발표하고, 거래소는 피해 사용자를 보상하고, 업계는 다음으로 넘어간다.
하지만 선물 트레이더에게 진짜 교훈은 구조적 취약성에 관한 것이다. 단일 주체가 관리, 실행, 출금 접근권을 모두 통제하는 플랫폼에서 레버리지 파생상품을 거래하는 것의 취약성. 그 주체가 탈취되면, 마진이 가장 필요한 바로 그 순간에 마진에 대한 통제권을 잃는다.
지난주 무사히 빠져나온 트레이더들은 운이 좋았던 것이 아니었다. 여러 거래소에 분산되어 있었고, 보수적인 마진 버퍼를 유지했으며, 헤드라인이 터지기 전에 행동할 수 있도록 온체인 모니터링 체계를 갖추고 있었다. 이름을 붙이자면 하나의 플레이북이다.