
Revolut Leaked Passports and BTC History. Your Perp Exchange Might Be Next.
By @CoinMarketMan - 13-Sep-2026
Revolut Слила Паспорта и Историю BTC. Твоя Биржа Деривативов Может Быть Следующей.
11 сентября 2026 года блокчейн-исследователь ZachXBT поделился в Telegram уведомлением клиента Revolut: финтех-гигант передал хакерам, представившимся государственным ведомством, паспорта, селфи для верификации личности и полные истории транзакций в биткоине. Злоумышленники не взламывали базы данных. Они отправили поддельное письмо с домена, имитирующего легитимное государственное ведомство, и Revolut выполнил запрос.
Для криптотрейдеров эта утечка — не просто новостной заголовок. Это напоминание: каждый сканированный паспорт, каждое верификационное селфи и каждая история транзакций, загруженная на централизованную платформу, становятся постоянным обязательством, от которого уже не избавиться. Когда эти данные утекают, они не просто открывают дорогу фишингу. Они могут спровоцировать физическое насилие. Chainalysis зафиксировала более $30 миллионов, похищенных в ходе насильственных атак «с гаечным ключом» против держателей криптовалют только за первую половину 2026 года — 46 задокументированных инцидентов к концу июня.
Эта статья разбирает, что произошло в Revolut, почему данные KYC превращаются в самую опасную точку атаки в крипте, и что означает переход к биржам деривативов без KYC, подобным Hyperliquid, для трейдеров, которые хотят защитить свою личность, не теряя преимущества.
Что На Самом Деле Утекло из Revolut
Это была не изощрённая атака нулевого дня и не брутфорс зашифрованных баз данных. Это была социальная инженерия. Неавторизованная третья сторона отправляла запросы с поддельного домена государственного ведомства, прошедшего стандартные проверки аутентификации. Revolut воспринял их как законные запросы правоохранительных органов и выполнил.
Переданные данные включали копии паспортов и водительских удостоверений, селфи для верификации личности, полные имена, даты рождения, профессии, почтовые адреса, адреса электронной почты, номера телефонов, банковские выписки с IBAN, записи о снятии средств и полные истории транзакций в биткоине. Revolut подтвердил, что приватные ключи, пароли для входа и полные номера карт скомпрометированы не были, и что биометрические данные распознавания лиц не затронуты.
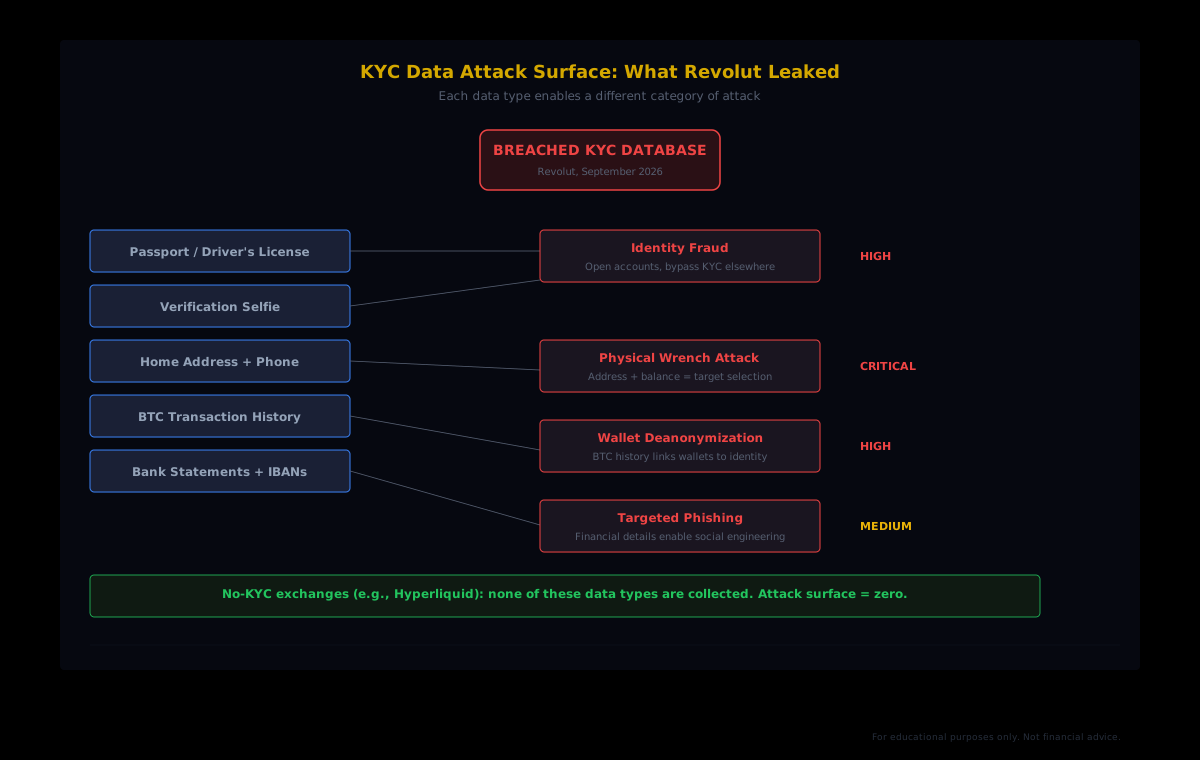
Ключевая деталь: Истории транзакций в биткоине утекли вместе с домашними адресами. Злоумышленник теперь знает точно, сколько BTC переместил человек, когда именно, и где он живёт. Это сочетание — необходимое условие для атаки «с гаечным ключом».
Бывший гендиректор Mt. Gox Марк Карпелес публично подтвердил, что попал в число пострадавших, поделившись копией уведомления от Revolut. ZachXBT отметил, что утечка, судя по всему, была целенаправленно нацелена на состоятельных пользователей, однако Revolut отказался раскрывать количество затронутых клиентов и название ведомства, под которое маскировались злоумышленники.
От Утечки Данных до Порога Дома: Конвейер Атак «С Гаечным Ключом»
Эта утечка опаснее обычной не просто сама по себе — дело в конкретном сочетании типов данных. Утечка email-адреса открывает путь к фишингу. Утечка пароля — к захвату аккаунта. Но паспорт плюс история транзакций BTC плюс домашний адрес открывают путь к преступлению совершенно иного порядка.
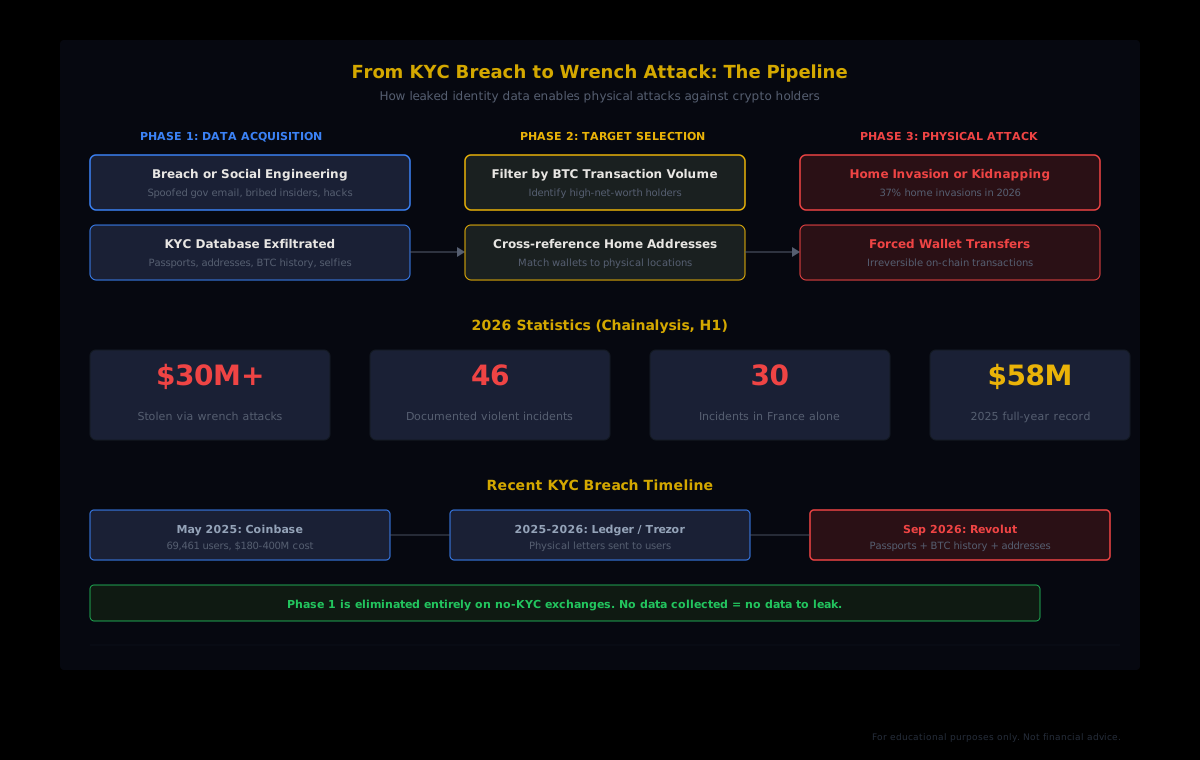
Chainalysis зафиксировала 46 насильственных инцидентов против держателей криптовалют к концу июня 2026 года — более $30 миллионов похищено. Доля ограблений с вторжением в жилище достигла 37% от общего числа атак, что значительно превышает показатели прошлых лет. Если такая динамика сохранится, 2026 год превзойдёт рекорд полного 2025-го в $58 миллионов.
Франция стала эпицентром: к середине 2026 года здесь зафиксировано 30 публично известных насильственных крипто-инцидентов. Chainalysis связывает этот всплеск с предполагаемым инцидентом 2024 года, когда французский налоговый чиновник в районе Парижа якобы похитил и продал досье на состоятельных владельцев криптовалют — с именами, адресами, объёмами активов и налоговыми записями. Утечка в Revolut создаёт аналогичный пакет данных для другого круга жертв: удостоверения личности, финансовые записи, истории транзакций и физические адреса — всё в одном.
Механизм атаки прост. Шаг первый: получить утёкшие KYC-данные, связывающие активность кошелька с реальной личностью. Шаг второй: отфильтровать высокостоимостные цели, просканировав их истории транзакций. Шаг третий: прийти по адресу. Сложность не в самой атаке. Она — в выборе жертвы, и этот выбор возможен только потому, что централизованные платформы накапливают данные, связывающие on-chain-активность с реальными людьми.
Revolut — Последний в Ряду. Но Не Последний.
Утечка в Revolut вписывается в ускоряющийся паттерн. В мае 2025 года Coinbase раскрыл, что подкупленные зарубежные подрядчики службы поддержки похитили персональные данные 69 461 клиента, включая государственные удостоверения, замаскированные номера социального страхования, номера банковских счетов и остатки на счетах. Coinbase оценил затраты на устранение последствий в $180–400 миллионов.
У Trezor, производителя аппаратных кошельков, недавняя утечка через подрядчика службы поддержки расширилась, затронув ещё тысячи клиентов. Пользователи Ledger и Trezor начали получать физические письма на домашние адреса в начале 2026 года: их отправляли злоумышленники, получившие данные о доставке в результате предыдущих утечек.
Паттерн указывает на структурную проблему. Каждая платформа, собирающая KYC-данные, создаёт «кувшин с мёдом» для хакеров. Регуляторное требование верификации личности означает, что такие базы данных обязаны существовать и обязаны содержать наиболее чувствительные категории персональных данных: государственные документы, биометрические селфи, финансовые записи. Вопрос не в том, взломают ли ту или иную платформу — при достаточном времени и достаточном числе векторов атаки (фишинг, подкуп инсайдеров, социальная инженерия) данные в конечном счёте утекут. Вопрос в том, насколько серьёзные последствия повлечёт эта утечка.
Что Это Означает Конкретно Для Трейдеров Деривативов
Трейдеры бессрочными фьючерсами сталкиваются с повышенным риском от KYC-утечек по трём причинам, неактуальным для рядового покупателя спотового рынка.
Кредитное плечо раскрывает ваш масштаб
Позиция с плечом 10x на централизованной бирже означает, что ваш номинальный объём в десять раз превышает залог. Если злоумышленник видит, что вы внесли $50 000 и систематически торговали деривативами с кредитным плечом, он может сделать вывод: ваша суммарная рыночная активность значительно превышает сумму депозита. Истории транзакций раскрывают частоту торговли, размеры позиций и, как следствие, вероятный уровень состояния — всё это привязано к вашему паспорту и домашнему адресу.
Частота создаёт след
Активные трейдеры деривативов генерируют сотни или тысячи транзакций в месяц. Каждая из них — это точка данных в истории транзакций, которая после утечки рисует детальный портрет вашего торгового поведения, расписания и паттернов активности. Такие данные делают вас более идентифицируемой и предсказуемой целью, чем тот, кто однажды купил BTC и держит его.
KYC на нескольких платформах умножает уязвимость
Многие трейдеры используют несколько централизованных бирж ради разных рынков, более глубокой ликвидности или низких комиссий. Каждая KYC-платформа — отдельная база данных, отдельная точка атаки и отдельный потенциальный источник утечки. Утечка в Revolut затронула пользователей, которые могли вообще не торговать криптовалютой через Revolut: платформа требует KYC для всех финансовых услуг. Одна утечка в любом звене цепочки компрометирует вас везде.
Асимметрия очевидна: трейдеры деривативов генерируют больше данных, эти данные больше говорят об их состоянии, и они, как правило, проходят KYC на большем числе платформ. Каждая дополнительная платформа — ещё одна копия вашего паспорта на сервере, который вам не принадлежит.
Децентрализованная Альтернатива: Торгуйте Без Цифрового Следа
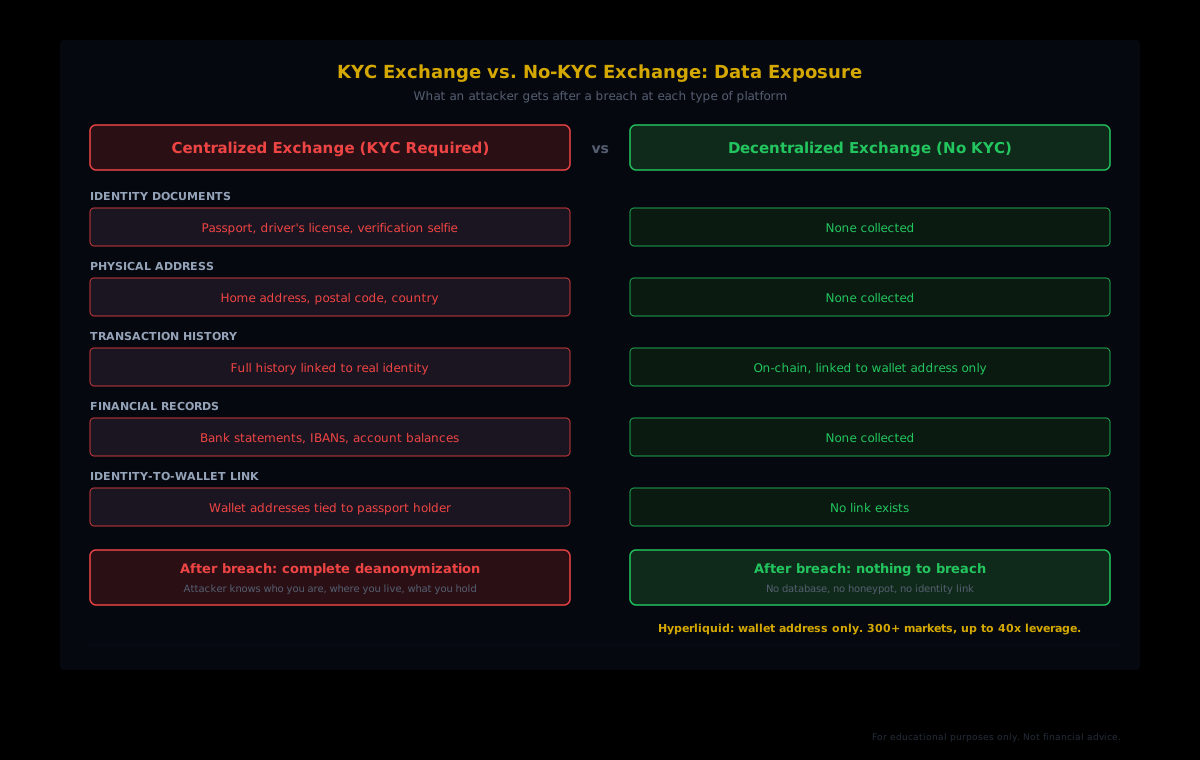
Децентрализованные биржи деривативов работают по принципиально иной модели. Нет компании, хранящей ваш паспорт. Нет базы данных, сопоставляющей ваш кошелёк с домашним адресом. Нет очереди запросов от правоохранителей, где поддельное письмо может вытащить всю вашу финансовую историю.
Hyperliquid, крупнейшая децентрализованная биржа деривативов по объёму торгов, идентифицирует пользователей исключительно по адресу кошелька. Никакого KYC, никакого email, телефона или загрузки паспорта. Каждый ордер, отмена и сделка исполняются on-chain с финальностью в один блок. Протокол поддерживает более 300 рынков с плечом до 40x и стабильно обрабатывает более $200 миллиардов ежемесячного объёма.
Такая архитектура полностью устраняет «кувшин с мёдом». Если нет базы данных, связывающей адреса кошельков с реальными личностями, социальному инженеру нечего запрашивать, подкупленному подрядчику нечего выгружать, а злоумышленнику — нечего использовать для выбора жертвы. Вы можете торговать с той же глубиной и скоростью, что и на централизованной бирже, сохраняя свою личность отдельной от on-chain-активности.
Это не теоретическое преимущество. Именно по этой причине объём децентрализованных деривативов растёт. Совокупный накопленный объём бессрочных фьючерсов Hyperliquid превысил $4 триллиона, а платформа занимает около 44% от всего объёма on-chain-деривативов. Этот сдвиг — не вопрос идеологии. Это вопрос управления рисками.
Аналитика По Когортам Без Данных О Личности
Один из вопросов, который трейдеры поднимают в контексте децентрализованных бирж: не означает ли отсутствие KYC потерю доступа к аналитике институционального уровня? Нет. На Hyperliquid каждая позиция, каждое исполнение и каждая ликвидация записаны on-chain. Данные публичны по дизайну, поскольку блокчейн и есть реестр. Отсутствует лишь связь между адресом кошелька и личностью конкретного человека.
Наши данные в HyperTracker классифицируют каждый кошелёк на Hyperliquid по одной из 16 поведенческих когорт: восемь — по размеру портфеля (от Shrimp при объёме менее $250 до Leviathan при $5M+) и восемь — по накопленному PnL (от Money Printer при +$1M до Giga-Rekt ниже -$1M). Эти классификации вычисляются на основе on-chain-данных без необходимости отправлять паспорт или селфи. Один API-запрос возвращает агрегированные позиции, поток ордеров и предпочтения любой когорты по любому активу.
Вот как выглядит аналитика с сохранением конфиденциальности. Вы получаете тот же набор данных, который институциональные деск-трейдеры используют для анализа рыночной структуры: какие когорты накапливают позиции, какие сокращают, где смещается консенсус — и всё это без того, чтобы чья-либо личность попала в систему. Кошелёк и есть личность. Блокчейн и есть источник истины. Наш аналитический слой находится поверх.
Отслеживайте Smart Money Без Касания Данных О Личности
16 поведенческих когорт HyperTracker классифицируют каждый кошелёк на Hyperliquid по размеру и результативности. Аналитика институционального уровня без каких-либо KYC-данных.
Практические Шаги По Снижению KYC-Уязвимости
Удаление аккаунта в Revolut не удалит ваши данные из рук злоумышленника. Но есть конкретные шаги, которые трейдеры деривативов могут предпринять, чтобы сократить уязвимость в будущем.
Сведите к минимуму число платформ, хранящих ваши документы. Каждая KYC-платформа — отдельная копия вашего паспорта на отдельном сервере. Проведите аудит платформ, располагающих вашими данными, и закройте неиспользуемые аккаунты. В соответствии с GDPR (статья 17) жители ЕС вправе потребовать удаления данных. Жители Калифорнии имеют аналогичные права согласно CCPA.
Переводите объёмы торговли деривативами на децентрализованные площадки. Hyperliquid предлагает ту же глубину, скорость и кредитное плечо, что и централизованные биржи деривативов, не требуя верификации личности. Если единственная причина торговли на CEX — ликвидность, проверьте, соответствует ли децентрализованная площадка вашим требованиям к исполнению.
Отделите свою личность от on-chain-активности. Используйте новые кошельки для децентрализованной торговли, не связанные ни с одной KYC-биржей. Если вы ранее выводили средства с CEX на кошелёк, который также используете на Hyperliquid, on-chain-связь между вашей личностью и торговой активностью уже существует. Чистый кошелёк разрывает эту цепочку.
Проактивно отслеживайте утечки. Такие сервисы, как HaveIBeenPwned, отслеживают уязвимость на уровне email-адресов. Для крипто-специфических утечек следите за исследователями вроде ZachXBT, которые выявляют инциденты раньше официальных заявлений компаний. Об утечке в Revolut стало известно через Telegram ZachXBT 11 сентября — до того, как Revolut сделал официальное заявление.
Исходите из худшего сценария для уже существующих данных. Если вы проходили KYC на любой платформе, которая была взломана (или может быть взломана в будущем), считайте, что ваши документы, удостоверяющие личность, уже в обороте. Рассмотрите заморозку кредитной истории, следите за несанкционированными открытиями счетов и помните: ваш физический адрес может быть уже привязан к вашей on-chain-истории.
Структурный Сдвиг
Утечка в Revolut — не изолированный сбой. Это симптом системы, в которой регуляторы обязывают собирать данные о личности, а платформы берут на себя ответственность за защиту сведений, которые злоумышленники всё лучше умеют извлекать. Вектор атаки был не программной уязвимостью. Это был человеческий процесс: команда, следовавшая регламенту там, где нужно было насторожиться, — а данные существовали в форме, допускавшей передачу, потому что регуляции с самого начала требовали их собирать.
Для трейдеров деривативов расчёт меняется. Централизованные биржи предлагают привычные интерфейсы и широкие фиатные каналы ввода, но несут с собой цифровое обязательство, которое нарастает с каждым новым KYC на очередной платформе. Децентрализованные биржи полностью исключают это обязательство, а с учётом объёмов, ликвидности и охвата рынков Hyperliquid разрыв в производительности в значительной мере сократился.
Скан вашего паспорта никогда не должен был становиться мишенью. Но пока он лежит на сервере, которым вы не управляете, именно ею он и является.