
What Bitget's $352M Hack Means for Perp Traders Who Still Trust CEXes
By @CoinMarketMan - 25-Sep-2026
Что означает взлом Bitget на $352 млн для трейдеров перпами, которые всё ещё доверяют CEX
18:31 UTC 24 сентября 2026 года злоумышленники вывели $351,6 млн с горячих и тёплых кошельков Bitget в результате того, что уже стало вторым по масштабу взломом централизованной биржи в этом году. Вывод средств заморожен. CEO заявляет, что за атакой «весьма вероятно» стоят северокорейские хакеры. А миллионы трейдеров, считавших свои средства в безопасности за страницей входа, сейчас наблюдают, как команда блокчейн-криминалистов преследует украденный ETH через Tornado Cash.
Это тот же сценарий, который реализовался в случае с Bybit в феврале 2025 года, когда $1,46 млрд испарились через скомпрометированный интерфейс подписания. И это та же категория атак, от которой on-chain биржи бессрочных фьючерсов структурно защищены: там нет горячих кошельков для слива, нет бэкенд-уровней авторизации для подмены, и нет единого субъекта, способного заморозить вывод средств.
Если вы торгуете перпами на централизованных биржах, это важно. Если вы создаёте торговую инфраструктуру, зависящую от CEX API, это важно вдвойне. Вот что произошло, почему это продолжается и что smart money делает, когда биржу взламывают.
Как работал взлом Bitget
Атака не была эксплойтом смарт-контракта. Это не была кража приватного ключа. CEO Гресси Чен подтвердила, что «злоумышленник скомпрометировал критическую бэкенд-систему в нашей кошельковой инфраструктуре, использовал её для подмены данных транзакций и запустил наш процесс авторизации для перевода средств». Проще говоря: хакеры взломали сервер, одобряющий внутренние переводы, подсунули ему поддельные запросы, и система санкционировала реальные выводы на кошельки злоумышленников.
Чен прямо исключила компрометацию приватных ключей, что сужает вектор атаки до программного уровня между горячими кошельками Bitget и инфраструктурой подписания. Это та же категория уязвимости, что обеспечила взлом Bybit семью месяцами ранее, когда злоумышленники внедрили вредоносный JavaScript во фронтенд Safe{Wallet} для манипуляции с одобрением мультиподписных транзакций.
Украденные активы говорят сами за себя о том, что именно выбрали злоумышленники: 102,93 млн XRP (около $157,5 млн), 31 890 ETH ($85,8 млн) и приблизительно $75,5 млн в совокупности USDT, USDC и USDT0. Только XRP составил почти половину общей суммы. Среди остальных активов оказались BNB, AVAX, XAUt (токенизированное золото) и TRX.
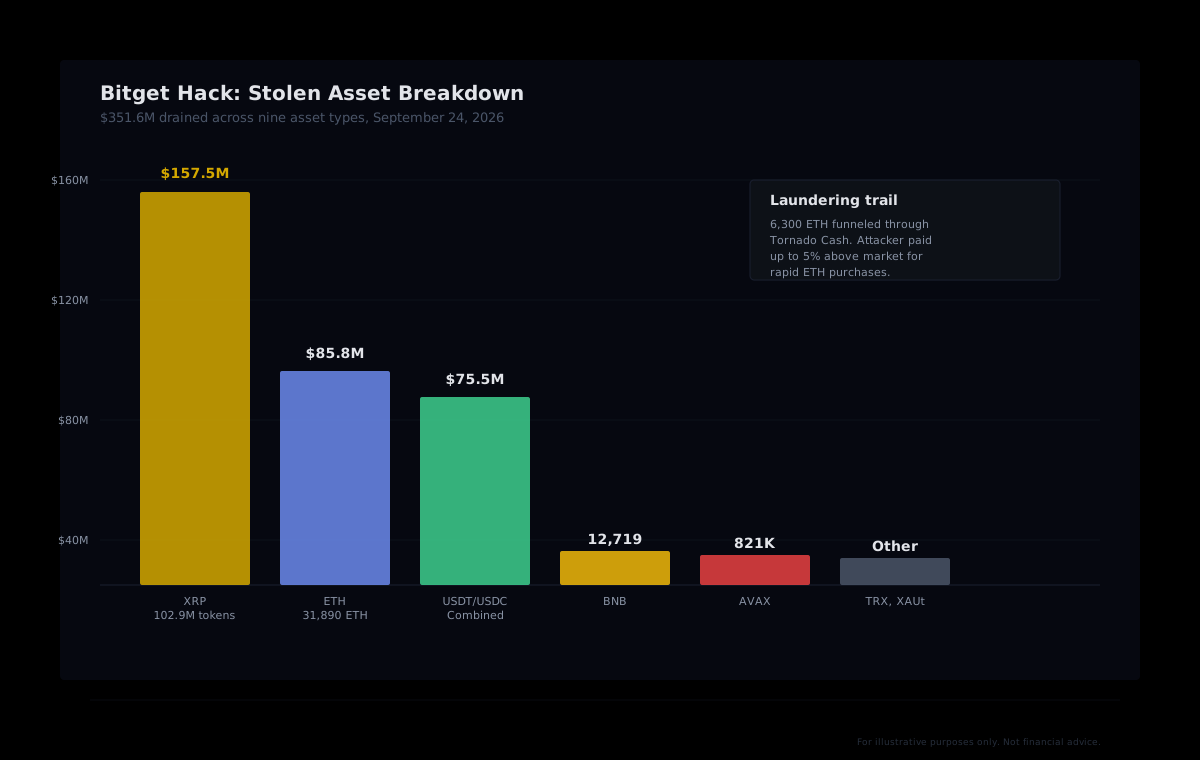
След отмывания
Аналитики блокчейна отследили, как злоумышленники конвертировали похищенные токены в ETH на высокой скорости, доплачивая до 5% сверх рыночных цен для быстрого исполнения покупок. Не менее 6 300 ETH (около $19,4 млн) было прокачано через Tornado Cash уже в первые сутки. Атакующий также вывел 1 000 ETH (приблизительно $3,24 млн) из Aave и отмыл и их.
Эта стратегия конвертации копирует подход хакеров Bybit в феврале 2025 года, когда не менее $160 млн было отмыто в течение первых 48 часов. Сценарий неизменен: кража мультиактивов, конвертация в ETH, перемешивание через Tornado Cash, рассеивание по кошелькам. Скорость важна, потому что каждый час промедления увеличивает вероятность попадания адресов в чёрные списки.
Почему это продолжает происходить с централизованными биржами
Bitget не исключение. Это очередная точка в закономерности. В первом квартале 2025 года криптоплатформы потеряли от взломов $1,64 млрд — худший квартал в истории. Только спонсируемые государством северокорейские группировки украли $2,02 млрд в 2025 году, что составило 76% всех компрометаций на уровне сервисов за тот год.
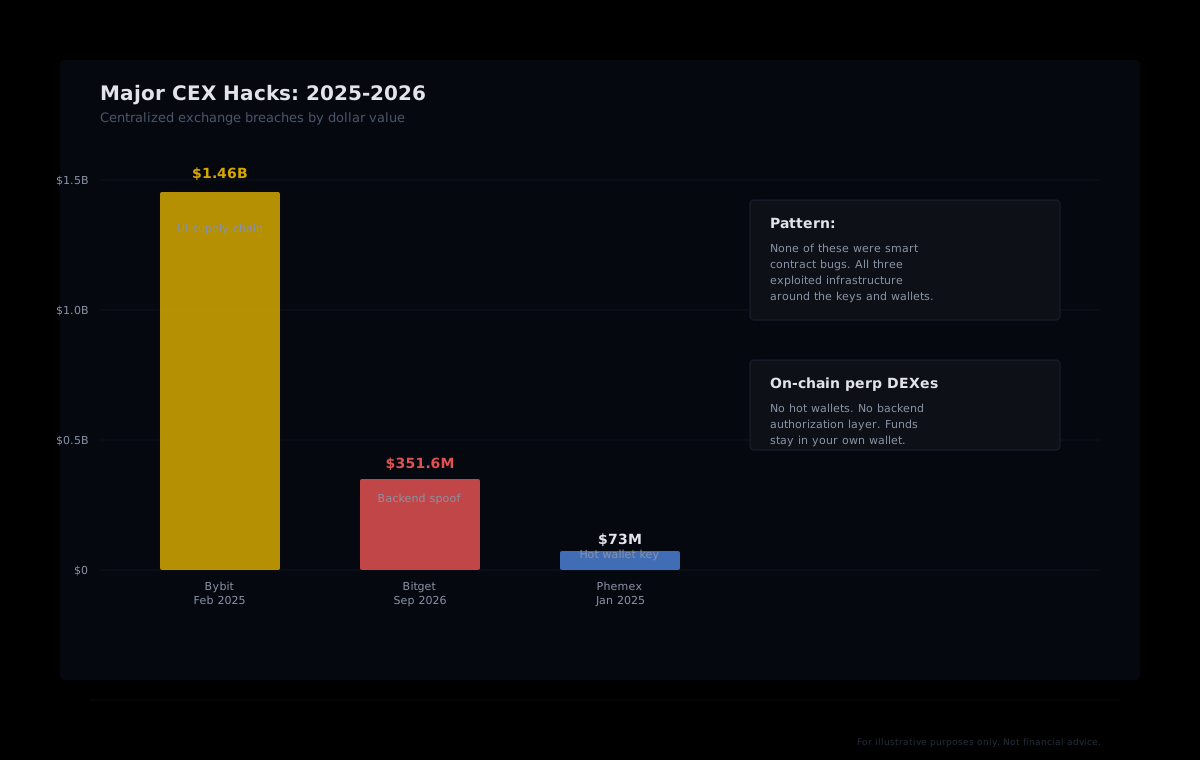
Ключевая закономерность: ни один из крупных взломов CEX в 2025-2026 годах не был эксплойтом смарт-контракта. Bybit пострадал от атаки на цепочку поставок UI против интерфейса подписания. Phemex потерял $73 млн из-за кражи приватных ключей горячего кошелька. Бэкенд Bitget был подменён для авторизации фиктивных переводов. Каждый раз эксплуатировалась инфраструктура, окружающая ключи — тот слой, который существует только потому, что централизованные биржи обязаны хранить ваши средства, чтобы вы могли торговать.
Налог на кастодиальность
Когда вы вносите средства на CEX для торговли перпами, вы передаёте кастодиальность компании. Эта компания управляет горячими кошельками, тёплыми кошельками, холодным хранилищем, бэкенд-серверами авторизации, интерфейсами мультиподписного подписания и контролем доступа сотрудников. Каждый из этих уровней является поверхностью атаки. Вы доверяете тому, что каждый сотрудник, каждый подрядчик, каждая сторонняя интеграция и каждый элемент инфраструктуры подписания надёжно защищены, потому что единственная компрометация любого из них может слить ваши средства.
Фонд защиты пользователей Bitget объёмом более $464 млн должен покрыть ущерб в $351,6 млн после оценки. Но покрытие не равно доступу. Вывод средств остаётся заморожен без объявленных сроков, и Чен заявила, что Bitget «не будет брать на себя обязательства по срокам, которые мы не можем гарантировать». Ваши средства могут быть «в безопасности» в бухгалтерском смысле, оставаясь при этом полностью недоступными.
Почему on-chain DEX перпов защищены от этого класса атак
On-chain биржи бессрочных фьючерсов, такие как Hyperliquid, работают на принципиально иной модели хранения. Ваши средства остаются в вашем собственном кошельке. Когда вы открываете позицию, сделка исполняется on-chain через смарт-контракты, поддающиеся публичному аудиту. Нет горячего кошелька для слива, потому что биржа вообще не принимает кастодиальность над вашими средствами. Нет бэкенд-сервера авторизации для подмены, потому что исполнение сделок обеспечивается on-chain логикой.
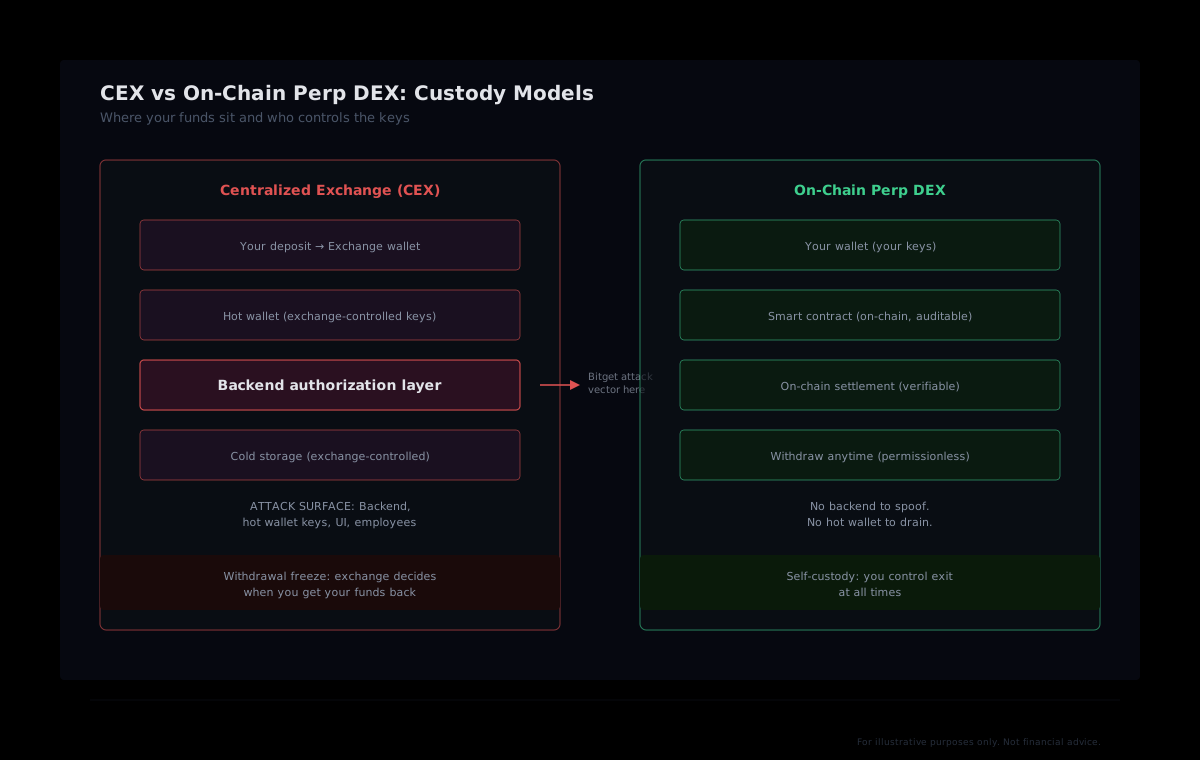
Это не означает, что DEX лишены риска. Уязвимости смарт-контрактов остаются реальной угрозой: Drift Protocol потерял $285 млн в результате захвата ключа администратора в апреле 2026 года. Но поверхность атаки категорически иная. Взлом CEX может одновременно слить средства всех пользователей, потому что кастодиальность объединена. Эксплойт смарт-контракта требует обнаружения уязвимости в публично проверяемом коде. Один сценарий масштабируется через социальную инженерию и компрометацию инфраструктуры. Другой требует технической уязвимости в прозрачной, верифицируемой логике.
Для трейдеров перпами в частности модель самостоятельного хранения означает возможность вывода в любой момент. Никакой заморозки. Никакой «ожидающей проверки безопасности». Никакого ожидания, пока CEO объявит сроки. Ваши позиции, ваша маржа, ваш залог: всё видно on-chain, всё под вашим контролем.
Что делает smart money после крупного взлома
Взломы бирж не просто уничтожают стоимость для жертв. Они перекраивают позиционирование на всём рынке перпов, поскольку крупные трейдеры переоценивают контрагентский риск и ротируют капитал по предсказуемым схемам.
После взлома Bybit в феврале 2025 года on-chain данные показали ощутимый сдвиг: опытные трейдеры переместили капитал с централизованных бирж на on-chain площадки. Объём Hyperliquid вырос в недели, последовавшие за взломом, по мере того как трейдеры диверсифицировали площадки исполнения. Логика очевидна. Если одна CEX может потерять $1,46 млрд через компрометацию интерфейса подписания, любая CEX, использующая аналогичную инфраструктуру, несёт аналогичный риск.
Закономерность повторяется с каждым крупным взломом. Депозиты на взломанной бирже очевидно замедляются. Но они также замедляются на конкурирующих CEX, поскольку трейдеры переосмысливают, оправдывает ли какая-либо централизованная кастодиальность вообще удобство. Smart money не ждёт постмортема. Оно движется первым и читает криминалистический отчёт позже.
Отслеживание ротации с помощью данных о когортах
Именно здесь аналитика когорт приобретает ценность. Наши данные классифицируют каждый кошелёк на Hyperliquid по 16 поведенческим когортам: восемь по размеру счёта (от Shrimp при $0-$250 до Leviathan при $5M+) и восемь по накопленному PnL (от Money Printer при +$1M+ до Giga-Rekt при ниже -$1M). Когда происходит крупный взлом биржи, вы можете отслеживать реакцию каждой когорты практически в реальном времени через наш API.
Увеличивают ли Money Printers свои позиции на Hyperliquid после взлома CEX, видя преимущество самостоятельного хранения? Ротируют ли Whales и Tidal Whales стейблкоин-маржу на on-chain площадки? Паникуют ли мелкие когорты и делевериджируются повсеместно? На эти вопросы можно ответить, имея поведенческую сегментацию всего рынка.
Один вызов нашего эндпоинта позиционирования когорт показывает, что делает каждый сегмент со своим капиталом. Во время события взлома этот сигнал ценнее любого треда в Twitter или слухов в Discord, потому что отражает реальное on-chain позиционирование, а не спекуляции.
Уровни риска, которые должен оценить каждый трейдер перпами
Независимо от того, торгуете ли вы на CEX или DEX, взлом Bitget обнажает пять уровней риска, которые большинство трейдеров игнорирует до момента, когда уже слишком поздно:
- Кастодиальный риск: Кто хранит ваши средства? На CEX это делает биржа. На on-chain DEX — вы сами. Взлом Bitget — это сбой на кастодиальном уровне.
- Инфраструктурный риск: Какие системы находятся между вашим депозитом и движком исполнения биржи? Бэкенд-серверы авторизации, интерфейсы подписания и управление горячими кошельками — всё это инфраструктурные риски, уникальные для CEX.
- Риск вывода: Можете ли вы получить доступ к своим средствам в любой момент? Bitget заморозил вывод «в качестве превентивной меры». On-chain DEX не могут заморозить вывод, потому что смарт-контракт не предусматривает такой функции.
- Контрагентский риск: Есть ли у биржи резервы для покрытия катастрофических потерь? Фонд защиты Bitget в $464M+ покрывает именно этот взлом. Но не каждая биржа располагает таким буфером, и сам фонд по итогам оценки оказался израсходован примерно на три четверти.
- Риск концентрации: Какая часть вашего торгового капитала находится на одной площадке? Диверсификация по биржам и on-chain площадкам снижает ущерб от любого отдельного взлома.
Оценка этих уровней — не паранойя. Это риск-менеджмент. Та же дисциплина, что заставляет вас выставлять стоп-лоссы и управлять размером позиции, должна распространяться и на то, где вы храните капитал.
Отслеживайте, как smart money реагирует на взломы бирж
API HyperTracker классифицирует каждый кошелёк Hyperliquid по 16 поведенческим когортам на основе размера счёта и послужного списка. Когда взлом CEX перекраивает позиционирование рынка, наши данные показывают, какие когорты ротируют капитал на on-chain площадки — практически в реальном времени. Один вызов API, 16 сегментов, каждый кошелёк классифицирован.
Более широкая картина для разработчиков
Если вы создаёте торговую инфраструктуру, взлом Bitget несёт дополнительный урок. Каждый бот, дашборд или аналитический инструмент, зависящий от CEX API, наследует инфраструктурный риск этой биржи. Когда Bitget заморозил вывод средств, каждая автоматизированная торговая система, подключённая к их API, потеряла доступ к своему капиталу. Никакое качество кода на вашей стороне не защитит от сбоя контрагента на их стороне.
Построение на on-chain инфраструктуре меняет профиль риска. On-chain исполнение Hyperliquid означает, что сделки вашего бота исполняются верифицируемо. Средства вашего пользователя остаются в его кошельке. И аналитический слой, который вы строите поверх, может получать данные из on-chain источников, которые никто не может заморозить, фальсифицировать или скрыть.
Для разработчиков, желающих интегрировать когортный интеллект, наш API предоставляет метрики позиций, данные об ордер-флоу и поведенческую сегментацию для каждого кошелька на Hyperliquid, начиная от $179/месяц за тариф Pulse. Вы получаете аналитический слой без кастодиального риска.
Дефицит доверия к CEX нарастает
С января 2025 года по середину 2026 года криптоплатформы потеряли более $3,63 млрд в результате 245 задокументированных инцидентов взлома. Десять крупнейших атак составили более 72,5% от общей суммы похищенного. Уровень возврата средств рухнул до 0,4% в первом квартале 2025 года против 21,2% в первом квартале 2024 года.
Эти цифры рисуют ясную картину. Атаки становятся масштабнее, изощрённее и труднее поддаются восстановлению. Злоумышленники — спонсируемые государством команды с многолетним оперативным опытом. И вектор атаки, который продолжает работать, — не эксплойты кода, а компрометация инфраструктуры вокруг хранения и подписания.
Для трейдеров перпами вопрос не в том, взломают ли очередную CEX. Закономерность делает это почти неизбежным. Вопрос в том, затронет ли это ваши средства, ваши позиции и вашу торговую инфраструктуру. On-chain DEX перпов не устраняют все риски. Но они устраняют именно этот класс риска — тот, что породил крупнейшие и наиболее разрушительные взломы в истории криптовалют.
$351,6 млн Bitget — это плата за обучение. Урок состоит в том, что кастодиальность — это функция, и тот, кто держит ваши ключи, несёт ваш риск.