
What Bitget's $352M Hack Means for Perp Traders Who Still Trust CEXes
By @CoinMarketMan - 25-Sep-2026
Що означає злам Bitget на $352 млн для трейдерів перпів, які досі довіряють CEX
О 18:31 UTC 24 вересня 2026 року зловмисники вивели $351.6 млн з гарячих і теплих гаманців Bitget у тому, що вже є другим за величиною зломом централізованої біржі за рік. Виведення коштів заморожено. Генеральний директор заявляє, що "дуже ймовірно" відповідальні північнокорейські хакери. А мільйони трейдерів, які вважали свої кошти в безпеці за екраном входу, тепер спостерігають, як команда блокчейн-форензики відстежує вкрадені ETH через Tornado Cash.
Це та сама схема, що вдарила по Bybit у лютому 2025 року, коли $1.46 млрд зникли через скомпрометований інтерфейс підписання. І це той самий клас атак, до яких on-chain біржі безстрокових ф'ючерсів структурно несприйнятливі, адже там немає гарячих гаманців для виведення, немає рівнів авторизації бекенду для підробки та немає єдиної організації, яка може заморозити ваше виведення.
Якщо ви торгуєте перпами на централізованих біржах, це важливо. Якщо ви будуєте торгову інфраструктуру, що залежить від CEX API, це важливо вдвічі. Ось що сталося, чому це продовжується та що насправді робить smart money, коли біржу зламують.
Як спрацював злам Bitget
Атака не була експлойтом смарт-контракту. Це не була крадіжка приватного ключа. Генеральний директор Gracy Chen підтвердила, що "зловмисник скомпрометував критичну систему бекенду в межах нашої гаманцевої інфраструктури, використав її для підробки даних транзакцій і запустив наш процес авторизації для виведення коштів". Простіше кажучи: хакери зламали сервер, що затверджує внутрішні перекази, подали фальшиві запити, і система авторизувала реальне виведення на гаманці зловмисників.
Chen прямо виключила компрометацію приватного ключа, що звужує вектор атаки до програмного рівня між гарячими гаманцями Bitget і його інфраструктурою підписання. Це та сама категорія вразливості, яка уможливила злам Bybit сім місяців раніше, коли зловмисники впровадили шкідливий JavaScript у фронтенд Safe{Wallet}, щоб маніпулювати затвердженнями транзакцій із кількома підписами.
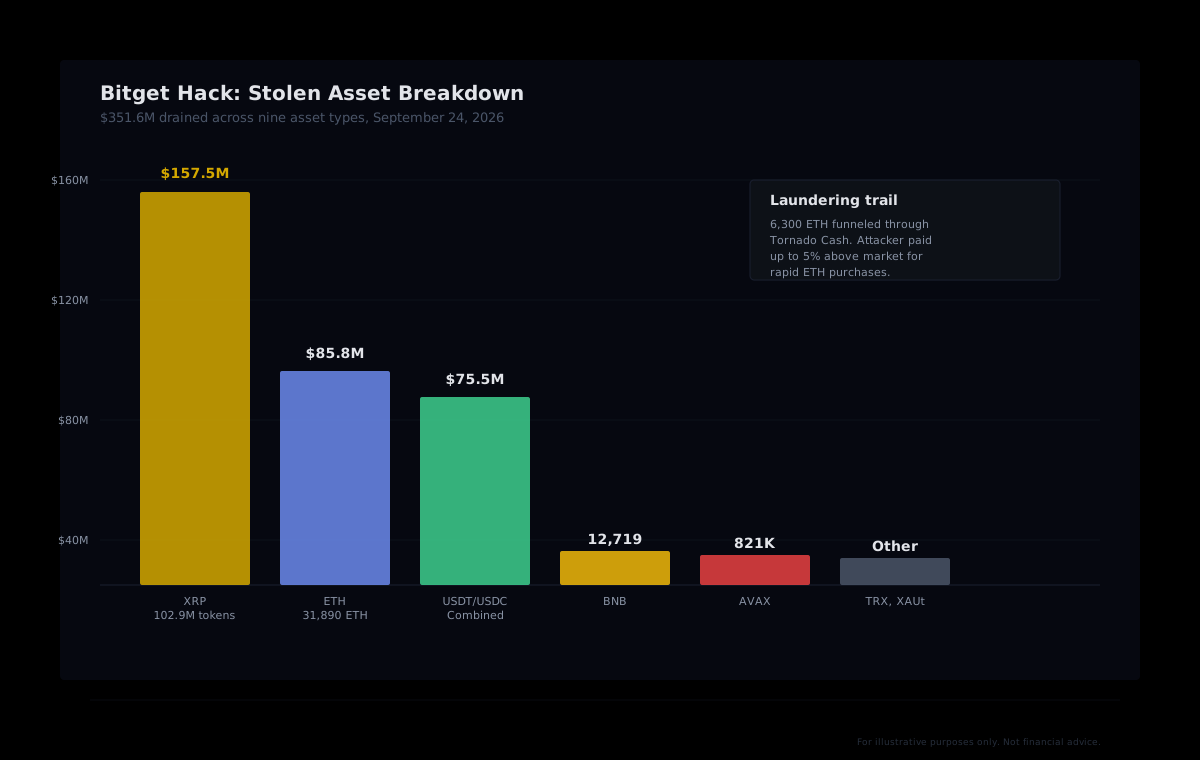
Вкрадені активи розповідають власну історію про те, на що націлилися зловмисники: 102.93 млн XRP (приблизно $157.5 млн), 31,890 ETH ($85.8 млн) та приблизно $75.5 млн у сукупності USDT, USDC і USDT0. Тільки XRP становив майже половину загальної суми. Решта активів включала BNB, AVAX, XAUt (токенізоване золото) і TRX.
Слід відмивання
Блокчейн-аналітики відстежили, як зловмисники швидко конвертували вкрадені токени в ETH, сплачуючи до 5% вище ринкових ставок для здійснення швидких покупок. Щонайменше 6,300 ETH (приблизно $19.4 млн) було прокачано через Tornado Cash упродовж першого дня. Зловмисник також вивів 1,000 ETH (приблизно $3.24 млн) з Aave і відмив їх теж.
Ця стратегія конвертації повторює підхід хакерів Bybit у лютому 2025 року, коли щонайменше $160 млн було відмито протягом перших 48 годин. Схема стала стандартною: вкрасти мультиактиви, конвертувати в ETH, змішати через Tornado Cash, розсіяти по гаманцях. Швидкість має значення, адже кожна година затримки збільшує шанс потрапляння адреси до чорного списку.
Чому це продовжується на централізованих біржах
Bitget не є винятком. Це остання точка даних у закономірності, що повторюється. У першому кварталі 2025 року крипто-платформи втратили $1.64 млрд від зломів — найгірший квартал в історії. Тільки північнокорейські державні групи привласнили $2.02 млрд під час крадіжок у 2025 році, що становить 76% від усіх компрометацій на рівні сервісів того року.
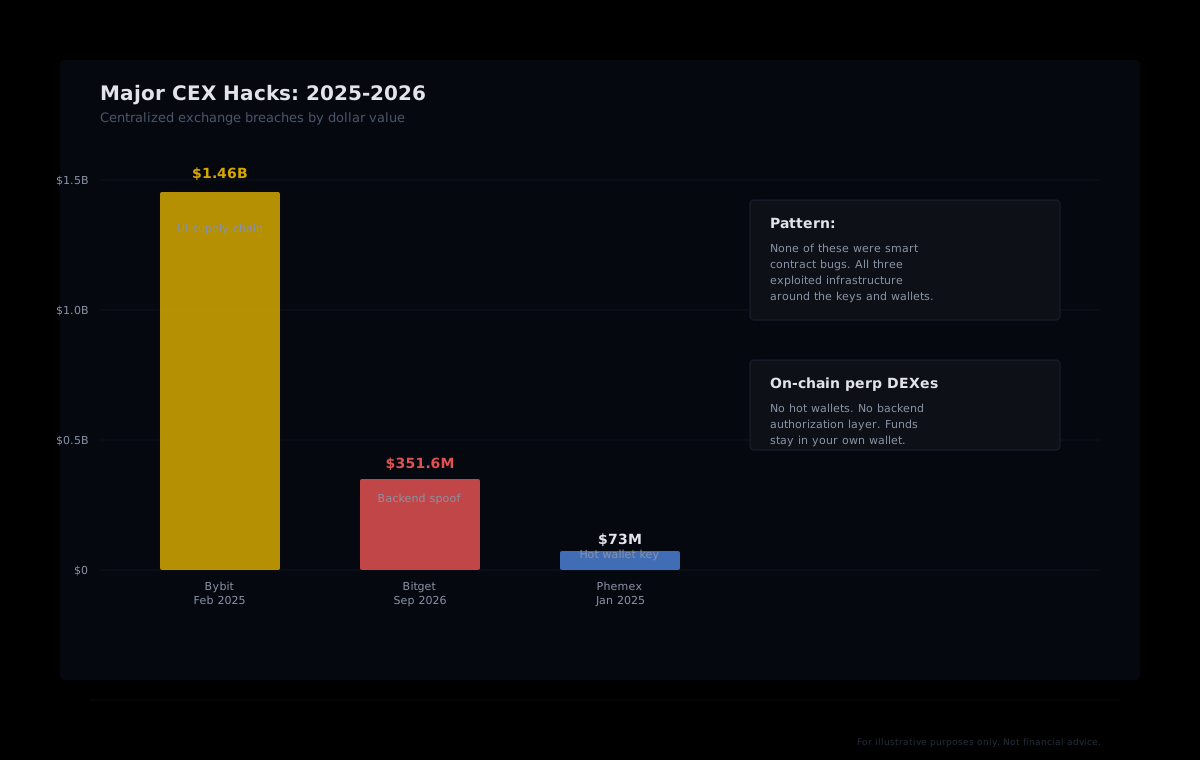
Критична закономірність: жоден із великих зломів CEX у 2025-2026 роках не був експлойтом смарт-контракту. Bybit — атака на ланцюг постачання UI проти інтерфейсу підписання. Phemex втратив $73 млн через крадіжку приватного ключа гарячого гаманця. Бекенд Bitget підробили для авторизації фальшивих переказів. Кожен із них використовував інфраструктуру навколо ключів, і цей рівень існує лише тому, що централізовані біржі мусять зберігати ваші кошти, щоб ви могли торгувати.
Податок на кастоді
Коли ви вносите кошти на CEX для торгівлі перпами, ви передаєте зберігання компанії. Ця компанія керує гарячими гаманцями, теплими гаманцями, холодним сховищем, серверами авторизації бекенду, інтерфейсами підписання з кількома підписами та контролем доступу співробітників. Кожен із цих рівнів є поверхнею атаки. Ви довіряєте тому, що кожен співробітник, кожен підрядник, кожна стороння інтеграція і кожна частина інфраструктури підписання захищені, адже єдина компрометація будь-якого з них може вивести ваші кошти.
Фонд захисту користувачів Bitget обсягом понад $464 млн має покрити збиток у $351.6 млн після оцінки. Але покриття не означає доступу. Виведення залишається замороженим без оголошеного терміну, і Chen заявила, що Bitget "не візьме на себе зобов'язання щодо вікна, яке не може гарантувати". Ваші кошти можуть бути "в безпеці" в бухгалтерському сенсі, залишаючись при цьому повністю недоступними.
Чому on-chain перп DEX уникають цього класу атак
On-chain біржі безстрокових ф'ючерсів, як-от Hyperliquid, працюють за принципово іншою моделлю зберігання. Ваші кошти залишаються у вашому власному гаманці. Коли ви відкриваєте позицію, угода розраховується on-chain через смарт-контракти, які є публічно перевіреними. Немає гарячого гаманця для виведення, оскільки біржа взагалі не отримує кастоді ваших коштів. Немає сервера авторизації бекенду для підробки, оскільки виконання угод обробляється on-chain логікою.
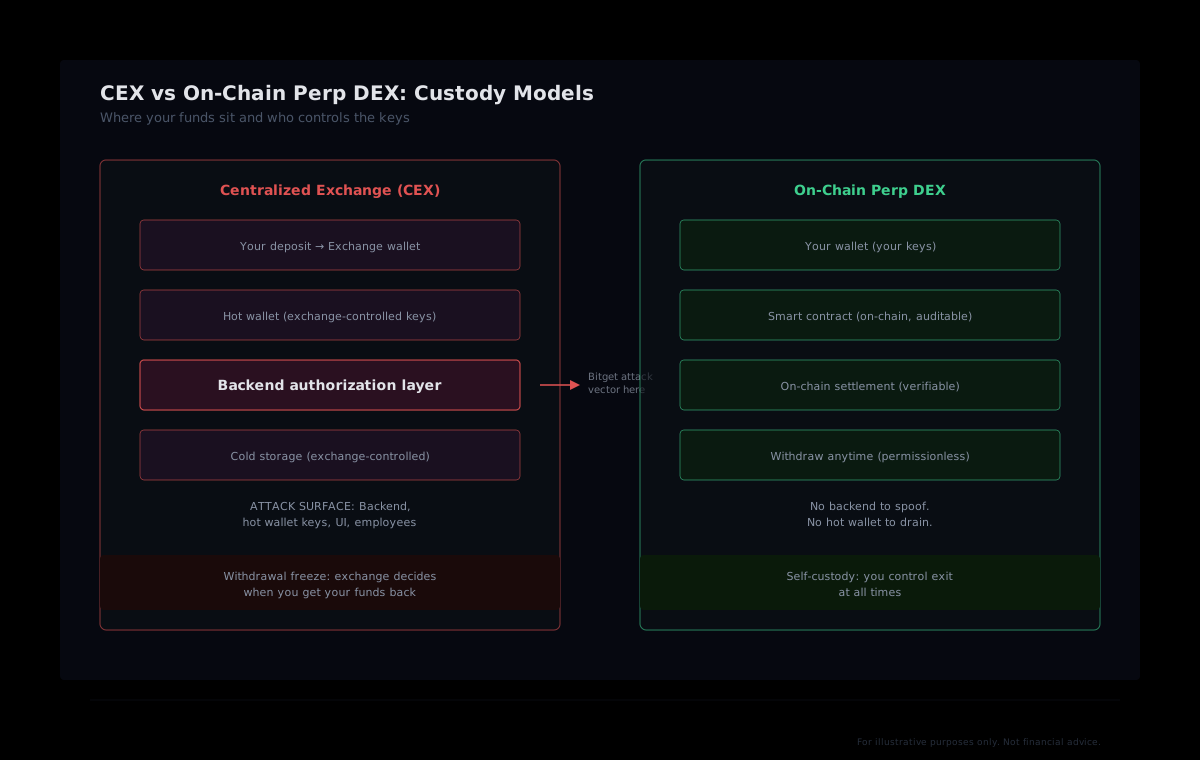
Це не означає, що DEX є безризиковими. Баги смарт-контрактів залишаються реальною загрозою: Drift Protocol втратив $285 млн через захоплення адміністративного ключа у квітні 2026 року. Але поверхня атаки принципово інша. Злам CEX може одночасно вивести кошти всіх користувачів, тому що зберігання є спільним. Експлойт смарт-контракту вимагає пошуку вразливості в перевіреному публічному коді. Один масштабується через соціальну інженерію та компрометацію інфраструктури. Інший потребує технічної вразливості в прозорій, перевірній логіці.
Конкретно для трейдерів перпів модель самозберігання означає, що ви завжди можете вивести кошти. Без заморозки. Без "очікування перевірки безпеки". Без очікування, поки генеральний директор оголосить терміни. Ваші позиції, ваша маржа, ваша застава: все видно on-chain, все під вашим контролем.
Що робить smart money після великого злому
Злами бірж не просто знищують цінність для жертв. Вони перебудовують позиціонування по всьому ринку перпів, адже великі трейдери переоцінюють ризик контрагента і переміщають капітал за передбачуваними схемами.
Після злому Bybit у лютому 2025 року on-chain дані показали відчутний зсув: досвідчені трейдери переміщали капітал із централізованих бірж на on-chain майданчики. Обсяги Hyperliquid зросли в тижні після злому, коли трейдери диверсифікували свої майданчики виконання. Логіка проста. Якщо один CEX може втратити $1.46 млрд через компрометацію інтерфейсу підписання, кожен CEX із подібною інфраструктурою несе аналогічний ризик.
Схема повторюється після кожного великого злому. Депозити сповільнюються на зламаній біржі, очевидно. Але вони також сповільнюються на конкуруючих CEX, поки трейдери переоцінюють, чи вартує будь-яке централізоване зберігання зручності. Smart money не чекає на постмортем. Воно рухається першим і читає звіт про форензику пізніше.
Відстеження ротації за допомогою даних когорт
Саме тут когортна аналітика стає цінною. Наші дані класифікують кожен гаманець на Hyperliquid на 16 поведінкових когорт: вісім за розміром рахунку (від Shrimp із $0-$250 до Leviathan із $5M+) і вісім за загальним PnL за весь час (від Money Printer із +$1M+ до Giga-Rekt нижче -$1M). Коли стається великий злом біржі, ви можете відстежувати реакцію кожної когорти майже в реальному часі через наш API.
Чи збільшують Money Printers свої позиції на Hyperliquid після злому CEX, бачачи перевагу самозберігання? Чи переміщають Whales і Tidal Whales стейблкоїнну маржу на on-chain майданчики? Чи панікують дрібніші когорти і знижують левередж скрізь? Це питання, на які можна отримати відповіді, якщо мати поведінкову сегментацію по всьому ринку.
Один виклик API до нашого ендпоінту позиціонування когорт показує, що кожен сегмент робить зі своїм капіталом. Під час події злому цей сигнал корисніший за будь-який Twitter-тред або чутки в Discord, адже відображає реальне on-chain позиціонування, а не спекуляції.
Рівні ризику, які кожен трейдер перпів має оцінити
Незалежно від того, торгуєте ви на CEX чи DEX, злам Bitget виокремлює п'ять рівнів ризику, які більшість трейдерів ігнорує, доки не стає запізно:
- Ризик кастоді: Хто зберігає ваші кошти? На CEX це робить біржа. На on-chain DEX це робите ви. Злам Bitget є відмовою на рівні кастоді.
- Ризик інфраструктури: Які системи знаходяться між вашим депозитом і виконавчим двигуном біржі? Сервери авторизації бекенду, інтерфейси підписання та управління гарячими гаманцями є ризиками інфраструктури, унікальними для CEX.
- Ризик виведення: Чи можете ви отримати доступ до своїх коштів у будь-який момент? Bitget заморозив виведення "як запобіжний захід". On-chain DEX не можуть заморозити виведення, тому що смарт-контракт не має такої функції.
- Ризик контрагента: Чи має біржа резерви для покриття катастрофічних збитків? Фонд захисту Bitget на $464M+ покриває цей конкретний злом. Але не кожна біржа має такий буфер, і сам фонд після оцінки витратив приблизно три чверті загальної суми.
- Ризик концентрації: Яка частина вашого торгового капіталу знаходиться на одному майданчику? Диверсифікація між біржами та on-chain майданчиками знижує вплив будь-якого окремого злому.
Оцінка цих рівнів — не параноя. Це управління ризиками. Та сама дисципліна, що змушує вас ставити стоп-лоси та управляти розміром позиції, має поширюватися і на те, де ви зберігаєте свій капітал.
Відстежуйте реакцію smart money на зломи бірж
API HyperTracker класифікує кожен гаманець на Hyperliquid на 16 поведінкових когорт за розміром і послужним списком. Коли злом CEX перебудовує позиціонування ринку, наші дані показують, які когорти переміщають капітал на on-chain майданчики — майже в реальному часі. Один виклик API, 16 сегментів, кожен гаманець класифіковано.
Ознайомтеся з API HyperTracker
Ширша картина для будівельників
Якщо ви будуєте торгову інфраструктуру, злам Bitget несе додатковий урок. Кожен бот, дашборд або аналітичний інструмент, що залежить від CEX API, успадковує інфраструктурний ризик цієї біржі. Коли Bitget заморозив виведення, кожна автоматизована торгова система, підключена до їхнього API, втратила доступ до свого капіталу. Жодна якість коду з вашого боку не може захистити від відмови контрагента з їхнього.
Будівництво на on-chain інфраструктурі змінює профіль ризику. On-chain виконання Hyperliquid означає, що угоди вашого бота розраховуються верифіковано. Кошти вашого користувача залишаються в їхніх гаманцях. А аналітичний рівень, який ви будуєте поверх, може отримувати on-chain дані, які ніхто не може заморозити, підробити або приховати.
Для будівельників, які хочуть інтегрувати когортну аналітику, наш API надає метрики позицій, дані order flow і поведінкову сегментацію для кожного гаманця на Hyperliquid, починаючи від $179 на місяць для тарифу Pulse. Ви отримуєте аналітичний рівень без ризику кастоді.
Дефіцит довіри до CEX зростає
Між січнем 2025 року і серединою 2026 року крипто-платформи втратили понад $3.63 млрд у 245 задокументованих інцидентах злому. Десять найбільших атак становили понад 72.5% від загальної вкраденої вартості. Показники відновлення впали до 0.4% у першому кварталі 2025 року порівняно з 21.2% у першому кварталі 2024 року.
Ці цифри малюють чітку картину. Атаки стають більшими, витонченішими і важчими для відновлення. Зловмисники — державні команди з роками оперативного досвіду. А вектор атаки, який продовжує спрацьовувати, — це не експлойти коду, а компрометація інфраструктури навколо кастоді та підписання.
Для трейдерів перпів питання не в тому, чи буде зламано наступний CEX. Закономірність робить це майже неминучим. Питання в тому, чи постраждають ваші кошти, ваші позиції та ваша торгова інфраструктура, коли це станеться. On-chain перп DEX не усувають усі ризики. Але вони усувають цей конкретний клас ризику — той, що спричинив найбільші й найруйнівніші зломи в історії крипто.
$351.6 млн Bitget — це плата за навчання. Урок полягає в тому, що кастоді є функцією, і той, хто тримає ваші ключі, тримає ваш ризик.