
Bitget Lost $388M. Here's What Perp Traders Should Actually Worry About.
By @CoinMarketMan - 28-Sep-2026
Bitget は $388M を失った。Perp トレーダーが本当に心配すべきこと。
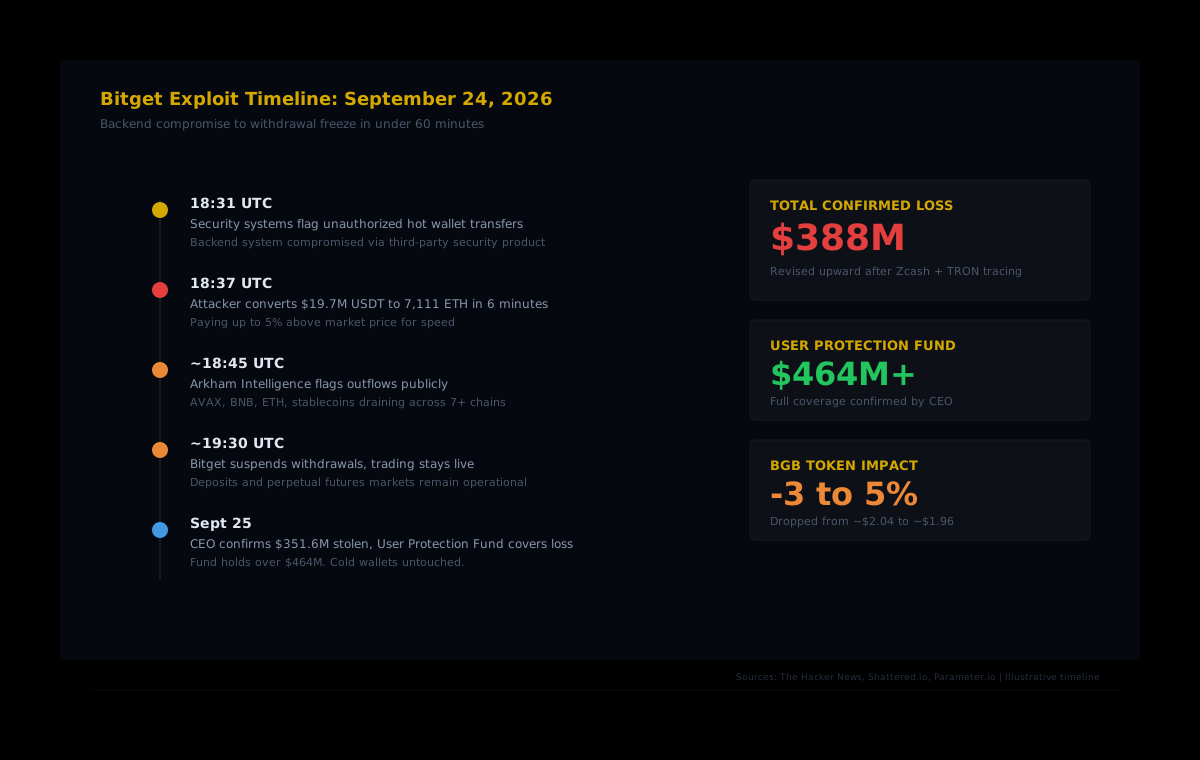
9月24日、18:31 UTC、Bitget のセキュリティシステムがホットウォレットを枯渇させる不正送金を検知した。数時間後、確認された損失は $351.6 million に達した。Zcash と TRON をまたいで追加の盗難資産を追跡した数日後、総額は $388 million にまで膨れ上がった。
これまでのポストモーテムはすべて同じ問いに集中している。誰がやったか(北朝鮮の TraderTraitor グループが有力な容疑者だ)、どこから侵入したか(侵害されたサードパーティのセキュリティ製品がバックエンドの認証情報へのアクセスを許した)、そしてユーザーへの補償はあるか(Bitget の User Protection Fund は $464 million 超を保有している)。
いずれも重要な詳細だ。しかし中央集権型取引所でレバレッジをかけたperp ポジションを持つ者にとって、本当に重要な問いを見落としている。取引所が出金を凍結したとき、オープンポジションはどうなるのか?
Bitget で実際に起きたこと
攻撃者は秘密鍵を盗んだわけではない。ウォレットのトランザクションを処理するバックエンドシステムに侵入し、送金データを偽造して、Bitget の内部承認プロセスを騙して出金を承認させた。CEO の Gracy Chen は「ハッカーは秘密鍵を盗んだのではなく、Bitget の内部承認システムを騙して送金を承認させた」と確認している。
スピードは目を見張るものだった。わずか6分以内に、攻撃者は $19.7 million の USDT を 7,111 ETH に変換した。素早く動くために市場価格より最大5%上乗せして購入している。ブロックチェーン分析会社の Arkham Intelligence は数分以内に資金流出を公開フラグで知らせ、7つのチェーンにまたがって AVAX、BNB、ETH、ステーブルコインの大規模な移動を捉えた。
Bitget はほぼ即座に出金を停止したが、入金とトレードは継続させた。取引所のネイティブトークンである BGB は $2.02-$2.06 のレンジから約 $1.96 まで下落した。
Perp トレーダーの本当の問題:凍結されたマージン
多くの報道が見落としていることがある。Bitget は出来高ベースで世界上位5位のデリバティブ取引所だ。つまり、出金凍結が発動した瞬間、何千ものトレーダーがperp ポジションをオープンしたままだった。トレードは継続されたが、資金は出ていけなかった。
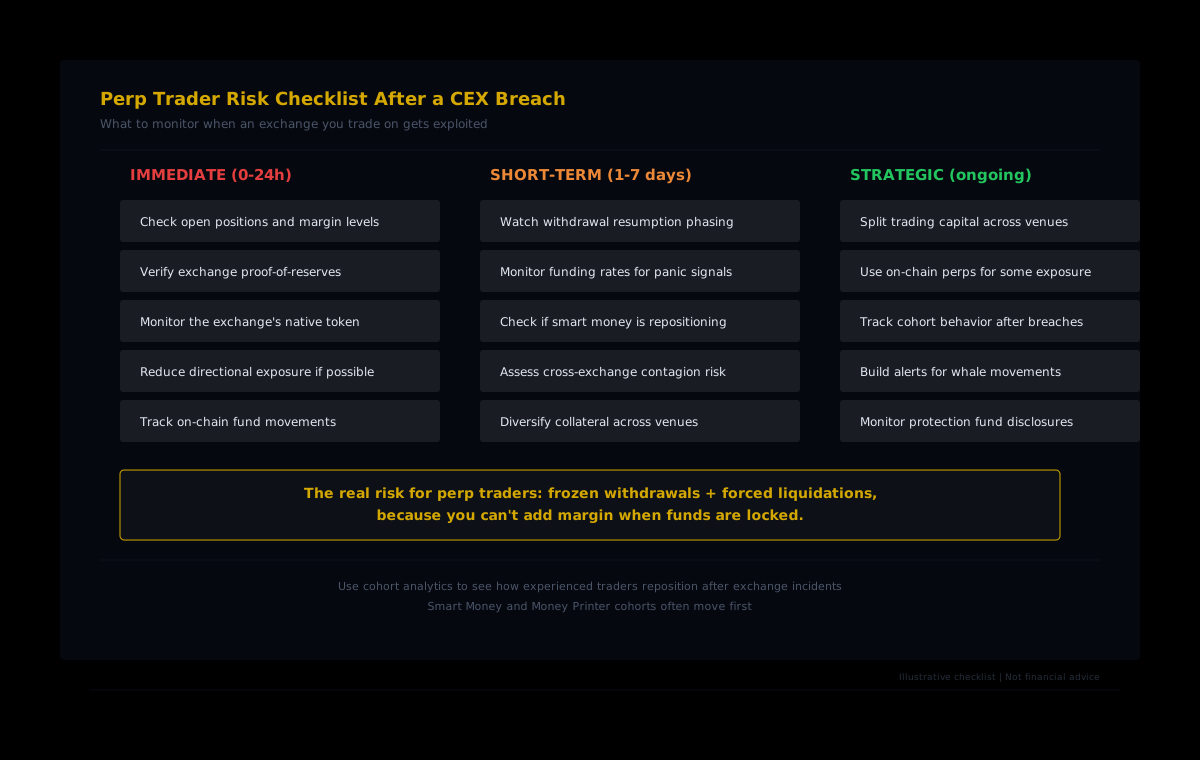
なぜそれが重要なのか。レバレッジポジションにはマージン管理が必要だからだ。取引が不利な方向に動いたとき、担保を追加するか、残り資本を引き出してエクスポージャーを減らすか、どちらかの手段が必要になる。出金凍結はその両方の手段を奪う。ドアが閉まった瞬間に持っていたポジションに縛り付けられ、相場が逆行してもマージンを追加できない。
最悪のシナリオを考えてみよう。ハックが起きた瞬間、Bitget で BTC を 10x レバレッジでロングしていたとする。ニュースを受けて市場が売られる。ポジションを閉じて資金を安全な場所に移したいが、出金できない。売りが鋭く清算価格に近づけば、逃げ場のないまま資本が消えていくのを見るしかない。
Bitget のperp 先物市場は稼働し続けたため、ポジションのクローズ自体は可能だった。しかし取引所から資金を移動できない状況が一種の「閉じ込め流動性」を生み出した。トレーダーは身動きが取れなかった。
CEX のポストモーテムが Perp トレーダーを無視する理由
セキュリティのポストモーテムには予測可能なパターンがある。攻撃ベクター、盗難額、調査のタイムライン、補償計画がカバーされる。アクティブなレバレッジを持っていたトレーダーへの二次的な影響が論じられることはほぼない。
これはパターンだ。2025年2月に起きた Bybit のおよそ $1.5 billion のハックは Lazarus グループの手口に関する何千もの記事を生んだが、出金凍結がオープンなデリバティブポジションにどう影響したかを分析したものはほぼ皆無だった。今年9月初旬の Liquid Network の $319 million のエクスプロイトも同じ構図をたどった。
理由は構造的なものだ。ポストモーテムを書くのはセキュリティリサーチャー、取引所の PR チーム、そして一般的な暗号資産ジャーナリストだ。デリバティブトレーダーは固有の関心を持つ特定の読者層であり、マージン管理、ファンディングレートのエクスポージャー、クロスエクスチェンジヘッジ、強制清算リスクといった彼らの関心事は「誰が何をハックしたか」という物語にうまく収まらない。
オンチェーンという選択肢とそのトレードオフ
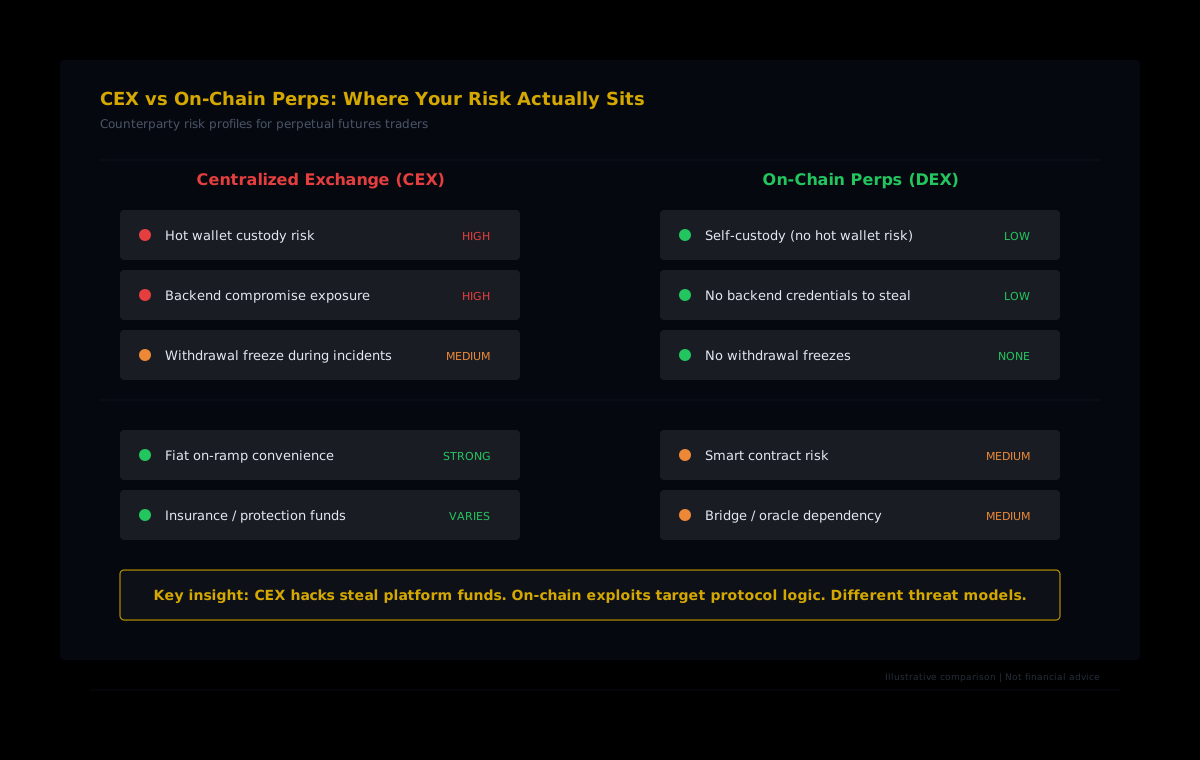
CEX のハックが起きるたびに「not your keys, not your coins」という議論が蘇る。スポット保有者にとってロジックは単純明快だ。セルフカストディに移せばいい。しかし perp トレーダーにとって、話はもっと複雑だ。Hyperliquid のようなオンチェーン perp プラットフォームはリスクプロファイルを変えるのであって、リスクを消し去るわけではないからだ。
中央集権型取引所では、カウンターパーティリスクは取引所そのものだ。ホットウォレットのインフラが侵害されれば、何も悪いことをしていなくても取引資本はその余波を受ける。オンチェーンの perp プラットフォームでは、自分のウォレットから取引するためにドレインされるホットウォレット自体が存在しない。スイッチを切れる中央のカストディアンがいないから、誰も出金を凍結できない。
トレードオフは別のリスクのセットだ。スマートコントラクトのバグ、オラクル操作、ブリッジの脆弱性は、CEX のバックエンド侵害に相当するオンチェーンのリスクだ。しかし決定的な違いは透明性にある。オンチェーンのリスクは監査可能だ。すべてのポジション、すべての清算、すべてのトレードがパブリックな台帳上で決済される。何かが起きたとき、何が起きたかをオンチェーンでリアルタイムに正確に確認できる。
Hyperliquid のモデル
Hyperliquid はこれをさらに推し進め、完全なオンチェーンオーダーブックを実現している。すべてのトレードが独自の L1 上で決済されるため、マッチングエンジン自体が検証可能だ。バックエンドがチェーンそのものであるため、侵害されるべきバックエンドシステムが存在しない。トレーダーは自分のヴォルトに入金し、取引全体を通じてカストディを維持する。
このアーキテクチャの違いが最も重要になるのは、まさに Bitget が直面したシナリオ、何かが壊れたときだ。CEX では「何かが壊れた」は出金凍結、不明確なタイムライン、そして保護基金が十分かどうかへの祈りを意味する。Hyperliquid では、マージンは自分のヴォルトにあり、ポジションはオンチェーンにあり、どの単一の参加者に何が起きようとプロトコルは動き続ける。
主要な取引所ハック後にSmart Money が行うこと
取引所のハックは、ファンディングレート、オープンインタレスト、クロスベニューの流動性に一時的な歪みを生み出す市場を動かすイベントだ。経験豊富なトレーダー、つまり私たちの Money Printer と Smart Money コホートに属するウォレットたちは、こういったインシデントをパニックのトリガーではなく情報として扱う傾向がある。
主要な CEX 侵害後の典型的なパターンにはいくつかの予測可能な段階がある。まず、取引所のネイティブトークンが即座に売られる。Bitget の場合は BGB が数パーセント下落した。次に、他のベニューでショートサイドのオープンインタレストが一時的に急増し、トレーダーが伝染をヘッジまたは投機する。三番目に、市場が一時的にベアリッシュに傾くため、主要ペアのファンディングレートがマイナスに傾くことが多い。そして四つ目に、出金のタイムラインが明確になると、数日以内に経験豊富なトレーダーがポジションを組み直し始める。
こういった局面で利益を上げるトレーダーは、どのセグメントがポジションを増やしていてどのセグメントがエクスポージャーを減らしているかを確認するためにコホートデータを観察する。Money Printer ウォレット(生涯損益が百万ドル超のウォレット)がパニック中に積み増しを始めると、それは注目に値するシグナルだ。
ポストハックのプレイブックを構築する
次の取引所ハックに感情的に反応するのではなく(次が必ず来るのだから)、perp トレーダーはリスク管理フレームワークに体系的な対応策を組み込むことができる。
ベニューの分散
複数のプラットフォームに取引資本を分散させることが最も基本的な対策だ。一つの取引所が出金を凍結しても、他のベニューのポジションは完全に管理可能なまま維持される。これは中央集権型とオンチェーンの両方のプラットフォームに当てはまる。CEX とオンチェーン perp を組み合わせることで、中央集権型ベニューの流動性の深さとオンチェーン実行のセルフカストディの保証を両立できる。
凍結シナリオへのマージンバッファ
単一の取引所で最大レバレッジを使うトレーダーは、出金凍結時に最も大きなリスクにさらされる。マージンバッファを維持すること、つまり数日間の凍結でも清算が発動しない程度に保守的なレバレッジを保つことが、先週 Bitget のトレーダーが直面したシナリオを乗り越える最もシンプルな方法だ。
正しいシグナルを監視する
ハックの発表は常に最後に届くシグナルだ。オンチェーン分析ツールはプレスリリースが出る前に取引所ウォレットの異常な資金流出を検知できる。Arkham Intelligence は最初の不正送金から数分以内に Bitget の資金流出をフラグした。こういったシグナルを監視するトレーダーはニュースがメインストリームに流れる前にエクスポージャーを減らすことができる。
同様に、ハック後に経験豊富なトレーダーがどう再配置するかを観察することは、ハックのポストモーテム自体よりも多くを語ってくれる。私たちのコホート分析は、Hyperliquid のすべてのウォレットを16の行動セグメントに分類する。8つがサイズ別($250 未満の Shrimp から $5M 超の Leviathan まで)、8つが生涯損益別(+$1M 超の Money Printer から -$1M 未満の Giga-Rekt まで)だ。取引所のハックが市場を直撃したとき、各セグメントがどう反応するかを追跡することで、Smart Money がそのイベントを買い場と見ているのかリスク回避の理由と見ているのかが明らかになる。
市場イベントへの Smart Money の反応を追跡する
HyperTracker の API は16の行動セグメントにわたるコホートレベルのポジションデータを提供する。どのウォレットが下落で買い向かっていて、どのウォレットがエクスポージャーを減らしているかを、5分ごとに更新されるデータで確認できる。
Bitget の出金タイムラインと回復
9月28日現在、Bitget は段階的に出金を再開し始めている。BTC の出金は9月28日 08:00 UTC に再開した。Ethereum、BSC、Arbitrum、Base、Optimism をまたいだ ETH の出金は9月29日に予定されている。Ethereum、BSC、Solana、TRON をまたいだ USDT は9月30日に続き、残りすべての資産、法定通貨、P2P 取引については10月2日までの完全復旧を目標としている。
Circle と Tether は攻撃者に関連する資金のフリーズに動いた。凍結された資産の総額は約 $318,000 で、総盗難額のごく一部だ。Mandiant と SlowMist がフォレンジック調査を主導している。
本件は2026年で最大の単一取引所侵害となり、2025年だけで推定 $2 billion の暗号資産を盗んだとされる DPRK 関連ハッカーのパターンに続く今年最大の北朝鮮疑惑の暗号資産窃盗となった。
Perp トレーダーが繰り返し学ばされる教訓
Bitget の $388 million エクスプロイトは、これまでの主要な取引所ハックと同じ軌跡をたどるだろう。セキュリティリサーチャーが分析を発表する。取引所が被害ユーザーを補償する。業界は前に進む。
しかし perp トレーダーにとって本当の教訓は、単一の主体がカストディ、実行、出金アクセスを管理するプラットフォームでレバレッジドデリバティブを取引することの構造的な脆弱性にある。その主体が侵害されたとき、最も必要な瞬間にマージンのコントロールを失う。
先週を無傷で乗り越えたトレーダーは運よりも優れた何かを持っていた。複数のベニューに分散し、保守的なマージンバッファを維持し、ヘッドラインが出る前に動くためのオンチェーン監視を整えていた。あえて名前をつけるなら、それはプレイブックだ。