
What Bitget's $352M Hack Means for Perp Traders Who Still Trust CEXes
By @CoinMarketMan - 25-Sep-2026
Bitgetの3億5200万ドルハックがCEXを信頼するパーツトレーダーに意味するもの
2026年9月24日18:31 UTC、攻撃者がBitgetのホットウォレットとウォームウォレットから3億5160万ドルを流出させ、これは今年2番目に大規模な中央集権型取引所の侵害となった。出金は凍結されている。CEOは北朝鮮のハッカーが「非常に高い可能性で」関与していると述べた。そしてログイン画面の向こうで資金が安全だと信じていた数百万人のトレーダーたちが、盗まれたETHをTornado Cashで追跡するブロックチェーンフォレンジックチームを見守っている。
これは2025年2月にBybytに起きたのと同じ手口だ。あの時は署名インターフェースへの不正アクセスによって14億6000万ドルが消えた。そしてこれは、オンチェーンの永続先物取引所が構造的に免疫を持つ攻撃の類型でもある。流出させるべきホットウォレットがなく、偽装できるバックエンド認証レイヤーがなく、出金を凍結できる単一エンティティも存在しないからだ。
CEXでパーペチュアルをトレードしているなら、これは他人事ではない。CEX APIに依存するトレーディングインフラを構築しているなら、なおさらだ。何が起きたのか、なぜ繰り返されるのか、そして取引所がハッキングされたとき Smart Money が実際にどう動くかを解説する。
Bitgetハックの手口
この攻撃はスマートコントラクトのエクスプロイトではなかった。秘密鍵の盗難でもなかった。CEO Gracy Chenは「攻撃者がウォレットインフラ内の重要なバックエンドシステムを侵害し、それを使ってトランザクションデータを偽装し、我々の認証プロセスを作動させて攻撃者管理のウォレットへ資金を移動させた」と確認した。平易に言えば、ハッカーは内部送金を承認するサーバーに侵入し、偽のリクエストを送り込み、システムが実際の出金を承認してしまったということだ。
Chenは秘密鍵の漏洩を明確に否定しており、これによって攻撃ベクターはBitgetのホットウォレットと署名インフラの間に存在するソフトウェアレイヤーに絞られる。これは7ヶ月前のBybitハックを可能にしたのとまったく同じカテゴリーの脆弱性であり、あの時は攻撃者がSafe{Wallet}のフロントエンドに悪意のあるJavaScriptを注入してマルチシグのトランザクション承認を操作した。
盗まれた資産は攻撃者が何を狙っていたかを物語っている。1億293万XRP(約1億5750万ドル)、31,890 ETH(8580万ドル)、そして合計約7550万ドルのUSDT、USDC、USDT0。XRPだけで総額のほぼ半分を占めた。残りの資産にはBNB、AVAX、XAUt(トークン化ゴールド)、TRXが含まれる。
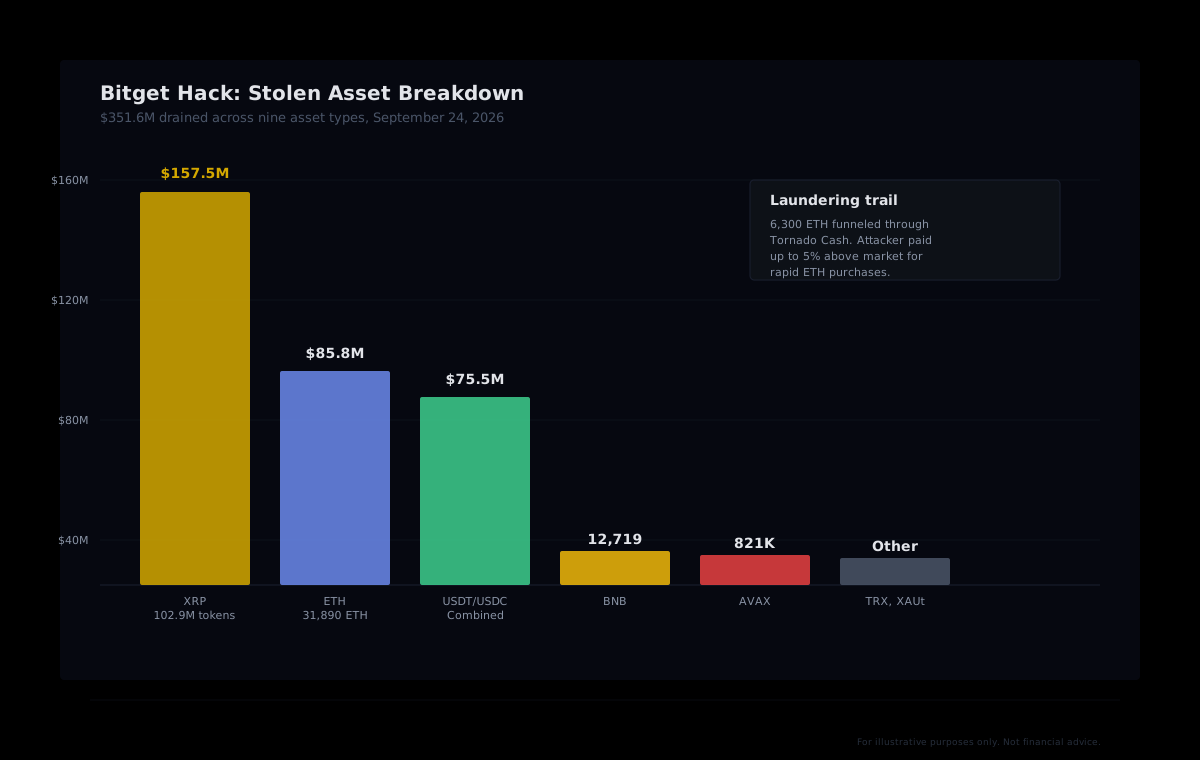
資金洗浄の足跡
ブロックチェーンアナリストたちは、攻撃者が盗んだトークンを素早くETHに変換する様子を追跡した。急速な購入を実行するため、市場価格より最大5%高い値段を払っていた。最初の1日以内に少なくとも6,300 ETH(約1940万ドル)がTornado Cashを通じて送金された。攻撃者はさらにAaveから1,000 ETH(約324万ドル)を引き出し、それも洗浄した。
この変換戦略は、2025年2月のBybitハッカーたちのアプローチを踏襲している。あの時は最初の48時間以内に少なくとも1億6000万ドルが洗浄された。手口は一貫している。複数資産を盗み、ETHに変換し、Tornado Cashでミキシングし、ウォレット全体に分散させる。スピードが重要なのは、時間が経つほどアドレスのブラックリスト登録リスクが高まるからだ。
なぜ中央集権型取引所で繰り返されるのか
Bitgetは例外ではない。パターンの中の最新データポイントだ。2025年第1四半期、暗号資産プラットフォームはハッキングで16億4000万ドルを失い、記録上最悪の四半期となった。北朝鮮の国家支援グループだけで2025年に20億2000万ドルの盗難を行い、その年のサービスレベル侵害の76%を占めた。
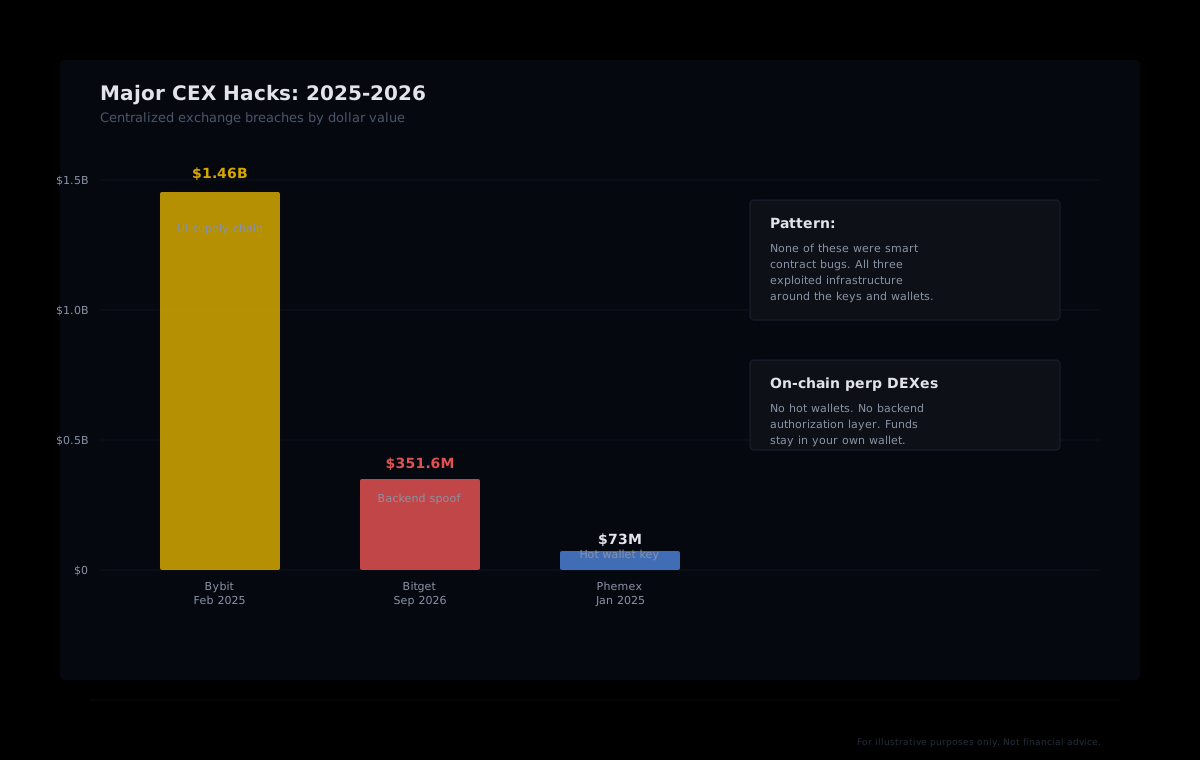
重要なパターンがある。2025〜2026年の主要なCEX侵害はいずれもスマートコントラクトのエクスプロイトではなかった。Bybitは署名インターフェースへのUIサプライチェーン攻撃だった。Phemexはホットウォレットの秘密鍵盗難で7300万ドルを失った。Bitgetのバックエンドは偽の送金を承認するよう欺かれた。すべての事例において、鍵を取り巻くインフラが悪用された。そのレイヤーが存在するのは、中央集権型取引所がトレードを可能にするためにユーザーの資産を管理しなければならないからに他ならない。
カストディコスト
CEXでパーペチュアルをトレードするために資金を入金する行為は、カストディをある企業に委託することを意味する。その企業はホットウォレット、ウォームウォレット、コールドストレージ、バックエンド認証サーバー、マルチシグ署名インターフェース、そして従業員のアクセス制御を運営している。これらのレイヤーそれぞれが攻撃面となる。すべての従業員、すべての請負業者、すべてのサードパーティ統合、そしてすべての署名インフラが安全であると信頼しなければならない。なぜならそのどれか1つが侵害されるだけで、資金が流出しうるからだ。
Bitgetの4億6400万ドル超のユーザー保護基金は、審査後に3億5160万ドルの損失をカバーするはずだ。しかし補償とアクセスは別の話だ。出金は再開の見通しが示されないまま凍結が続いており、Chenは「保証できない期限は約束しない」と述べた。資産が会計上「安全」であっても、まったくアクセスできない状態が続く可能性がある。
なぜオンチェーンPerpDEXはこの種の攻撃を回避できるのか
Hyperliquidのようなオンチェーンの永続先物取引所は、根本的に異なるカストディモデルで動いている。資金はユーザー自身のウォレットに留まる。ポジションを開くとき、取引は公開監査可能なスマートコントラクトを通じてオンチェーンで決済される。流出させるべきホットウォレットは存在しない。取引所がそもそもユーザーの資金を管理しないからだ。偽装できるバックエンド認証サーバーも存在しない。取引の実行はオンチェーンロジックが処理するからだ。
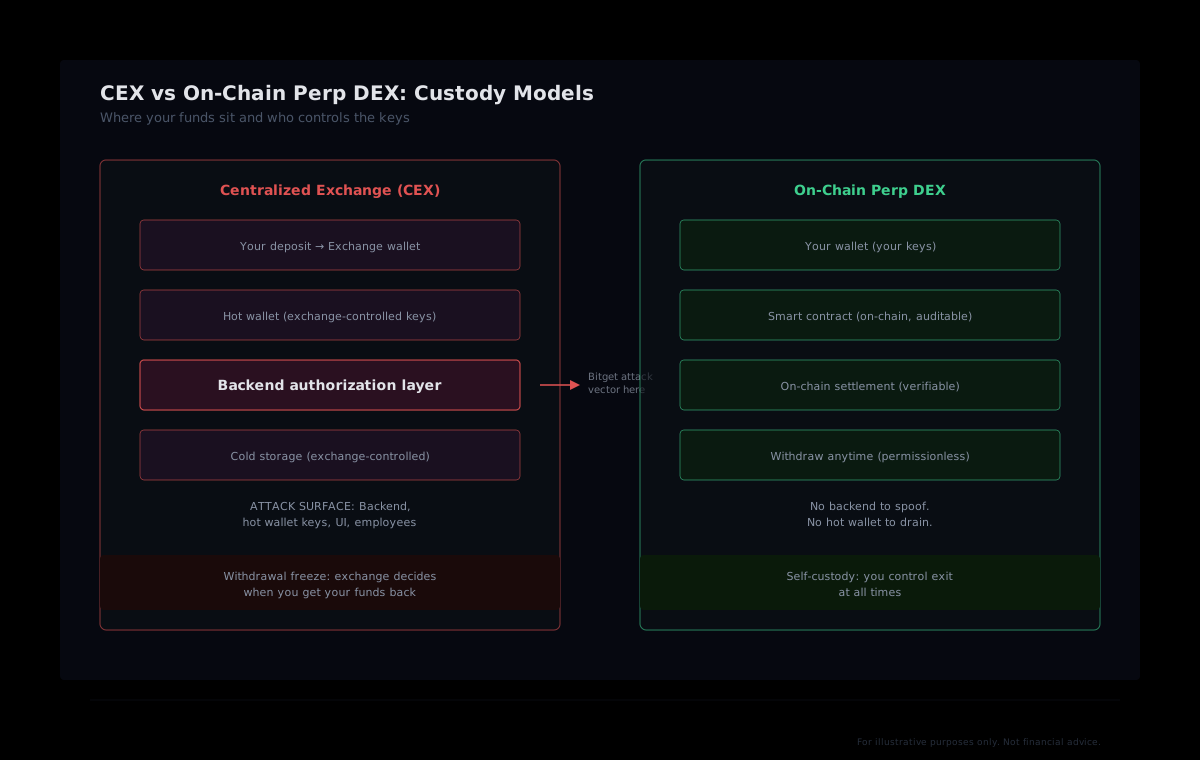
これはDEXがリスクフリーだという意味ではない。スマートコントラクトのバグは依然として現実の脅威だ。Drift Protocolは2026年4月に管理者鍵の奪取で2億8500万ドルを失った。しかし攻撃面は根本的に異なる。CEXのハッキングはカストディが集約されているため、すべてのユーザーの資金を一度に流出させうる。スマートコントラクトのエクスプロイトは、監査済みの公開コードにバグを見つけることを要する。一方はソーシャルエンジニアリングとインフラ侵害によってスケールし、もう一方は透明で検証可能なロジックの技術的脆弱性を必要とする。
パーペチュアルトレーダーにとって特に重要なのは、セルフカストディモデルでは常に出金できるという点だ。凍結なし。「セキュリティ審査待ち」もなし。CEOがスケジュールを発表するまで待つ必要もない。ポジション、証拠金、担保のすべてがオンチェーンで可視化され、自分の管理下にある。
大規模な侵害後に Smart Money が取る行動
取引所のハッキングは被害者の損失にとどまらない。大口トレーダーが取引相手のリスクを再評価し、資本を予測可能なパターンで移動させるため、パーペチュアル市場全体のポジショニングを塗り替える。
2025年2月のBybitハック後、オンチェーンデータは計測可能な変化を示した。経験豊富なトレーダーが中央集権型取引所からオンチェーン会場へ資本を移動させたのだ。侵害後の数週間でHyperliquidのボリュームが増加し、トレーダーが執行場所を分散させた。論理は明快だ。1つのCEXが署名インターフェースの侵害で14億6000万ドルを失うなら、同様のインフラを運用するすべてのCEXが同様のリスクを抱えている。
このパターンは大規模な侵害のたびに繰り返される。ハッキングされた取引所への入金が減少するのは当然だ。しかし競合するCEXへの入金も、トレーダーが中央集権型カストディ全体の利便性に見合うリスクかを再評価するにつれて鈍化する。Smart Moneyは事後報告を待たない。先に動いて、フォレンジックレポートは後で読む。
コホートデータでローテーションを追跡する
ここでコホートアナリティクスが価値を持つ。我々のデータはHyperliquid上のすべてのウォレットを16の行動コホートに分類している。口座サイズ別8コホート(Shrimp($0〜$250)からLeviathan($5M超)まで)と、通算損益別8コホート(Money Printer(+$100万超)からGiga-Rekt(-$100万未満)まで)だ。大規模な取引所の侵害が起きたとき、APIを通じて各コホートがほぼリアルタイムでどう反応するかを追跡できる。
CEXハックの後、Money Printerはセルフカストディの優位性を見てHyperliquidのポジションを増やすか? WhaleやTidal Whaleはステーブルコイン証拠金をオンチェーン会場にローテーションさせるか? 小さなコホートはパニックになってあらゆる場所でデレバレッジするか? 市場全体の行動セグメンテーションがあれば、これらはすべて答えの出る問いだ。
コホートポジショニングエンドポイントへの1回のAPIコールで、各セグメントが資本をどう動かしているかがわかる。侵害イベント発生時、そのシグナルはどんなTwitterスレッドやDiscordの噂よりも有用だ。推測ではなく実際のオンチェーンポジショニングを反映しているからだ。
すべてのパーペチュアルトレーダーが評価すべきリスクの層
CEXでトレードしていても DEXでトレードしていても、Bitgetの侵害は大半のトレーダーが手遅れになるまで無視している5つのリスクレイヤーを浮き彫りにしている。
- カストディリスク: 誰があなたの資金を管理しているか? CEXでは取引所が管理する。オンチェーンDEXでは自分が管理する。Bitgetハックはカストディレイヤーの失敗だ。
- インフラリスク: 入金と取引所の執行エンジンの間にどんなシステムが存在するか? バックエンド認証サーバー、署名インターフェース、ホットウォレット管理はすべてCEX固有のインフラリスクだ。
- 出金リスク: いつでも資金にアクセスできるか? Bitgetは「予防措置として」出金を凍結した。オンチェーンDEXはスマートコントラクトにその機能がないため出金を凍結できない。
- 取引相手リスク: 取引所は壊滅的な損失をカバーする準備金を持っているか? Bitgetの4億6400万ドル超の保護基金はこの特定の侵害をカバーする。しかしすべての取引所がそのバッファを持つわけではなく、基金自体が審査後に総損失のほぼ4分の3を費やした。
- 集中リスク: 取引資本の何割が単一の会場に集中しているか? 複数の取引所とオンチェーン会場に分散させることで、単一の侵害の影響を軽減できる。
これらのレイヤーを評価することは過剰な心配ではない。リスク管理だ。損切りを設定してポジションサイズを管理するのと同じ規律を、資本の置き場所にも適用すべきだ。
Smart Moneyが取引所侵害にどう反応するかを追跡する
HyperTrackerのAPIは、Hyperliquid上のすべてのウォレットをサイズと実績で16の行動コホートに分類する。CEXハックが市場のポジショニングを塗り替えたとき、我々のデータはどのコホートがオンチェーン会場に資本をローテーションしているかを、ほぼリアルタイムで示す。APIコール1回、16セグメント、すべてのウォレットが分類済み。
ビルダーへの示唆
トレーディングインフラを構築しているなら、Bitgetの侵害にはもう1つの教訓がある。CEX APIに依存するあらゆるボット、ダッシュボード、分析ツールは、その取引所のインフラリスクを引き継ぐ。Bitgetが出金を凍結したとき、彼らのAPIに接続していたすべての自動トレーディングシステムが資本へのアクセスを失った。コードがどれほど高品質であっても、取引相手側の失敗から守ることはできない。
オンチェーンインフラ上に構築することでリスクプロファイルが変わる。Hyperliquidのオンチェーン執行は、ボットの取引が検証可能な形で決済されることを意味する。ユーザーの資金は彼らのウォレットに留まる。その上に構築するアナリティクスレイヤーは、誰も凍結できず、改ざんできず、差し止めることもできないオンチェーンデータから引き出せる。
コホートインテリジェンスを統合したいビルダーのために、我々のAPIはHyperliquid上のすべてのウォレットのポジションメトリクス、オーダーフローデータ、行動セグメンテーションを提供する。Pulseティアで月額$179から利用可能だ。カストディリスクなしでインテリジェンスレイヤーを手に入れられる。
拡大するCEXへの信頼赤字
2025年1月から2026年半ばまでの間に、暗号資産プラットフォームは245件のハッキングインシデントで36億3000万ドル超を失った。上位10件の攻撃が盗まれた総額の72.5%超を占めた。回収率は2024年第1四半期の21.2%から2025年第1四半期には0.4%まで崩壊した。
これらの数字は明確な絵を描いている。攻撃は大規模化し、より高度になり、回収が困難になっている。攻撃者は何年もの実戦経験を持つ国家支援チームだ。そして機能し続ける攻撃ベクターはコードのエクスプロイトではなく、カストディと署名を取り巻くインフラへの侵害だ。
パーペチュアルトレーダーにとって、問いは次のCEXがハッキングされるかどうかではない。このパターンを見れば、それはほぼ確実だ。問いは、それが起きたとき、あなたの資金、ポジション、トレーディングインフラが影響を受けるかどうかだ。オンチェーンのパーペチュアルDEXはすべてのリスクを排除しない。しかしこの特定のリスクの類型は排除する。暗号資産史上最大かつ最も深刻な侵害を生み出してきた類型を。
Bitgetの3億5160万ドルは授業料だ。教訓は、カストディは機能であり、鍵を握る者がリスクを握るということだ。