
Revolut Leaked Passports and BTC History. Your Perp Exchange Might Be Next.
By @CoinMarketMan - 13-Sep-2026
Revolut はパスポートとBTC履歴を漏洩した。あなたのパーペチュアル取引所が次になるかもしれない。
2026年9月11日、ブロックチェーン調査員のZachXBTがTelegramでRevolutの顧客通知をシェアした。それによると、フィンテック大手のRevolutが、政府機関を装ったハッカーにパスポート、本人確認用自撮り写真、そしてBitcoinの完全な取引履歴を提供していたことが明らかになった。攻撃者はデータベースを不正アクセスしたわけではない。合法的な政府ドメインに見せかけたなりすましメールを送信し、Revolutがその要求に応じてしまったのだ。
暗号資産トレーダーにとって、この情報漏洩は単なるニュースではない。中央集権型プラットフォームにアップロードしたパスポートのスキャン、本人確認の自撮り写真、そして取引記録はすべて、取り消しのできない永続的なリスクになるという現実を突きつけている。そのデータが流出すると、フィッシング詐欺が可能になるだけではない。物理的な暴力さえも引き起こしうる。Chainalysisは、2026年前半だけで暗号資産保有者への暴力的な「レンチ攻撃」によって3,000万ドル以上が盗まれ、6月末までに46件の事例が記録されたと報告している。
本記事では、Revolutで何が起きたのか、KYCデータが暗号資産における最も危険な攻撃対象になりつつある理由、そしてHyperliquidのようなKYC不要のパーペチュアル取引所へのシフトが、アイデンティティを守りながら優位性を維持したいトレーダーにとって何を意味するかを解説する。
Revolutが実際に漏洩したもの
この情報漏洩は、高度なゼロデイエクスプロイトでも暗号化データベースへのブルートフォース攻撃でもなかった。ソーシャルエンジニアリングだ。不正な第三者が、標準的な認証チェックを通過した政府機関のなりすましメールドメインからリクエストを送信した。Revolutはこれを正規の法執行機関からの要求として扱い、要求に応じた。
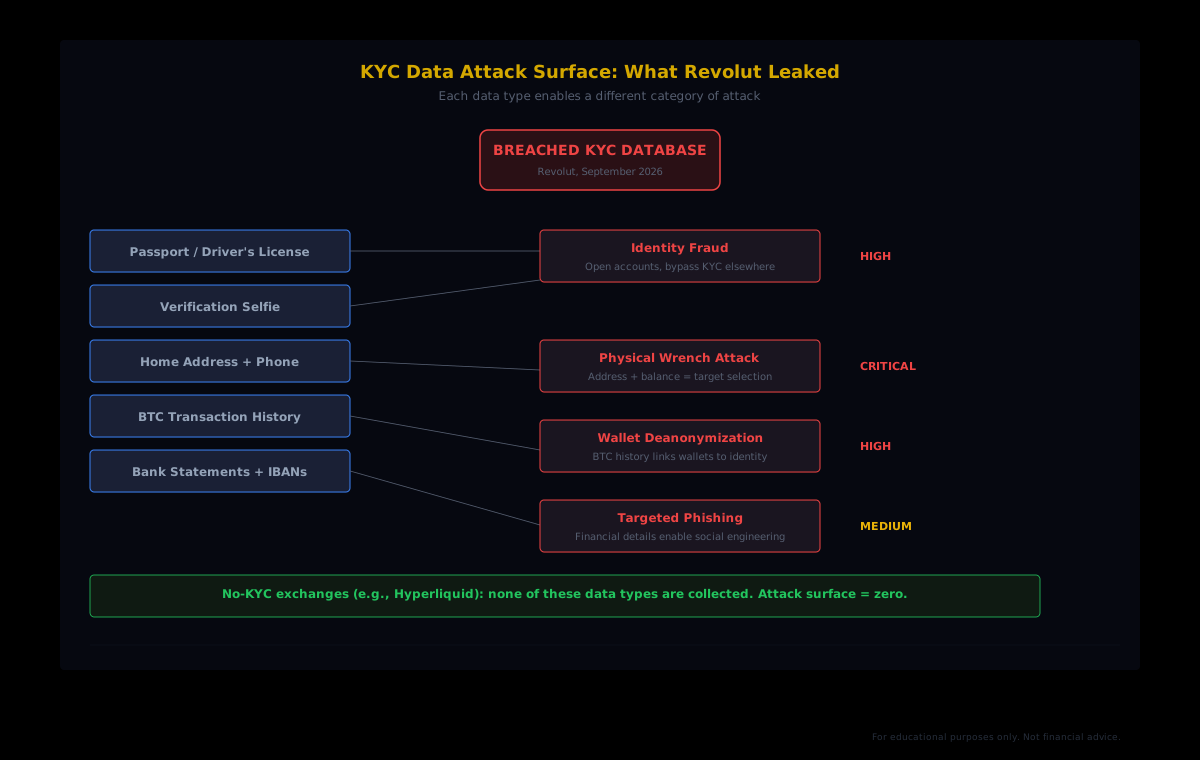
引き渡されたデータには、パスポートおよび運転免許証のコピー、本人確認用自撮り写真、氏名、生年月日、職業、郵便住所、メールアドレス、電話番号、IBANを含む銀行取引明細書、出金記録、そしてBitcoinの完全な取引履歴が含まれていた。Revolutは、秘密鍵、ログインパスワード、完全なカード番号は漏洩していないこと、また生体顔認証データも含まれていないことを確認した。
重要な点: Bitcoin取引履歴が自宅住所とともに流出した。攻撃者は、ある人物がいつ、どれだけのBTCを動かしたか、そしてその人物がどこに住んでいるかを正確に把握している。この組み合わせこそが、レンチ攻撃の前提条件となる。
元Mt. Gox CEOのマルク・カルプレスは、Revolutから受け取った通知のコピーを共有し、自身が被害者の一人であることを公式に認めた。ZachXBTは、この情報漏洩が高額資産保有者を特定のターゲットにしているように見えると指摘しているが、Revolutは影響を受けた顧客数や、どの政府機関がなりすまされたかについては開示を拒否した。
データ漏洩から玄関先へ:レンチ攻撃のパイプライン
この情報漏洩が通常のデータ漏洩より深刻な理由は、流出したデータの種類の組み合わせにある。メールアドレスの流出はフィッシングを可能にする。パスワードの流出はアカウント乗っ取りを可能にする。しかしパスポートとBTC取引履歴と自宅住所の組み合わせが流出すると、まったく異なるカテゴリの犯罪が可能になる。
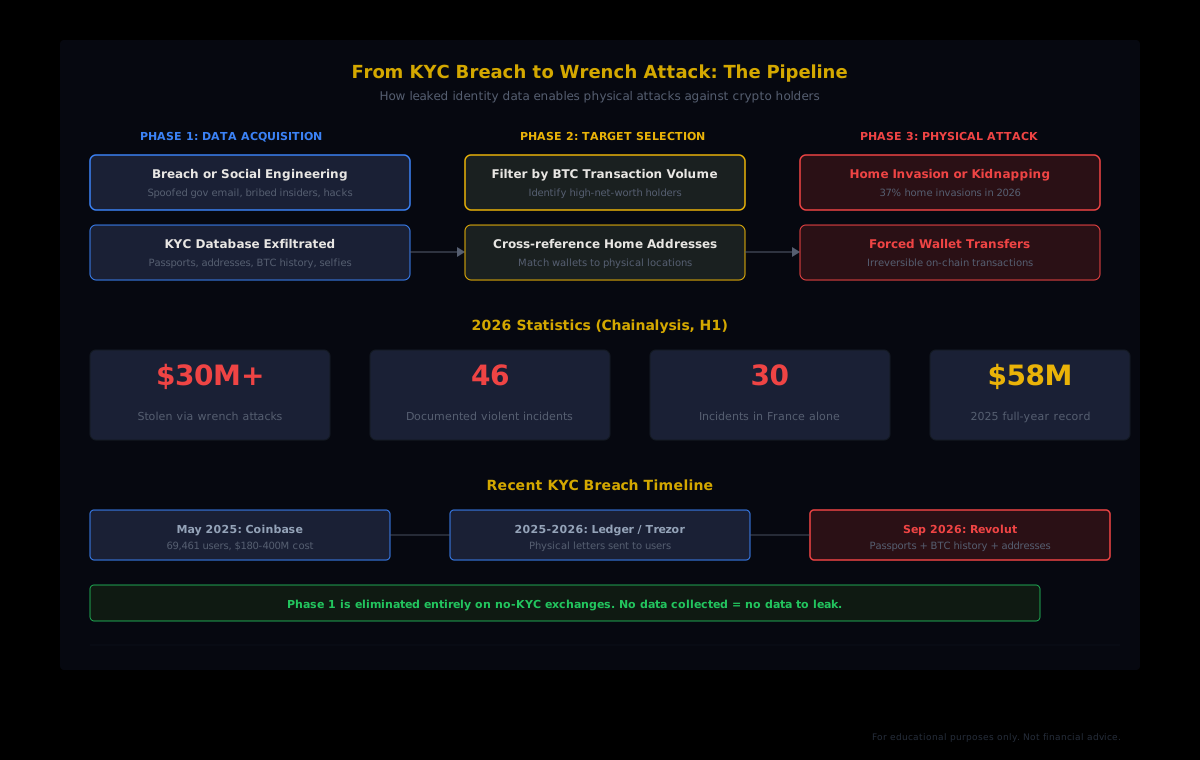
Chainalysisは、2026年6月末までに暗号資産保有者を標的にした暴力的な事件を46件記録しており、3,000万ドル以上が盗まれた。自宅への押し込み強盗は今やこうした攻撃の37%を占めており、前年から大幅に増加している。このペースが続けば、2026年は2025年に記録された年間過去最高の5,800万ドルを超えることになる。
フランスが震源地となっており、2026年半ばまでに公知となった暴力的な暗号資産関連事件が30件記録されている。Chainalysisは、2024年にパリ近郊のフランス税務官僚が暗号資産の高額資産保有者に関するファイル(氏名、住所、資産状況、税務記録を含む)を盗んで売却したとされる事件との関連を指摘している。Revolutの情報漏洩は、別の被害者群に対して全く同じデータセットを生み出した。身分証明書、金融記録、取引履歴、そして物理的な住所がひとまとめになっている。
攻撃のパイプラインは単純明快だ。ステップ1:ウォレットの活動を物理的なアイデンティティに結びつけるKYCデータを入手する。ステップ2:取引履歴をスキャンして高価値ターゲットを絞り込む。ステップ3:住所を訪問する。攻撃自体の高度さではなく、ターゲットの選定精度がポイントだ。そしてその選定は、中央集権型プラットフォームがオンチェーン活動と現実世界の人物を繋ぐデータを蓄積しているからこそ可能になる。
Revolutは最新の事例に過ぎない。最後にはならない。
Revolutの情報漏洩は、加速し続けるパターンの中に位置している。2025年5月、Coinbaseは海外サポート請負業者の買収によって69,461人の顧客の個人データ(政府発行の身分証明書、マスクされた社会保障番号、銀行口座番号、口座残高を含む)が盗まれたことを開示した。Coinbaseは対応コストを1億8,000万ドルから4億ドルと見積もった。
ハードウェアウォレットメーカーのTrezorも最近、サポートベンダーの情報漏洩が拡大し、さらに多くの顧客が影響を受けたことが判明した。LedgerおよびTrezorのユーザーは2026年初頭から、過去の情報漏洩で配送データを入手した攻撃者から自宅に物理的な手紙を受け取り始めている。
このパターンは構造的な問題を露わにしている。KYCデータを収集するすべてのプラットフォームが蜜の壺を生み出す。本人確認を義務付ける規制は、これらのデータベースが存在しなければならず、かつ最も機密性の高い個人情報(政府発行の文書、生体認証用自撮り写真、金融記録)を含まなければならないことを意味する。問題は特定のプラットフォームが侵害されるかどうかではない。十分な時間と十分な攻撃ベクター(フィッシング、内部者への賄賂、ソーシャルエンジニアリング)があれば、データは最終的に流出する。問題は、その流出がどれだけの被害を可能にするかだ。
これがパーペチュアルトレーダーにとって特に意味すること
パーペチュアル先物トレーダーは、カジュアルなスポット購入者には当てはまらない3つの理由から、KYC情報漏洩によるリスクが増幅される。
レバレッジがあなたの規模を露わにする
中央集権型取引所での10倍レバレッジポジションとは、想定エクスポージャーが担保の10倍になることを意味する。攻撃者が5万ドルを入金して一定のレバレッジでパーペチュアル取引を行っていたことを把握した場合、入金額だけでなく総市場活動が大幅に大きいことを推測できる。取引履歴は、取引頻度、ポジションサイズ、そして延いては推定純資産を明らかにする。それがすべてパスポートと自宅住所に紐付けられる。
頻度が痕跡を生む
アクティブなパーペチュアルトレーダーは月に何百、何千もの取引を生み出す。それぞれが取引履歴のデータポイントとなり、一度流出すれば、あなたの取引行動、スケジュール、活動パターンの詳細な全体像を描き出す。このデータは、BTCを一度買って保有するだけの人物と比べて、あなたをより特定しやすく予測可能なターゲットにする。
クロスプラットフォームのKYCがリスクを倍増させる
多くのトレーダーは異なる市場、より深い流動性、または低い手数料を求めて複数のCEXを利用する。KYC済みの各プラットフォームは個別のデータベース、個別の攻撃対象、そして個別の潜在的な流出源となる。Revolutの情報漏洩は、Revolut上で暗号資産を取引さえしていなかったかもしれないユーザーにも影響を与えた。なぜならこのプラットフォームはすべての金融サービスにKYCを要求するからだ。チェーン上のどこかで一度情報漏洩が発生すれば、あらゆる場所であなたは危険にさらされる。
非対称性は明白だ: パーペチュアルトレーダーはより多くのデータを生み出し、そのデータは資産についてより多くを明かし、より多くのプラットフォームでKYCを行う傾向がある。プラットフォームが増えるたびに、自分がコントロールできないサーバーにパスポートのコピーが一つ増えることになる。
分散型の代替手段:データの足跡を残さずに取引する
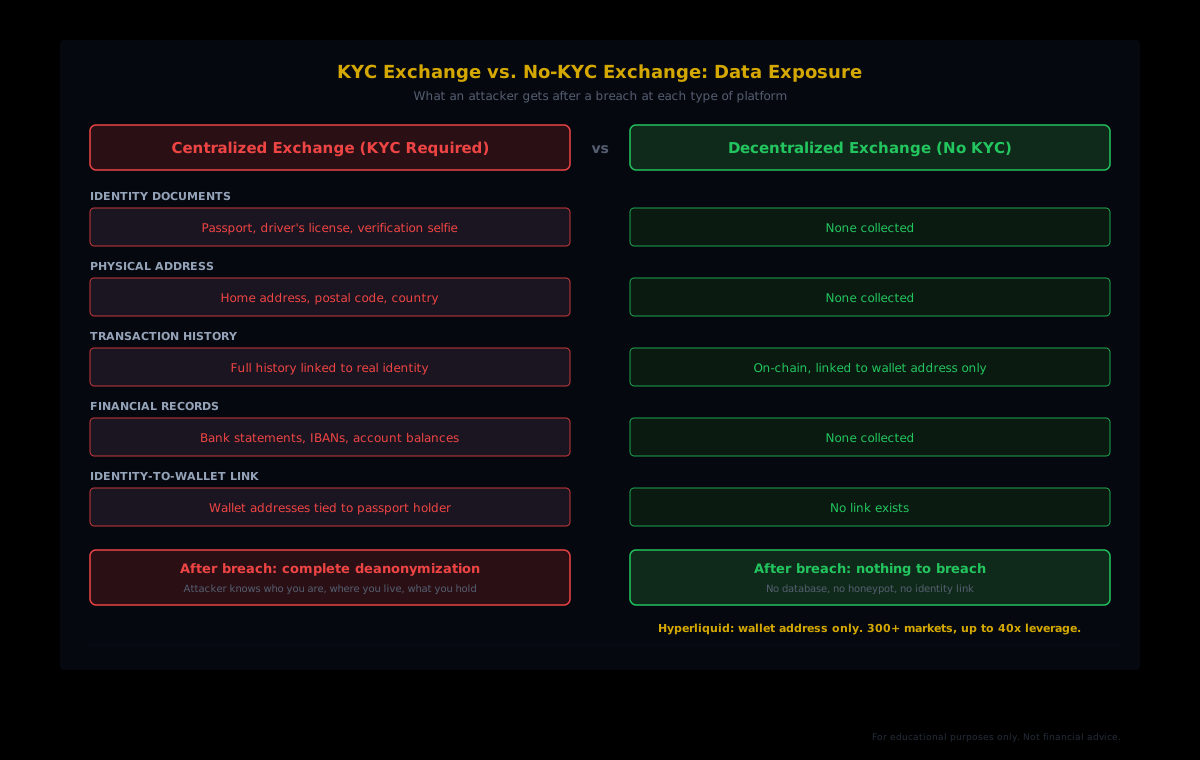
分散型パーペチュアル取引所は根本的に異なるモデルで運営されている。あなたのパスポートを保持する企業は存在しない。ウォレットを自宅住所にマッピングするデータベースは存在しない。なりすましメールで完全な金融履歴を引き出せる法執行機関のリクエストキューも存在しない。
取引量において最大の分散型パーペチュアル取引所であるHyperliquidは、ユーザーをウォレットアドレスのみで識別する。KYCなし、メールなし、電話番号なし、パスポートのアップロードなし。すべての注文、キャンセル、取引は1ブロックの確定性でオンチェーンで実行される。このプロトコルは40倍までのレバレッジで300以上のマーケットをサポートし、月間取引量は2,000億ドルを常に超えている。
このアーキテクチャはデータの蜜の壺を完全に排除する。ウォレットアドレスを現実世界のアイデンティティに結びつけるデータベースが存在しなければ、ソーシャルエンジニアがリクエストできるものも、買収された請負業者が持ち出せるものも、攻撃者がターゲット選定に使えるものも存在しない。アイデンティティを取引活動から切り離したまま、中央集権型取引所と同じ深度とスピードで取引できる。
これは理論的な優位性ではない。分散型パーペチュアル取引量が成長してきた本質的な理由だ。Hyperliquidの累計パーペチュアル先物取引量は4兆ドルを超え、現在オンチェーンパーペチュアル先物取引量全体の約44%を占めている。このシフトはイデオロギーだけの問題ではない。リスク管理の問題だ。
アイデンティティデータなしでコーホートデータを活用する
分散型取引所について、トレーダーが懸念を示す点の一つは、KYCがないことで機関投資家レベルの分析にアクセスできなくなるのではないかということだ。そんなことはない。Hyperliquid上では、すべてのポジション、すべての約定、そしてすべての清算がオンチェーンで記録される。ブロックチェーンが台帳であるため、データは設計上公開されている。欠けているのは、ウォレットアドレスと人間のアイデンティティの間の紐付けだけだ。
HyperTrackerのデータは、Hyperliquid上のすべてのウォレットを16の行動コーホートに分類する。ポートフォリオサイズによる8つ(250ドル未満のShrimpから500万ドル以上のLeviathanまで)と、累計PnLパフォーマンスによる8つ(100万ドル超のMoney Printerから-100万ドル未満のGiga-Rektまで)だ。これらの分類はオンチェーンデータから計算されており、誰もパスポートや自撮り写真を提出する必要はない。1回のAPIコールで、任意のコーホートの集計ポジション、オーダーフロー、バイアスを任意の資産について取得できる。
これがプライバシーを保護した分析の形だ。機関投資家のデスクがマーケット構造分析に使うのと同じインテリジェンスが得られる。具体的には、どのコーホートが積み上げているか、どのコーホートが手仕舞っているか、そしてコンセンサスがどこにシフトしているか。そのすべてにおいて、誰の個人情報もシステムに入力されることはない。ウォレットがアイデンティティであり、ブロックチェーンが真実の源泉だ。HyperTrackerのアナリティクス層はその上に構築されている。
アイデンティティデータに触れずにSmart Moneyを追跡する
HyperTrackerの16の行動コーホートは、すべてのHyperliquidウォレットをサイズとパフォーマンスで分類する。機関投資家レベルの分析、KYCデータは一切不要。
KYCリスクを軽減するための実践的ステップ
Revolutのアカウントを削除しても、攻撃者が保持しているデータは削除されない。しかし、パーペチュアルトレーダーが今後のリスクを軽減するために取れる具体的なステップは存在する。
書類を保持しているプラットフォームの数を最小限にする。 KYC済みの各プラットフォームは、別々のサーバー上にあるパスポートの別々のコピーだ。どのプラットフォームがあなたのデータを持っているかを把握し、もはや使用していないアカウントを閉鎖する。GDPR(第17条)の下、EU居住者はデータ削除を要求できる。CCPAの下、カリフォルニア州居住者にも同様の権利がある。
パーペチュアル取引量を分散型プラットフォームにシフトする。 Hyperliquidは、本人確認を必要とせずに、中央集権型パーペチュアル取引所と同じ深度、スピード、レバレッジを提供している。CEXで取引する主な理由が流動性であれば、分散型プラットフォームが自分の約定要件を満たすかどうかテストしてみよう。
アイデンティティをオンチェーン活動から切り離す。 KYC済み取引所に紐付けられていない、Hyperliquid上の分散型取引専用の新しいウォレットを使用する。過去にCEXからHyperliquidで使用するウォレットへ出金したことがある場合、アイデンティティと取引活動の間のオンチェーンリンクはすでに存在している。新しいウォレットでそのつながりを断ち切れる。
情報漏洩を積極的に監視する。 HaveIBeenPwnedのようなサービスはメールレベルの漏洩を追跡している。暗号資産固有の情報漏洩については、ZachXBTのような研究者をフォローしよう。企業が正式に開示する前に事例を表面化させてくれる。Revolutの情報漏洩は、Revolutが正式な声明を出す前の9月11日に、ZachXBTのTelegram経由で公開された。
既存データについては最悪を想定する。 過去に情報漏洩が発生した(または将来発生するかもしれない)プラットフォームでKYCを行ったことがあれば、自分の身分証明書が流通していると想定する。クレジットフリーズを検討し、不正なアカウント開設を監視し、自分の物理的な住所がオンチェーン履歴に紐付けられている可能性を認識しておく。
構造的なシフト
Revolutの情報漏洩は孤立した失敗ではない。規制当局が本人確認の収集を義務付け、プラットフォームが攻撃者がますます巧みに取り出す方法を知っているデータを保護する責任を担うシステムの症状だ。攻撃ベクターはソフトウェアの脆弱性ではなかった。それは人間のプロセスだった。疑うべき状況で手続きに従ってしまったチームと、そもそも規制が収集を義務付けたがゆえに渡せる形でデータが存在したという事実。
パーペチュアルトレーダーにとって、計算式は変わりつつある。中央集権型取引所は使い慣れたインターフェースと深い法定通貨のオンランプを提供しているが、別のプラットフォームでKYCを行うたびに積み重なるデータのリスクが伴う。分散型取引所はそのリスクを完全に排除し、Hyperliquidの取引量、流動性、市場カバレッジによって、パフォーマンスのギャップはほぼ埋まっている。
あなたのパスポートスキャンは、標的になるために存在していたわけではない。しかし、自分がコントロールできないサーバーに保存されている限り、それはまさに標的に他ならない。