
Revolut Leaked Passports and BTC History. Your Perp Exchange Might Be Next.
By @CoinMarketMan - 13-Sep-2026
Revolut 유출된 여권과 BTC 내역. 당신의 퍼프 거래소가 다음 차례일 수 있다.
2026년 9월 11일, 블록체인 수사관 ZachXBT가 텔레그램에 Revolut 고객 알림을 공유했다. 이 알림은 해당 핀테크 기업이 정부 기관을 사칭한 해커들에게 여권, 본인 인증 셀피, 완전한 Bitcoin 거래 내역을 넘겨줬다는 사실을 밝혔다. 공격자들은 데이터베이스를 해킹한 것이 아니었다. 정상적인 정부 도메인처럼 보이는 스푸핑 이메일을 발송했고, Revolut은 해당 요청에 응했다.
암호화폐 트레이더들에게 이번 침해 사건은 단순한 헤드라인이 아니다. 중앙화 플랫폼에 업로드하는 모든 여권 스캔, 모든 인증 셀피, 모든 거래 기록이 철회할 수 없는 영구적 부채가 된다는 것을 상기시켜 준다. 그 데이터가 유출되면 피싱만 가능해지는 게 아니다. 실제 물리적 폭력을 가능하게 할 수 있다. Chainalysis는 2026년 상반기에만 46건의 문서화된 사건을 통해 암호화폐 보유자를 대상으로 한 폭력적인 "렌치 공격"으로 3천만 달러 이상이 탈취됐다고 보고했다.
이 글은 Revolut에서 실제로 무슨 일이 있었는지, KYC 데이터가 암호화폐에서 가장 위험한 공격 표면이 되어가는 이유, 그리고 Hyperliquid 같은 KYC 없는 퍼페추얼 거래소로의 전환이 신원을 보호하면서도 경쟁력을 유지하려는 트레이더들에게 무엇을 의미하는지 분석한다.
Revolut이 실제로 유출한 것
이번 침해는 정교한 제로데이 익스플로잇도, 암호화된 데이터베이스에 대한 무차별 대입 공격도 아니었다. 사회공학이었다. 인증되지 않은 제3자가 표준 인증 검사를 통과하는 스푸핑된 정부 기관 이메일 도메인에서 요청을 발송했다. Revolut은 이를 적법한 법 집행 요청으로 처리하고 이행했다.
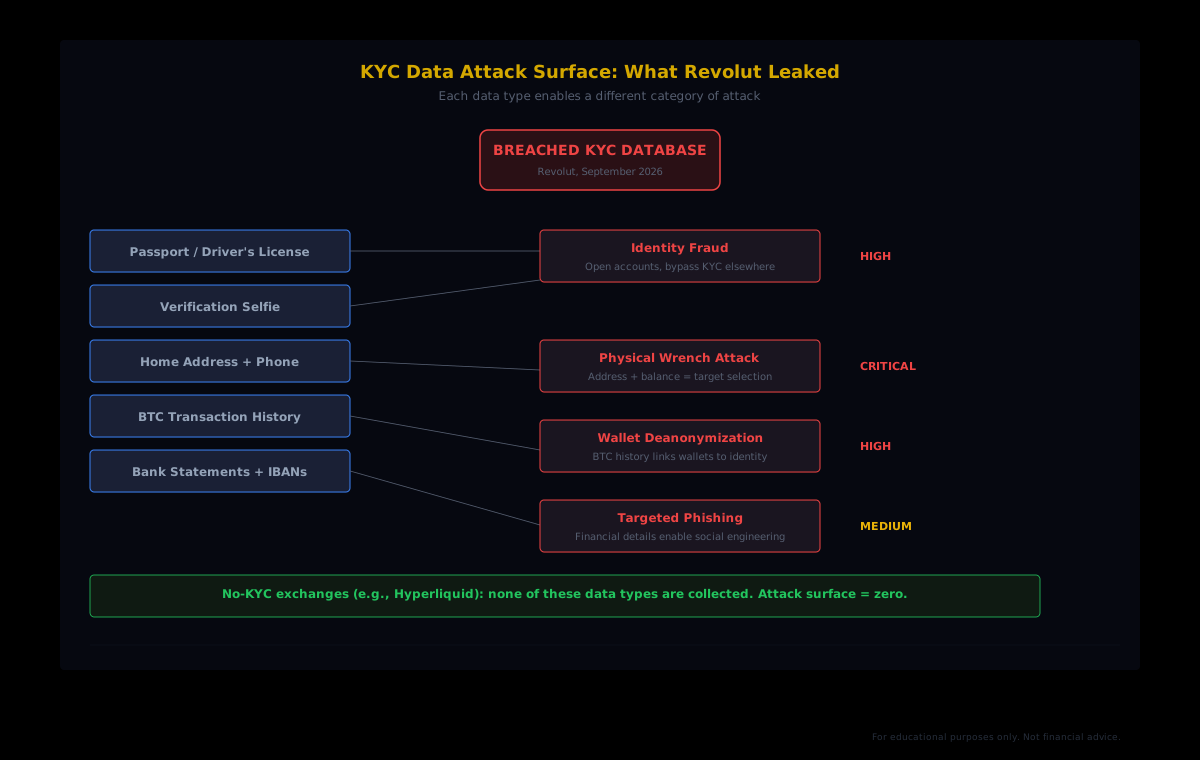
넘겨진 데이터에는 여권 및 운전면허증 사본, 본인 인증 셀피, 전체 이름, 생년월일, 직업, 우편 주소, 이메일, 전화번호, IBAN이 포함된 은행 명세서, 출금 기록, 완전한 Bitcoin 거래 내역이 포함됐다. Revolut은 개인 키, 로그인 비밀번호, 전체 카드 번호는 유출되지 않았으며 생체 인식 얼굴 데이터도 포함되지 않았다고 확인했다.
핵심 세부사항: Bitcoin 거래 내역이 자택 주소와 함께 유출됐다. 공격자는 이제 특정인이 언제 얼마나 많은 BTC를 이동했는지, 그리고 그 사람이 어디 사는지 정확히 알고 있다. 이 조합이 바로 렌치 공격의 전제 조건이다.
전 Mt. Gox CEO Mark Karpeles는 자신도 피해자 중 한 명임을 공개적으로 확인하며 Revolut이 발송한 알림 사본을 공유했다. ZachXBT는 이번 침해가 고액 자산 사용자를 특별히 겨냥한 것으로 보인다고 언급했으나, Revolut은 피해 고객 수와 사칭된 정부 기관을 공개하지 않았다.
데이터 침해에서 현관문까지: 렌치 공격 파이프라인
이번 침해가 일반적인 데이터 유출보다 더 심각한 이유는 유출된 데이터 유형의 특정 조합 때문이다. 유출된 이메일 주소는 피싱을 가능하게 한다. 유출된 비밀번호는 계정 탈취를 가능하게 한다. 그러나 유출된 여권과 BTC 거래 내역, 자택 주소가 결합되면 근본적으로 다른 범죄 카테고리가 가능해진다.
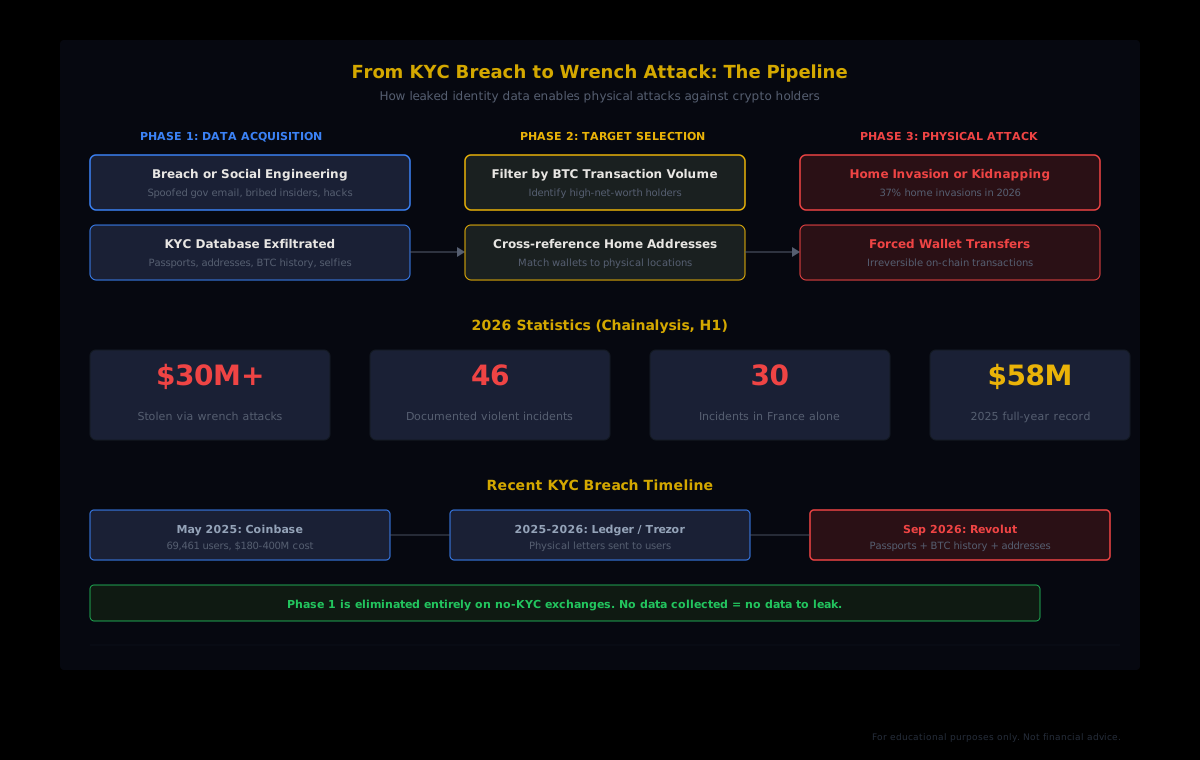
Chainalysis는 2026년 6월 말까지 암호화폐 보유자를 대상으로 한 46건의 폭력 사건을 문서화했으며, 3천만 달러 이상이 탈취됐다. 주거 침입이 이제 이러한 공격의 37%를 차지하며, 전년 대비 크게 증가했다. 이 추세가 계속된다면 2026년은 2025년에 수립된 연간 최고치 5,800만 달러를 넘어설 것이다.
프랑스는 2026년 중반까지 공개적으로 알려진 폭력적 암호화폐 사건 30건을 기록하며 진원지가 됐다. Chainalysis는 이 급증세를 2024년의 한 사건과 연결시켰다. 파리 지역의 한 프랑스 세무 공무원이 고액 암호화폐 보유자에 관한 파일을, 이름, 주소, 보유액, 세금 기록을 포함해 훔쳐 판매한 것으로 알려진 사건이다. Revolut 침해는 다른 피해자들에게 정확히 같은 데이터 패키지를 만들어냈다. 신분증, 금융 기록, 거래 내역, 실제 주소가 함께 묶인 것이다.
공격 파이프라인은 단순하다. 1단계: 지갑 활동을 실제 신원과 연결하는 유출된 KYC 데이터를 확보한다. 2단계: 거래 내역을 스캔해 고가치 표적을 필터링한다. 3단계: 주소를 방문한다. 공격 자체의 정교함이 중요한 게 아니다. 표적 선택이 핵심이며, 그 선택은 중앙화 플랫폼이 온체인 활동과 실제 인물을 연결하는 데이터를 축적하기 때문에만 가능하다.
Revolut은 가장 최근 사례일 뿐이다. 마지막이 아닐 것이다.
Revolut 침해는 가속화되고 있는 패턴 안에 위치한다. 2025년 5월, Coinbase는 뇌물을 받은 해외 지원 계약직 직원들이 정부 신분증, 마스킹된 사회보장번호, 은행 계좌번호, 계정 잔액을 포함한 69,461명의 고객 개인정보를 탈취했다고 공개했다. Coinbase는 수습 비용을 1억 8천만 달러에서 4억 달러 사이로 추산했다.
하드웨어 지갑 제조사 Trezor도 최근 지원 벤더 침해로 추가 수천 명의 고객 정보가 노출되는 피해를 입었다. Ledger와 Trezor 사용자들은 2026년 초부터 자택 주소로 실제 편지를 받기 시작했는데, 이전 침해 사건에서 배송 데이터를 획득한 공격자들이 보낸 것이었다.
이 패턴은 구조적 문제를 드러낸다. KYC 데이터를 수집하는 모든 플랫폼은 허니팟을 만들어낸다. 신원 확인 규제 의무는 이러한 데이터베이스가 반드시 존재해야 함을 의미하며, 그 안에는 가장 민감한 범주의 개인정보가 담겨야 한다. 정부 발급 문서, 생체 인식 셀피, 금융 기록이 그것이다. 어떤 특정 플랫폼이 침해될 것인가의 문제가 아니다. 충분한 시간과 충분한 공격 벡터, 즉 피싱, 내부자 뇌물, 사회공학이 주어지면 데이터는 결국 유출된다. 문제는 그 유출이 얼마나 큰 피해를 가능하게 하느냐다.
퍼프 트레이더에게 이것이 의미하는 바
퍼페추얼 선물 트레이더들은 세 가지 이유로 KYC 침해로 인한 증폭된 위험에 직면한다. 이는 일반 현물 구매자에게는 적용되지 않는 이유다.
레버리지는 규모를 노출시킨다
중앙화 거래소에서 10배 레버리지 포지션은 명목 익스포저가 담보의 10배임을 의미한다. 공격자가 당신이 50,000달러를 입금하고 지속적인 레버리지로 퍼프를 거래했음을 알면, 당신의 총 시장 활동이 입금액만 보는 것보다 훨씬 크다는 것을 추론할 수 있다. 거래 내역은 거래 빈도, 포지션 크기, 그리고 여권과 자택 주소에 연결된 당신의 추정 순자산을 드러낸다.
빈도는 흔적을 만든다
활발한 퍼프 트레이더는 월간 수백에서 수천 건의 거래를 발생시킨다. 각각은 한번 유출되면 당신의 거래 행태, 일정, 활동 패턴을 세밀하게 그려내는 거래 내역의 데이터 포인트가 된다. 이 데이터는 당신을 한 번 BTC를 사서 보유한 사람보다 더 식별 가능하고 예측 가능한 표적으로 만든다.
플랫폼 간 KYC는 노출을 배가시킨다
많은 트레이더들이 다양한 시장, 더 깊은 유동성, 또는 낮은 수수료를 위해 여러 중앙화 거래소를 사용한다. KYC를 완료한 각 플랫폼은 별개의 데이터베이스이자, 별개의 공격 표면이고, 별개의 잠재적 유출 지점이다. Revolut 침해는 Revolut에서 암호화폐를 거래조차 하지 않은 사용자들에게도 영향을 미쳤다. 플랫폼이 모든 금융 서비스에 KYC를 요구하기 때문이다. 체인 어딘가에서 한 번 침해가 발생하면 모든 곳에서 당신은 노출된다.
비대칭성은 명확하다: 퍼프 트레이더는 더 많은 데이터를 생성하고, 그 데이터는 자산에 대해 더 많은 것을 드러내며, 더 많은 플랫폼에서 KYC를 완료하는 경향이 있다. 추가 플랫폼 하나하나가 당신이 통제하지 못하는 서버에 앉아있는 여권 사본이 하나 더 생기는 것이다.
탈중앙화 대안: 데이터 발자국 없이 거래하기
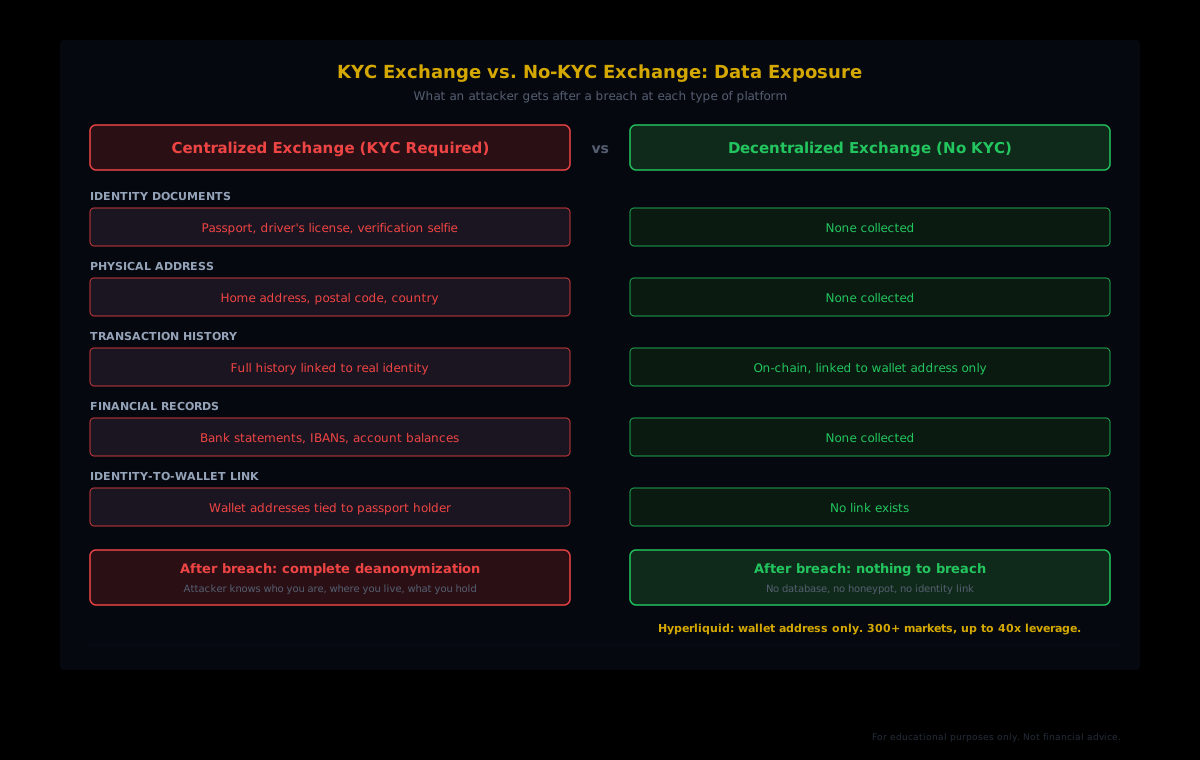
탈중앙화 퍼페추얼 거래소는 근본적으로 다른 모델로 운영된다. 당신의 여권을 보유하는 회사가 없다. 지갑을 자택 주소에 매핑하는 데이터베이스가 없다. 스푸핑된 이메일이 전체 금융 내역을 추출할 수 있는 법 집행 요청 대기열이 없다.
거래량 기준 최대 탈중앙화 퍼페추얼 거래소인 Hyperliquid는 지갑 주소만으로 사용자를 식별한다. KYC 없음, 이메일 없음, 전화번호 없음, 여권 업로드 없음. 모든 주문, 취소, 거래는 한 블록 완결성으로 온체인에서 실행된다. 이 프로토콜은 최대 40배 레버리지를 제공하는 300개 이상의 시장을 지원하며, 월 2천억 달러 이상의 거래량을 정기적으로 처리한다.
이 아키텍처는 데이터 허니팟 자체를 완전히 제거한다. 지갑 주소를 실제 신원에 연결하는 데이터베이스가 없다면, 사회공학 공격자가 요청할 것도, 뇌물 받은 계약직이 유출할 것도, 공격자가 표적 선택에 사용할 것도 없다. 신원을 온체인 활동과 분리한 채 중앙화 거래소와 동일한 깊이와 속도로 거래할 수 있다.
이것은 이론적 장점이 아니다. 탈중앙화 퍼프 거래량이 성장해 온 핵심 이유다. Hyperliquid의 누적 퍼페추얼 선물 거래량은 4조 달러를 넘어섰으며, 현재 전체 온체인 퍼페추얼 선물 거래량의 약 44%를 점유하고 있다. 이 전환은 이념의 문제만이 아니다. 리스크 관리의 문제다.
신원 데이터 없이 코호트 데이터 활용하기
트레이더들이 탈중앙화 거래소에 대해 제기하는 한 가지 우려는 KYC 부재가 기관급 분석 접근성 상실을 의미하는지 여부다. 그렇지 않다. Hyperliquid에서 모든 포지션, 모든 체결, 모든 청산은 온체인에 기록된다. 데이터는 설계상 공개된다. 블록체인이 원장이기 때문이다. 빠진 것은 지갑 주소와 인간의 신원을 연결하는 링크뿐이다.
HyperTracker의 우리 데이터는 Hyperliquid의 모든 지갑을 16개 행동 코호트 중 하나로 분류한다. 포트폴리오 규모 기준 8개(250달러 미만 Shrimp부터 500만 달러 이상 Leviathan까지)와 누적 PnL 성과 기준 8개(+100만 달러 이상 Money Printer부터 -100만 달러 미만 Giga-Rekt까지)다. 이 분류는 온체인 데이터로 계산되며, 여권이나 셀피를 제출할 필요가 없다. API 한 번 호출로 어떤 자산에 대해서든 모든 코호트의 집계 포지셔닝, 오더 플로우, 편향을 반환한다.
이것이 프라이버시를 보존하는 분석의 모습이다. 기관 데스크가 시장 구조 분석에 사용하는 것과 동일한 인텔리전스를 얻는다. 구체적으로 어떤 코호트가 누적하고 있는지, 어떤 코호트가 청산하고 있는지, 컨센서스가 어디로 이동하고 있는지를, 누구의 개인 신원도 시스템에 입력하지 않고 파악할 수 있다. 지갑이 신원이다. 블록체인이 진실의 원천이다. 우리의 분석 레이어가 그 위에 위치한다.
신원 데이터 없이 Smart Money 추적하기
HyperTracker의 16개 행동 코호트는 모든 Hyperliquid 지갑을 규모와 성과로 분류한다. 기관급 분석, KYC 데이터 불필요.
KYC 노출을 줄이기 위한 실질적 단계
Revolut 계정을 삭제한다고 해서 공격자가 보유한 데이터에서 당신의 정보가 삭제되지는 않는다. 그러나 퍼프 트레이더들이 앞으로의 노출을 줄이기 위해 취할 수 있는 구체적인 단계들이 있다.
문서를 보유하는 플랫폼 수를 최소화하라. KYC를 완료한 플랫폼 하나하나는 별개의 서버에 있는 여권 사본이다. 어떤 플랫폼이 당신의 데이터를 보유하고 있는지 감사하고 더 이상 사용하지 않는 계정을 닫아라. GDPR(제17조)에 따라 EU 거주자는 데이터 삭제를 요청할 수 있다. CCPA에 따라 캘리포니아 거주자도 유사한 권리를 가진다.
퍼프 거래량을 탈중앙화 거래소로 이전하라. Hyperliquid는 신원 확인 없이 중앙화 퍼프 거래소와 동일한 깊이, 속도, 레버리지를 제공한다. 중앙화 거래소에서 거래하는 핵심 이유가 유동성이라면, 탈중앙화 거래소가 당신의 체결 요구 사항을 충족하는지 테스트해 보라.
신원을 온체인 활동과 분리하라. KYC를 완료한 거래소와 연결되지 않은 새 지갑으로 탈중앙화 거래를 하라. 이전에 중앙화 거래소에서 Hyperliquid에서도 사용하는 지갑으로 출금한 적이 있다면, 신원과 거래 활동 사이의 온체인 연결 고리는 이미 존재한다. 새로운 지갑이 그 연결을 끊는다.
침해 사건을 선제적으로 모니터링하라. HaveIBeenPwned 같은 서비스는 이메일 수준의 노출을 추적한다. 암호화폐 특정 침해의 경우, 기업들이 공식 공개하기 전에 사건을 드러내는 ZachXBT 같은 연구자들을 팔로우하라. Revolut 침해는 Revolut이 공식 성명을 발표하기 전인 9월 11일 ZachXBT의 텔레그램을 통해 공개됐다.
기존 데이터에 대해서는 최악을 가정하라. 침해된 적이 있거나 미래에 침해될 수 있는 플랫폼에서 KYC를 완료했다면, 신분증이 이미 유통 중이라고 가정하라. 신용 동결을 고려하고, 무단 계정 개설을 모니터링하며, 당신의 실제 주소가 온체인 내역과 연결될 수 있음을 인식하라.
구조적 전환
Revolut 침해는 고립된 실패가 아니다. 규제 기관이 신원 수집을 의무화하고 플랫폼이 공격자들이 점점 더 능숙하게 추출하는 방법을 찾아내는 데이터를 보호해야 하는 시스템의 증상이다. 공격 벡터는 소프트웨어 취약점이 아니었다. 인간의 프로세스였다. 의심스러웠어야 할 때 절차를 따른 팀, 그리고 규제가 처음부터 수집을 요구했기 때문에 넘겨질 수 있는 형태로 존재했던 데이터.
퍼프 트레이더들에게 계산은 바뀌고 있다. 중앙화 거래소는 친숙한 인터페이스와 깊은 법정화폐 온램프를 제공하지만, 추가 플랫폼에서 KYC를 완료할 때마다 복합적으로 쌓이는 데이터 부채와 함께 온다. 탈중앙화 거래소는 그 부채를 완전히 제거하며, Hyperliquid의 거래량, 유동성, 시장 커버리지로 성능 격차는 대부분 좁혀졌다.
당신의 여권 스캔은 표적이 되기 위한 것이 아니었다. 그러나 당신이 통제하지 못하는 서버에 있는 한, 그것이 정확히 표적인 셈이다.