
Revolut Leaked Passports and BTC History. Your Perp Exchange Might Be Next.
By @CoinMarketMan - 13-Sep-2026
Revolut Злив Паспорти та Історію BTC. Ваша Перп-Біржа Може Бути Наступною.
11 вересня 2026 року блокчейн-дослідник ZachXBT поширив у Telegram сповіщення для клієнтів Revolut, яке розкрило: фінтех-гігант передав паспорти, селфі для верифікації особи та повні історії транзакцій Bitcoin хакерам, що представлялися урядовою структурою. Зловмисники не зламували базу даних. Вони надіслали підроблений лист нібито з офіційного урядового домену, і Revolut виконав запит.
Для криптотрейдерів цей злив — не просто черговий заголовок. Це нагадування: кожен скан паспорта, кожне верифікаційне селфі та кожен запис про транзакцію, завантажений на централізовану платформу, стає постійним зобов'язанням, яке неможливо анулювати. Коли ці дані витікають, наслідки не обмежуються фішингом. Вони можуть спровокувати фізичне насильство. Chainalysis зафіксував понад $30 мільйонів, вкрадених через насильницькі «атаки з гайковим ключем» проти власників криптовалют лише за перше півріччя 2026 року, з 46 задокументованими випадками до кінця червня.
Ця стаття розбирає, що сталося в Revolut, чому KYC-дані перетворюються на найнебезпечніший вектор атак у крипті, і що означає перехід до перп-бірж без KYC — таких як Hyperliquid — для трейдерів, які хочуть захистити свою особистість, не втрачаючи переваги.
Що Саме Злив Revolut
Злив не був витонченим zero-day-експлойтом чи брутфорс-атакою на зашифровані бази даних. Це була соціальна інженерія. Неавторизована третя сторона надіслала запити з підробленого домену урядової структури, які пройшли стандартні перевірки автентичності. Revolut розцінив їх як законні запити правоохоронних органів і виконав.
Передані дані включали копії паспортів і водійських посвідчень, селфі для верифікації, повні імена, дати народження, професії, поштові адреси, електронні пошти, номери телефонів, банківські виписки з IBAN, записи про виведення коштів та повні історії транзакцій Bitcoin. Revolut підтвердив, що приватні ключі, паролі від облікових записів і повні номери карток скомпрометовані не були, а біометричні дані обличчя не входили до переданого масиву.
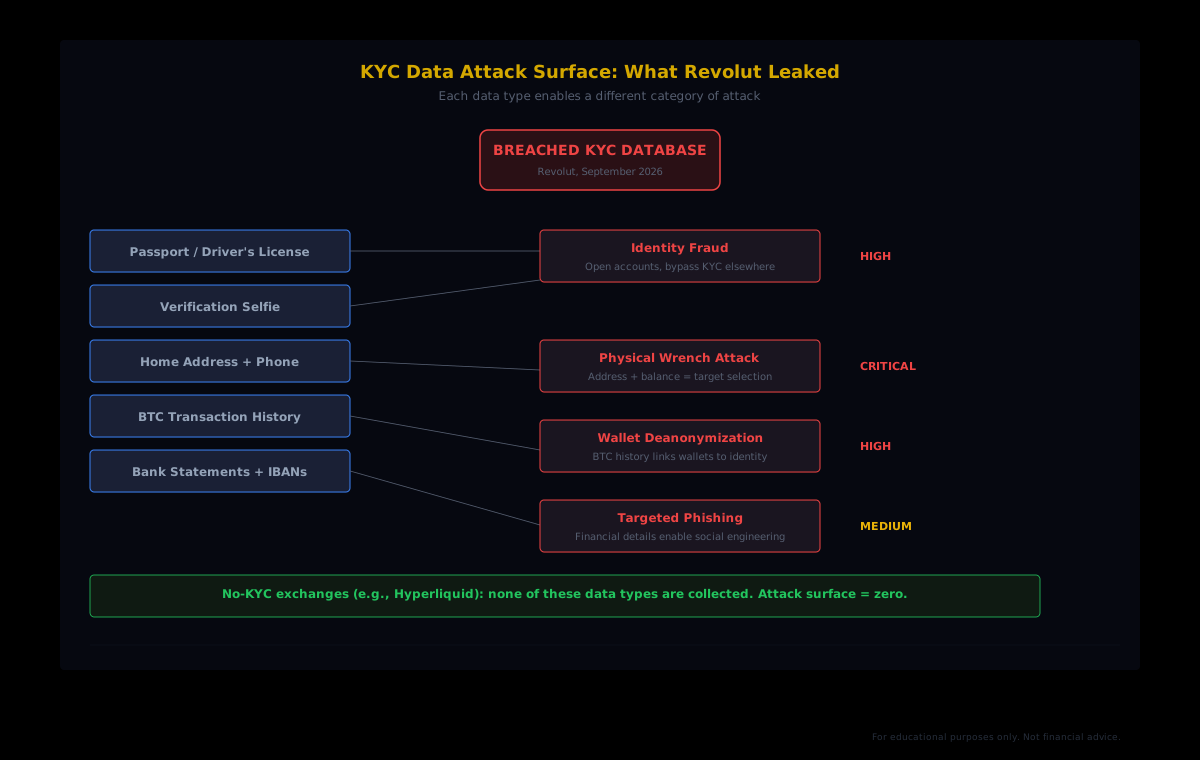
Ключова деталь: Історії транзакцій Bitcoin були злиті разом із домашніми адресами. Зловмисник тепер точно знає, скільки BTC людина переміщала, коли і де вона живе. Саме це поєднання є передумовою для атаки з гайковим ключем.
Колишній CEO Mt. Gox Марк Карпелес публічно підтвердив, що опинився серед постраждалих, поділившись копією сповіщення від Revolut. ZachXBT зазначив, що злив, схоже, навмисно орієнтований на користувачів із великим капіталом, хоча Revolut відмовився розкривати кількість постраждалих клієнтів та назву імітованої урядової структури.
Від Витоку Даних до Порогу: Конвеєр Атак з Гайковим Ключем
Цей злив небезпечніший за типовий витік даних через конкретне поєднання типів інформації. Злита електронна адреса дає змогу для фішингу. Злитий пароль дозволяє захопити обліковий запис. Але злитий паспорт плюс історія транзакцій BTC плюс домашня адреса відкриває принципово іншу категорію злочинів.
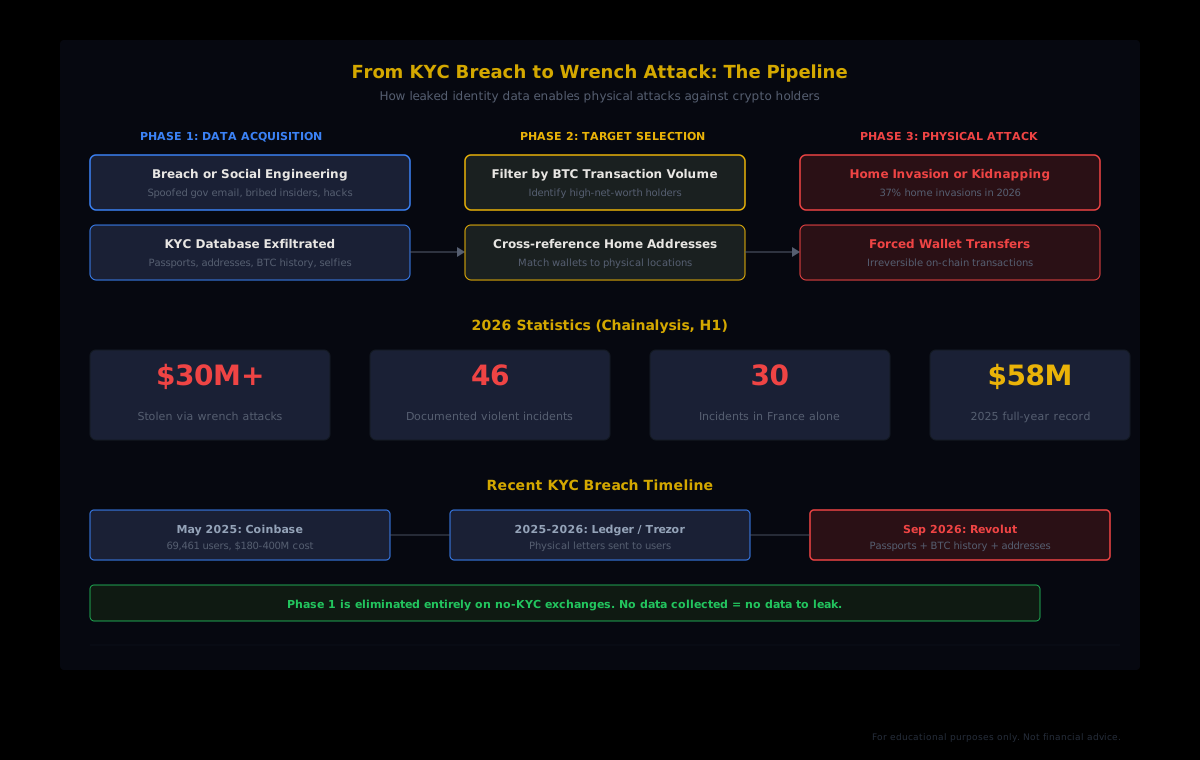
Chainalysis задокументував 46 насильницьких інцидентів проти власників криптовалют до кінця червня 2026 року, зі збитками понад $30 мільйонів. Пограбування в будинки тепер становлять 37% цих атак, що значно більше порівняно з попередніми роками. Якщо темп збережеться, 2026 рік перевершить річний рекорд у $58 мільйонів, встановлений у 2025 році.
Франція стала епіцентром: 30 публічно відомих насильницьких криптоінцидентів за перше півріччя 2026 року. Chainalysis пов'язав це зростання з нібито подією 2024 року, коли французький податківець у паризькому регіоні начебто вкрав і продав досьє на заможних власників криптовалют — із іменами, адресами, активами та податковими записами. Злив Revolut створює точно такий самий пакет даних для іншої групи жертв: посвідчення особи, фінансові записи, історії транзакцій та фізичні адреси, зібрані разом.
Схема атаки проста. Крок перший: отримати злиті KYC-дані, що пов'язують активність у гаманці з реальною особою. Крок другий: відфільтрувати цілі з великим капіталом, проаналізувавши їхні історії транзакцій. Крок третій: прийти за адресою. Витонченість не в самій атаці. Вона — у виборі цілі, і цей вибір можливий лише тому, що централізовані платформи накопичують дані, що пов'язують on-chain-активність із реальними людьми.
Revolut — Останній. Але Не Останній у Черзі.
Злив Revolut вписується в тенденцію, що прискорюється. У травні 2025 року Coinbase розкрив, що підкуплені закордонні підрядники служби підтримки вкрали особисті дані 69 461 клієнта, включаючи посвідчення особи, замасковані номери соціального страхування, номери банківських рахунків і баланси. Coinbase оцінив витрати на усунення наслідків у $180–$400 мільйонів.
Trezor, виробник апаратних гаманців, нещодавно зіткнувся з тим, що злив даних постачальника служби підтримки розширився й торкнувся додаткових тисяч клієнтів. На початку 2026 року користувачі Ledger і Trezor почали отримувати фізичні листи на домашні адреси, надіслані зловмисниками, які отримали їхні дані про доставку з попередніх зливів.
Ця тенденція вказує на структурну проблему. Кожна платформа, що збирає KYC-дані, створює приманку для атак. Регуляторна вимога верифікації особи означає, що такі бази даних мусять існувати та містити найчутливіші категорії особистих даних: посвідчення, видані державою, біометричні селфі, фінансові записи. Питання не в тому, чи буде зламана конкретна платформа — зважаючи на достатній час і достатню кількість векторів атак (фішинг, підкуп інсайдерів, соціальна інженерія), дані врешті-решт витечуть. Питання в тому, яку шкоду дозволить завдати цей витік.
Що Це Означає для Перп-Трейдерів Зокрема
Трейдери на ринку безстрокових ф'ючерсів стикаються з підвищеним ризиком від зливу KYC-даних з трьох причин, які не стосуються звичайних спот-покупців.
Плече розкриває ваш масштаб
Позиція з 10-кратним плечем на централізованій біржі означає, що ваша номінальна позиція у десять разів перевищує заставу. Якщо зловмисник бачить, що ви поповнили рахунок на $50 000 і торгували перпами зі стабільним плечем, він може зробити висновок, що ваша загальна ринкова активність значно більша за суму депозиту. Історії транзакцій розкривають частоту торгівлі, розміри позицій і, як наслідок, ваш імовірний стан — усе це прив'язане до паспорта й домашньої адреси.
Частота формує слід
Активні перп-трейдери генерують сотні або тисячі транзакцій на місяць. Кожна з них є точкою даних в історії транзакцій, яка після витоку малює детальну картину вашої торгової поведінки, графіка та патернів активності. Ці дані роблять вас більш впізнаваною і передбачуваною ціллю порівняно з тим, хто одного разу купив BTC і тримає його.
KYC на кількох платформах множить ризики
Багато трейдерів використовують кілька CEX для різних ринків, глибшої ліквідності або нижчих комісій. Кожна платформа з KYC — це окрема база даних, окремий вектор атаки і окремий потенційний витік. Злив Revolut торкнувся користувачів, які могли навіть не торгувати криптою на Revolut, адже платформа вимагає KYC для всіх фінансових послуг. Один злив де завгодно в ланцюгу — і ваша безпека під загрозою скрізь.
Асиметрія очевидна: перп-трейдери генерують більше даних, ці дані розкривають більше про їхній стан, і вони, як правило, проходять KYC на більшій кількості платформ. Кожна додаткова платформа — ще одна копія вашого паспорта на сервері, яким ви не керуєте.
Децентралізована Альтернатива: Торгуй Без Цифрового Сліду
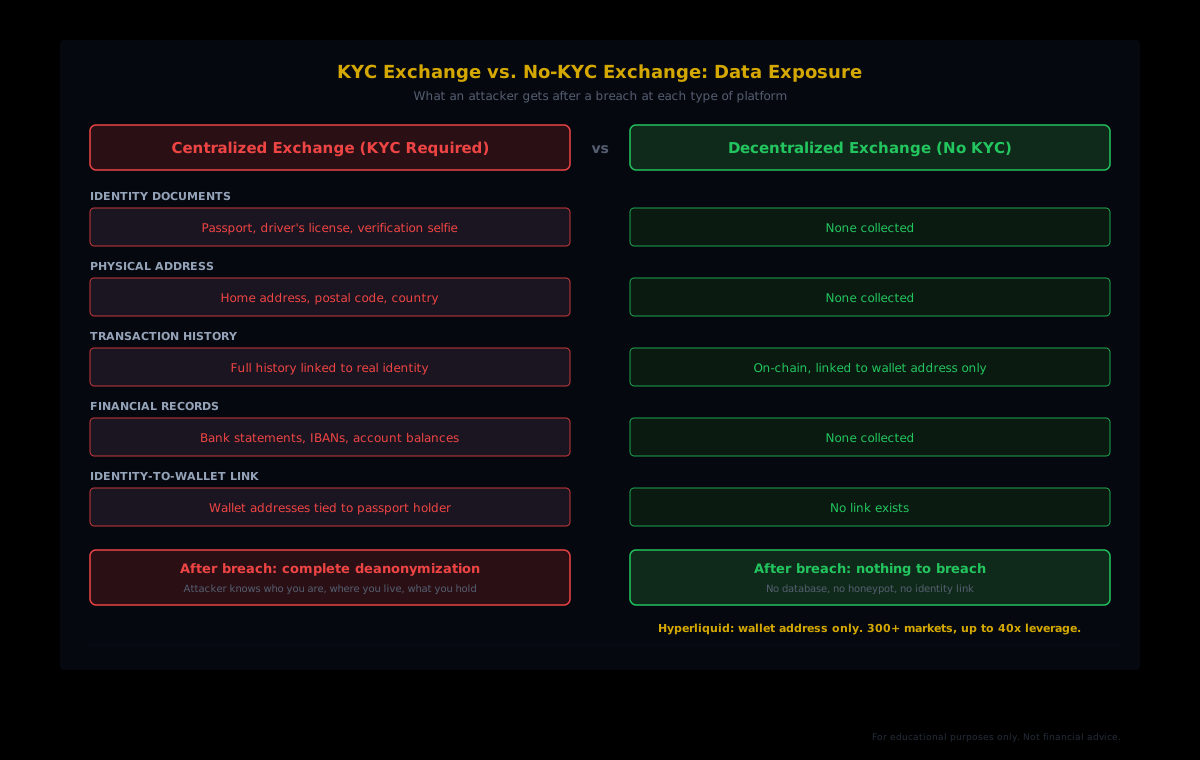
Децентралізовані перп-біржі працюють за принципово іншою моделлю. Там немає компанії, що зберігає ваш паспорт. Немає бази даних, що пов'язує ваш гаманець із домашньою адресою. Немає черги запитів від правоохоронців, де підроблений лист може витягти всю вашу фінансову історію.
Hyperliquid, найбільша децентралізована перп-біржа за обсягом торгів, ідентифікує користувачів виключно за адресою гаманця. Без KYC, без електронної пошти, без номера телефону, без завантаження паспорта. Кожен ордер, скасування та угода виконуються on-chain з фіналізацією за один блок. Протокол підтримує понад 300 ринків із плечем до 40x і стабільно обробляє понад $200 мільярдів щомісячного обсягу торгів.
Така архітектура повністю усуває приманку для атак. Якщо немає бази даних, що пов'язує адреси гаманців із реальними особами, немає нічого, що соціальний інженер міг би запросити, немає нічого, що підкуплений підрядник міг би виокремити, і немає нічого, що зловмисник міг би використати для вибору цілі. Ви можете торгувати з тією самою глибиною і швидкістю, що й на централізованій біржі, зберігаючи анонімність своєї особи від on-chain-активності.
Це не теоретична перевага. Саме через це децентралізований обсяг перп-торгів зростає. Сукупний обсяг безстрокових ф'ючерсів Hyperliquid за весь час перевищив $4 трильйони, а платформа зараз контролює близько 44% усього on-chain-обсягу безстрокових ф'ючерсів. Зміна курсу зумовлена не лише ідеологією. Це управління ризиками.
Аналітика за Когортами Без Ідентифікаційних Даних
Одне з побоювань трейдерів щодо децентралізованих бірж — чи не означає відсутність KYC втрату доступу до аналітики інституційного рівня. Ні. На Hyperliquid кожна позиція, кожна угода та кожна ліквідація записуються on-chain. Дані публічні за своєю природою, бо блокчейн є реєстром. Відсутній лише зв'язок між адресою гаманця та реальною людиною.
Наші дані в HyperTracker класифікують кожен гаманець на Hyperliquid за однією з 16 поведінкових когорт: вісім за розміром портфеля (від Shrimp при менш ніж $250 до Leviathan від $5M+) і вісім за загальним PnL за весь час (від Money Printer при +$1M до Giga-Rekt нижче -$1M). Ці класифікації обчислюються на основі on-chain-даних — жодного паспорта чи селфі не потрібно. Один API-виклик повертає агрегований стан позицій, потік ордерів та упередженість будь-якої когорти за будь-яким активом.
Ось як виглядає аналітика з дотриманням конфіденційності. Ви отримуєте ту саму аналітику, яку інституційні деск використовують для аналізу ринкової структури: які когорти накопичують, які виходять і де зміщується консенсус, при цьому жодна особиста ідентичність не потрапляє в систему. Гаманець — це ідентичність. Блокчейн — джерело правди. Наш аналітичний шар знаходиться зверху.
Відстежуй Smart Money Без Доступу до Ідентифікаційних Даних
16 поведінкових когорт HyperTracker класифікують кожен гаманець Hyperliquid за розміром і результатами. Аналітика інституційного рівня — жодних KYC-даних не потрібно.
Практичні Кроки для Зменшення Ризику від KYC
Видалення облікового запису в Revolut не видалить ваші дані з рук зловмисника. Але є конкретні кроки, які перп-трейдери можуть зробити, щоб зменшити ризики в майбутньому.
Мінімізуйте кількість платформ, що зберігають ваші документи. Кожна платформа з KYC — це окрема копія вашого паспорта на окремому сервері. Перевірте, які платформи мають ваші дані, і закрийте облікові записи, якими ви більше не користуєтесь. Відповідно до GDPR (стаття 17), резиденти ЄС можуть вимагати видалення даних. Резиденти Каліфорнії мають аналогічні права за CCPA.
Переводьте обсяги перп-торгів на децентралізовані майданчики. Hyperliquid пропонує ту саму глибину, швидкість і плече, що й централізовані перп-біржі, без вимоги верифікації особи. Якщо основна причина торгівлі на CEX — ліквідність, перевірте, чи відповідають децентралізовані майданчики вашим вимогам щодо виконання ордерів.
Відокремте свою особистість від on-chain-активності. Використовуйте нові гаманці для децентралізованої торгівлі, не пов'язані з жодною KYC-біржею. Якщо ви раніше виводили кошти з CEX на гаманець, який також використовуєте на Hyperliquid, on-chain-зв'язок між вашою особистістю і торговою активністю вже існує. Чистий гаманець розриває цей ланцюг.
Проактивно відстежуйте витоки. Сервіси на кшталт HaveIBeenPwned відстежують ризики на рівні електронної пошти. Для крипто-специфічних зливів стежте за дослідниками, як-от ZachXBT, які публікують інформацію про інциденти раніше, ніж компанії оголошують про них офіційно. Злив Revolut став публічним через Telegram ZachXBT 11 вересня, до того як Revolut опублікував офіційну заяву.
Виходьте з гіршого щодо наявних даних. Якщо ви проходили KYC на будь-якій платформі, яка зазнала злому (або може зазнати в майбутньому), вважайте, що ваші ідентифікаційні документи вже в обігу. Розгляньте заморожування кредитної історії, стежте за несанкціонованим відкриттям рахунків і усвідомте, що ваша фізична адреса може бути прив'язана до вашої on-chain-активності.
Структурний Зсув
Злив Revolut — не ізольований збій. Це симптом системи, де регулятори зобов'язують збирати ідентифікаційні дані, а платформи стають відповідальними за захист інформації, яку зловмисники дедалі краще вміють витягувати. Вектор атаки — не програмна вразливість. Це людський процес: команда виконала процедуру там, де мала б бути насторожена, а дані існували у формі, придатній для передачі, бо регулювання вимагало їх збирати ще з самого початку.
Для перп-трейдерів розрахунки змінюються. Централізовані біржі пропонують звичні інтерфейси і зручний вхід через фіат, але несуть із собою ризик для даних, який зростає з кожною новою KYC-процедурою на черговій платформі. Децентралізовані біржі повністю усувають цей ризик, а з урахуванням обсягів, ліквідності та охоплення ринків Hyperliquid розрив у продуктивності здебільшого закрився.
Скан вашого паспорта ніколи не призначався бути мішенню. Але доки він лежить на сервері, яким ви не керуєте, саме ним він і є.