
Bitget Lost $388M. Here's What Perp Traders Should Actually Worry About.
By @CoinMarketMan - 28-Sep-2026
Bitget损失3.88亿美元:永续合约交易者真正需要担心的是什么
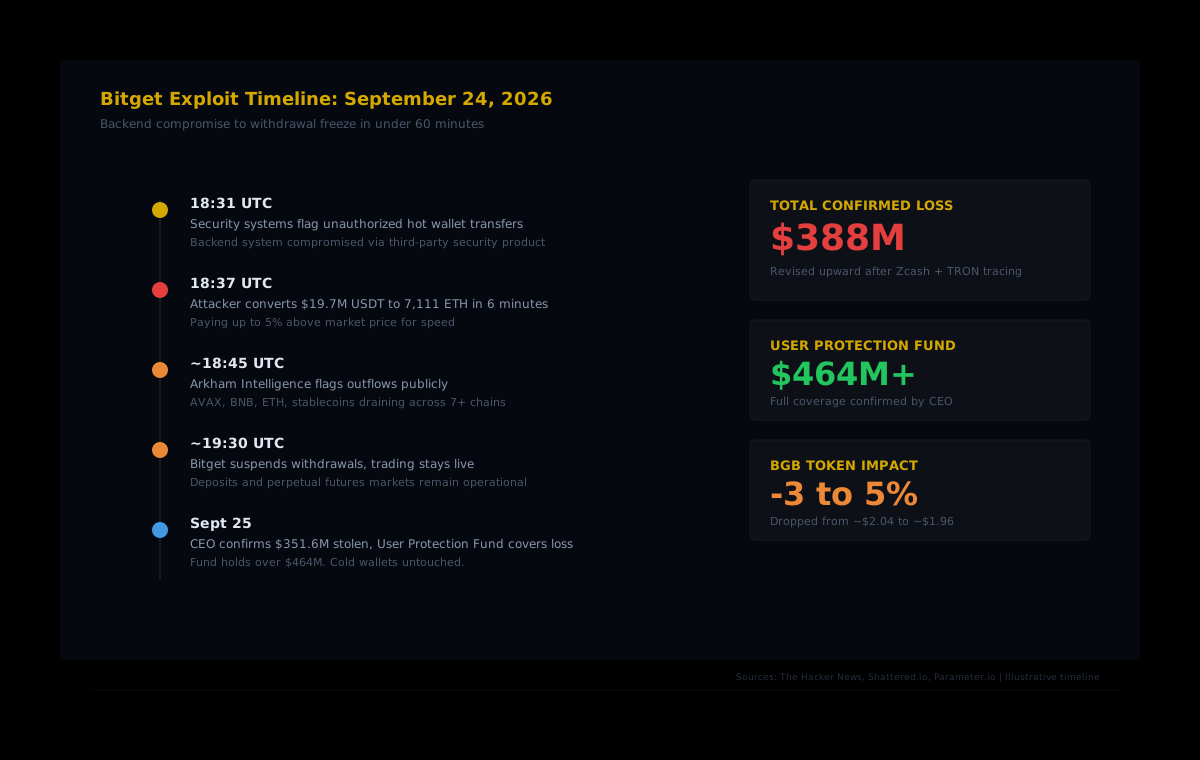
2026年9月24日,协调世界时18:31,Bitget的安全系统检测到未经授权的转账,热钱包正在遭到清空。数小时内,确认损失达到3.516亿美元。数日后,在追踪了经Zcash和TRON流出的更多被盗资产后,总损失升至3.88亿美元。
迄今为止,所有事后分析都聚焦于同样的问题:谁干的(朝鲜的TraderTraitor组织是主要嫌疑人)、如何入侵的(一款遭到入侵的第三方安全产品泄露了后端凭证),以及用户是否会获得赔偿(Bitget的用户保护基金持有超过4.64亿美元)。
这些细节固然重要。但对于在中心化交易所持有杠杆永续仓位的交易者而言,这些分析都回避了真正关键的问题:当交易所冻结提款时,你的未平仓头寸会发生什么?
Bitget究竟发生了什么
攻击者并未窃取私钥。他们入侵了用于处理钱包交易的后端系统,伪造转账数据,诱骗Bitget的内部审批流程授权提款。CEO陈珏确认,黑客"并未窃取私钥",而是"欺骗了Bitget的内部审批系统,使其授权了相关转账"。
速度之快令人咋舌。短短六分钟内,攻击者将1970万美元的USDT兑换成7111枚ETH,为求快速成交,不惜支付高达市价5%的溢价。区块链分析公司Arkham Intelligence在数分钟内公开预警了资金外流,发现AVAX、BNB、ETH和稳定币正在七条链上大量流出。
Bitget几乎立即暂停了提款,但保持存款和交易正常运行。交易所原生代币BGB从2.02至2.06美元区间跌至约1.96美元。
永续合约交易者的真实困境:保证金被冻结
大多数报道忽略了以下这点。Bitget在全球衍生品交易所中按交易量排名前五。这意味着当提款冻结发生时,数以千计的交易者持有未平仓的永续头寸。交易可以继续,但资金无法离场。
这有何影响?因为杠杆仓位需要主动管理保证金。若行情对你不利,你需要能够追加抵押品或提取剩余资金以降低敞口。提款冻结使两条路都走不通。大门关闭的那一刻,你就被锁定在当时的仓位上,行情一旦反向,既无法追加保证金,也无路可退。
设想最坏的情形:Bitget遭黑客攻击时,你正持有10倍杠杆的BTC多单。市场因消息面下跌。你想平仓并将资金转移至更安全的地方,却无法提款。若跌势足够凌厉,接近你的强平价,你只能眼睁睁看着本金蒸发,毫无退路。
Bitget的永续合约市场保持开放,因此平仓仍然可行。但无法将资金转出交易所,造成了一种被动流动性的困境,交易者进退两难。
为何CEX事后分析对永续合约交易者视而不见
安全事件的事后分析往往遵循固定套路:攻击向量、被盗金额、调查时间线,以及赔偿方案。鲜少有人讨论事件发生时持有活跃杠杆仓位的交易者所受到的二阶影响。
这是一种普遍模式。2025年2月,Bybit约15亿美元的黑客事件催生了大量关于Lazarus Group手法的报道,却几乎没有人分析提款冻结对未平仓衍生品头寸的影响。今年9月初,Liquid Network遭受的3.19亿美元漏洞攻击同样如此。
根源在于结构性问题:事后分析由安全研究人员、交易所公关团队和加密货币通才记者撰写。衍生品交易者是有特定关切的特定群体,而这些关切,包括保证金管理、资金费率敞口、跨交易所对冲和强制平仓风险,并不适合"谁入侵了什么"的叙事框架。
链上替代方案及其权衡
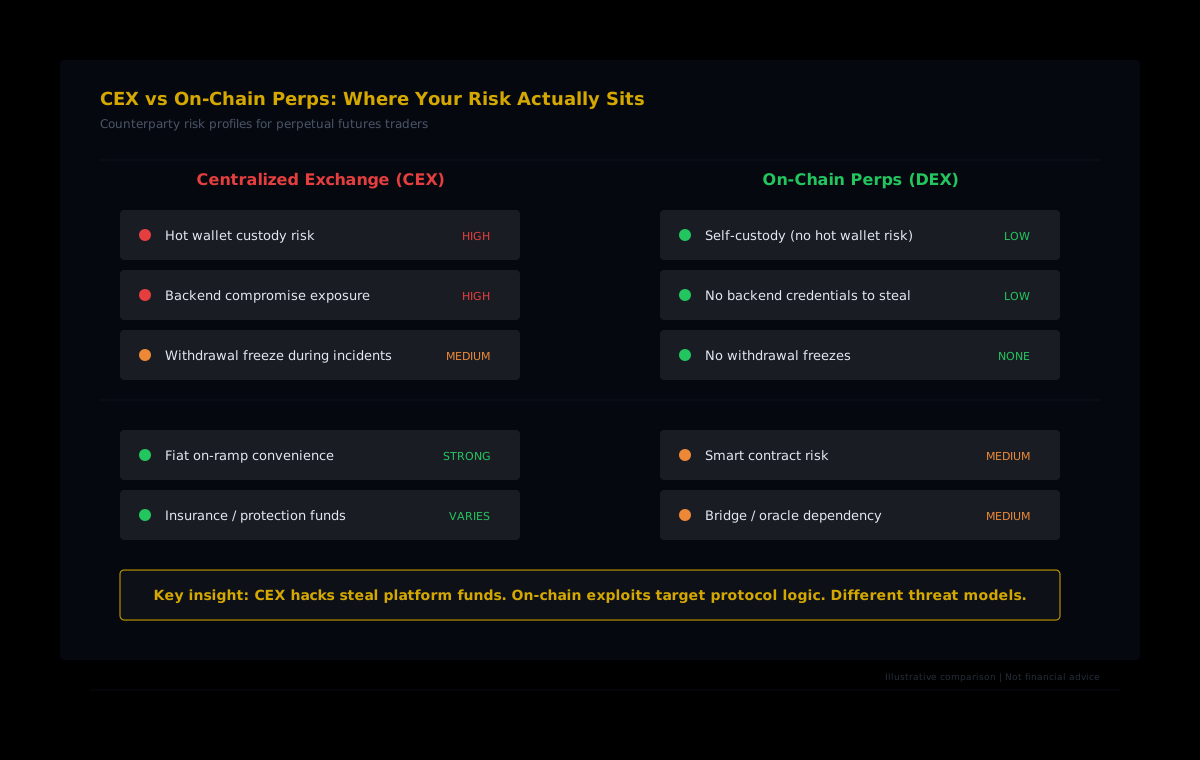
每一次CEX黑客事件都会重新点燃"不掌握私钥,就不拥有代币"的讨论。对于现货持有者而言,逻辑简单直接:转向自托管。但对于永续合约交易者,这道算术更为复杂,因为Hyperliquid这类链上永续平台改变的是风险结构,而非彻底消除风险。
在中心化交易所,你的对手方风险就是交易所本身。若其热钱包基础设施遭到入侵,即便你毫无过失,你的交易资金也会被殃及池鱼。在链上永续平台,没有热钱包可以被清空,因为你直接从自己的钱包交易。也没有任何人能冻结你的提款,因为不存在可以拨动这个开关的中央托管方。
代价是面对另一套风险:智能合约漏洞、预言机操纵和跨链桥安全隐患,是CEX后端入侵在链上的对应物。但核心区别在于透明度:链上风险是可审计的。每一笔仓位、每一次强平、每一笔交易都在公开账本上结算。当问题发生时,你可以实时在链上看到一切的来龙去脉。
Hyperliquid的模型
Hyperliquid更进一步,采用全链上订单簿。每笔交易在其自有L1上结算,这意味着撮合引擎本身是可验证的。因为后端就是链本身,所以没有后端系统可以被攻破。交易者存入自己的金库并全程保持资产托管权。
这种架构差异在Bitget所遭遇的场景中体现得最为淋漓尽致:当系统出问题时。在CEX,"出了问题"意味着提款冻结、时间线不明、只能寄希望于保护基金足够充裕。在Hyperliquid,你的保证金在你的金库里,你的头寸在链上,无论任何单一参与者发生什么,协议都会持续运行。
重大交易所黑客事件后,聪明的资金如何行动
交易所黑客事件是能够撬动市场的大事件,会在资金费率、未平仓量和跨场所流动性上制造短暂错位。有经验的交易者,也就是我们Money Printer和Smart Money群体中的那些钱包,往往将此类事件视为信息而非恐慌的导火索。
重大CEX安全漏洞后的典型走势遵循几个可预判的阶段。首先,交易所原生代币会即时下跌,Bitget的案例中,BGB跌幅达数个百分点。其次,随着交易者对冲或押注蔓延效应,其他场所空头方向的未平仓量出现短暂飙升。第三,市场短暂偏向空头时,主要交易对的资金费率往往转为负值。第四,当提款时间线明朗后,数日内有经验的交易者开始重新布仓。
在这些时刻捕捉机会的交易者,会盯紧群体数据,观察哪些细分群体在加仓,哪些在减少敞口。当Money Printer钱包(历史累计盈利超过百万美元的那群人)在恐慌时开始积累,这个信号值得重视。
构建黑客事件应对手册
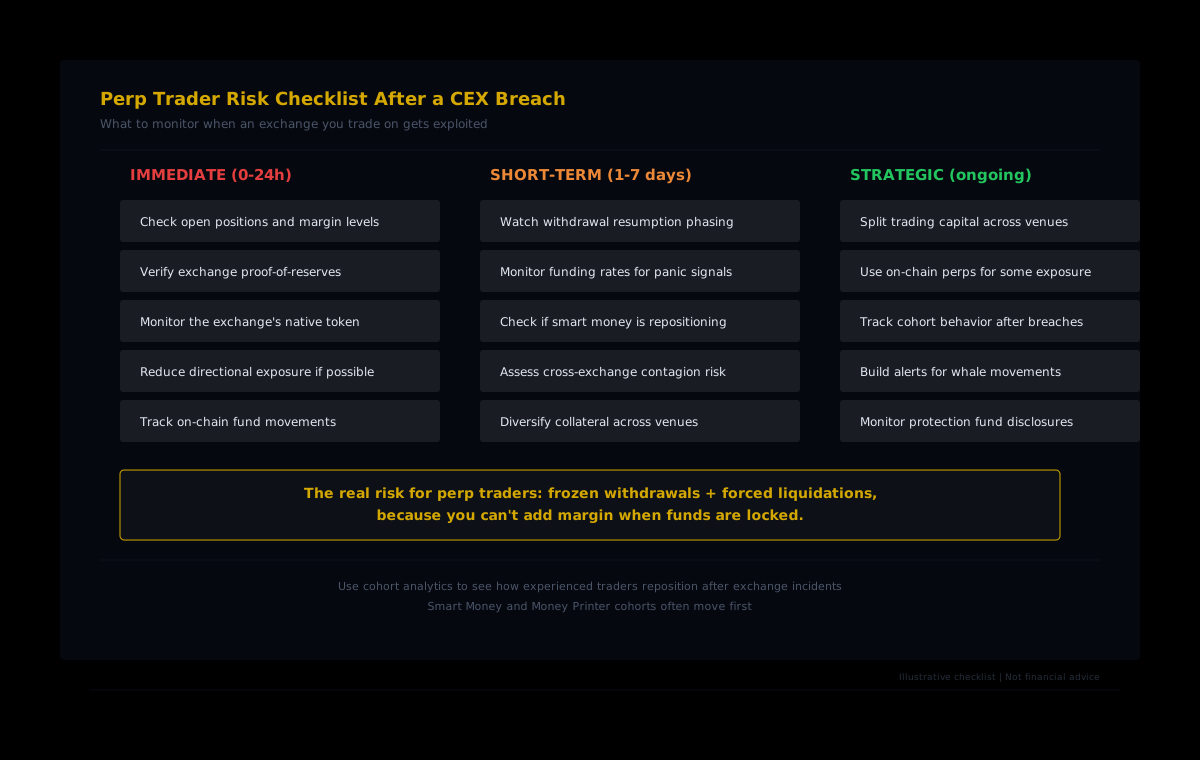
与其在下一次交易所黑客事件发生时情绪化应对(因为下一次必然会来),永续合约交易者不如将系统性应对方案纳入风险管理框架。
场所分散化
将交易资金分散在多个平台,是最基本的风险缓释手段。若某一交易所冻结提款,其他场所的仓位依然完全可控。这适用于中心化和链上平台。CEX与链上永续合约的组合,兼顾了中心化场所的流动性深度与链上执行的自托管保障。
为冻结场景预留保证金缓冲
在单一交易所使用最大杠杆的交易者,在提款冻结时敞口最大。保留保证金缓冲,即将杠杆控制在足够保守的水平,使得数日冻结也不会触发强平,是在Bitget交易者上周所经历的场景中全身而退的最简单方法。
监控正确的信号
黑客事件的公告,永远是最后才到来的信号。链上分析工具可以在官方公告发出之前,就标记出异常的交易所钱包外流。Arkham Intelligence在第一笔未授权转账发生后数分钟内就公开预警了Bitget的资金外流。监控这些信号的交易者,能够在新闻登上头条之前就减少敞口。
同样,观察有经验的交易者在黑客事件后如何重新布仓,比黑客事件本身的事后分析更有价值。我们的群体分析将每一个Hyperliquid钱包归入16个行为细分群体:8个按规模(从$250以下的Shrimp到$500万以上的Leviathan),8个按历史累计盈亏(从盈利超过$100万的Money Printer到亏损超过$100万的Giga-Rekt)。当交易所黑客事件冲击市场时,追踪每个细分群体的反应,可以揭示聪明的资金究竟将此事视为抄底机会,还是去风险的理由。
追踪聪明资金如何应对市场事件
HyperTracker的API为你提供跨16个行为细分群体的持仓数据,每5分钟更新一次。实时了解哪些钱包在逢低买入,哪些在减少敞口。
Bitget的提款时间线与恢复进程
截至9月28日,Bitget已开始分阶段恢复提款。BTC提款于9月28日协调世界时08:00重新开放。以太坊、BSC、Arbitrum、Base和Optimism网络上的ETH提款定于9月29日恢复。Ethereum、BSC、Solana和TRON网络上的USDT随后于9月30日开放,所有剩余资产、法币及P2P交易预计于10月2日前全面恢复。
Circle和Tether已采取行动,冻结与攻击者关联的资金,被冻结资产总额约为31.8万美元,仅占总被盗金额的极小部分。Mandiant和SlowMist正主导取证调查。
此次事件现已成为2026年迄今规模最大的单次交易所安全漏洞,也是本年度最大的疑似朝鲜背景加密货币盗窃案,延续了一种持续已久的模式:据估计,DPRK相关黑客仅在2025年就窃取了约20亿美元的加密货币。
永续合约交易者一再被迫重温的教训
Bitget的3.88亿美元漏洞事件将走向与之前每一次重大交易所黑客事件相同的弧线。安全研究人员会发布分析报告。交易所会赔偿受影响的用户。行业会继续向前。
但对永续合约交易者而言,真正的启示在于:在任何由单一主体控制托管、执行和提款权限的平台上交易杠杆衍生品,都存在结构性漏洞。当该主体遭到入侵,恰恰是你最需要控制权的时刻,你却失去了对保证金的掌控。
上周全身而退的交易者,凭借的不是运气。他们跨场所分散持仓、保留了保守的保证金缓冲,并部署了链上监控,得以在头条新闻落地之前就采取了行动。这不是玄学,这是一套方法论。