
What Bitget's $352M Hack Means for Perp Traders Who Still Trust CEXes
By @CoinMarketMan - 25-Sep-2026
Bitget 3.52亿美元黑客事件对仍信任CEX的永续合约交易者意味着什么
2026年9月24日18:31 UTC,攻击者从Bitget热钱包和温钱包中盗走3.516亿美元,这已是今年第二大中心化交易所安全漏洞事件。提款已被冻结。CEO表示朝鲜黑客"很可能"是幕后黑手。数百万认为资金安全藏在登录屏幕背后的交易者,如今正眼睁睁看着区块链取证团队追踪被盗ETH穿越Tornado Cash。
这与2025年2月Bybit遭遇的如出一辙——彼时14.6亿美元通过被攻陷的签名界面悄然蒸发。这也是同一类型的攻击,而链上永续期货交易所在结构上对此类攻击免疫,因为没有热钱包可供抽干,没有后端授权层可供伪造,也没有任何单一实体能冻结你的提款。
如果你在中心化交易所交易永续合约,这件事与你息息相关。如果你构建依赖CEX API的交易基础设施,则更是如此。以下是事件经过、为何屡屡发生,以及当交易所遭到入侵时聪明的资金实际上会怎么做。
Bitget黑客事件的来龙去脉
这次攻击并非智能合约漏洞,也不是私钥被盗。CEO Gracy Chen证实:"攻击者攻陷了我们钱包基础设施中的一个关键后端系统,利用它伪造交易数据,并触发了我们的授权流程,将资金转移至外部。"简而言之:黑客入侵了负责审批内部转账的服务器,向其提交虚假请求,系统随即批准了向攻击者控制钱包的真实提款。
Chen明确排除了私钥被盗的可能性,将攻击向量缩小至Bitget热钱包与其签名基础设施之间的软件层。这与七个月前Bybit遭受攻击的漏洞类别完全相同——彼时攻击者向Safe{Wallet}前端注入恶意JavaScript,操纵多签交易审批。
被盗资产揭示了攻击者的目标:1.0293亿枚XRP(约1.575亿美元)、31,890枚ETH(8580万美元),以及约7550万美元的USDT、USDC和USDT0组合。仅XRP一项就占总额近半。其余资产包括BNB、AVAX、XAUt(代币化黄金)和TRX。
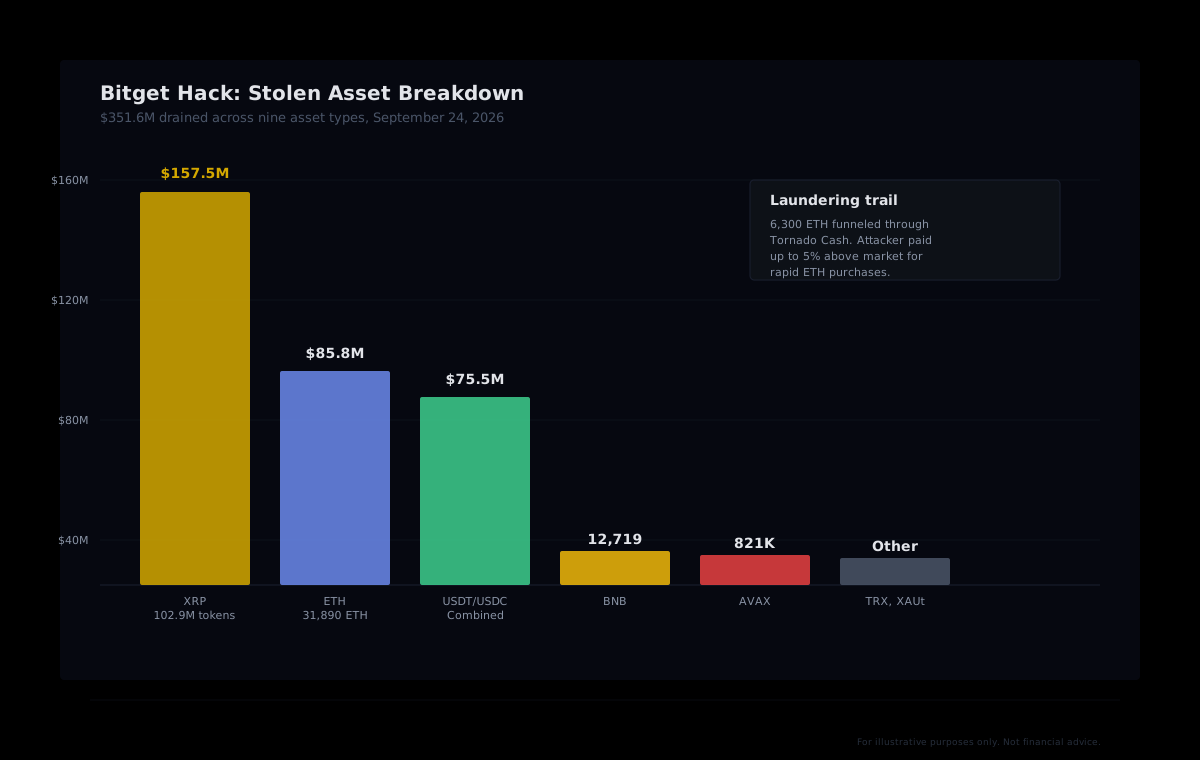
洗钱路径追踪
区块链分析师追踪到攻击者以最高高于市价5%的价格快速将被盗代币转换为ETH。第一天内,至少6,300枚ETH(约1940万美元)通过Tornado Cash流转。攻击者还从Aave提取了1,000枚ETH(约324万美元)并一并洗白。
这一转换策略与2025年2月Bybit黑客的手法如出一辙——彼时至少1.6亿美元在头48小时内完成洗钱。这套路数已成定式:盗取多种资产,转换为ETH,经Tornado Cash混币,分散至多个钱包。速度至关重要,因为每延误一小时,地址被列入黑名单的概率就随之上升。
为何中心化交易所屡遭此劫
Bitget并非个例,而是规律性模式中的最新数据点。2025年第一季度,加密平台因黑客攻击损失16.4亿美元,创单季度最差纪录。仅朝鲜国家支持的黑客组织,在2025年就造成了20.2亿美元的盗窃,占当年所有服务层攻击的76%。
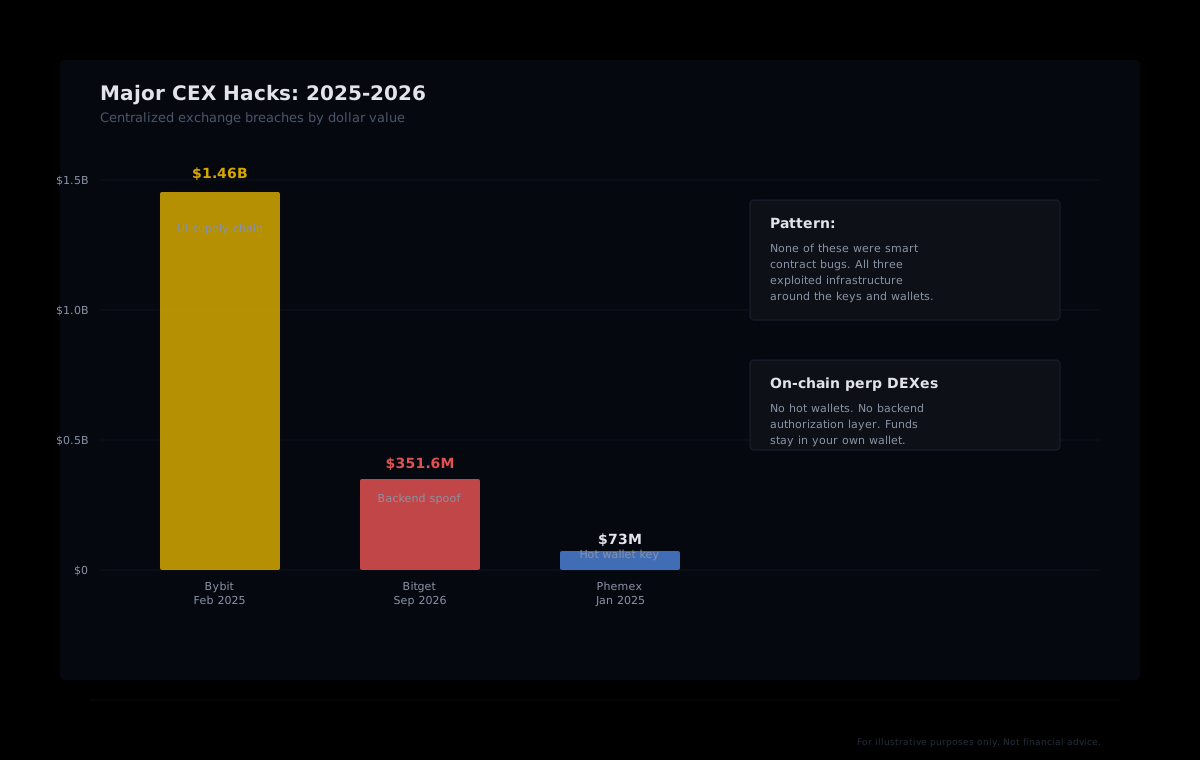
关键规律:2025至2026年主要CEX安全漏洞中,没有一起是智能合约被利用。Bybit是针对签名界面的UI供应链攻击。Phemex因热钱包私钥被盗损失7300万美元。Bitget的后端被伪造以授权虚假转账。每一起都利用了密钥周边的基础设施,而这一层的存在,恰恰是因为中心化交易所必须托管你的资金才能让你进行交易。
托管税
当你向CEX充值以交易永续合约时,你实际上是将托管权外包给了一家公司。这家公司运营着热钱包、温钱包、冷存储、后端授权服务器、多签签名界面和员工访问控制。每一层都是攻击面。你必须信任每一位员工、每一位承包商、每一个第三方集成以及每一套签名基础设施都是安全的,因为其中任何一个被攻陷,都可能令你的资金血本无归。
Bitget超过4.64亿美元的用户保护基金,在评估后应能覆盖这3.516亿美元的损失。但"覆盖"不等于"可以动用"。提款目前仍处于冻结状态,且没有公布任何时间表,Chen表示Bitget"不会承诺一个我们无法保证的窗口期"。你的资金在账面意义上或许是"安全的",却可能完全无法使用。
为何链上永续DEX能规避此类攻击
链上永续期货交易所如Hyperliquid,采用了根本不同的托管模式。你的资金始终留在你自己的钱包里。当你开仓时,交易通过可公开审计的智能合约在链上结算。没有热钱包可供抽干,因为交易所根本不接管你的资金。没有后端授权服务器可供伪造,因为交易执行由链上逻辑处理。
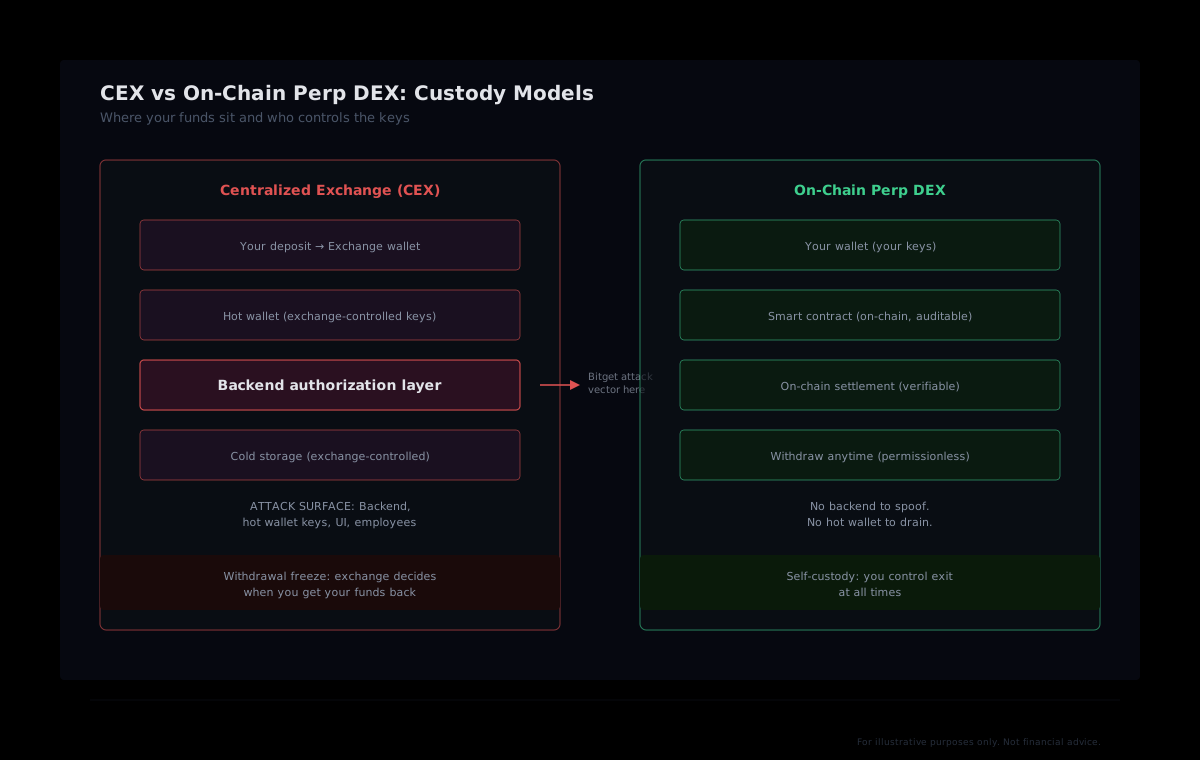
这并不意味着DEX毫无风险。智能合约漏洞仍是真实威胁:Drift Protocol在2026年4月因管理员密钥被夺取损失了2.85亿美元。但攻击面从本质上不同。CEX黑客事件可以同时抽干所有用户的资金,因为托管是集中的。智能合约漏洞则需要在经过审计的公开代码中找到缺陷。前者依靠社会工程和基础设施攻陷来扩大战果,后者则需要在透明、可验证的逻辑中挖掘技术漏洞。
对于永续合约交易者而言,自托管模式意味着你随时可以提款:没有冻结,没有"待安全审查",无需等待CEO宣布时间表。你的仓位、保证金、抵押品——全部在链上可见,全部由你掌控。
大规模安全漏洞后聪明的资金会怎么做
交易所被黑不只是让受害者蒙受损失,更会重塑整个永续合约市场的持仓格局——因为大型交易者会重新评估交易对手风险,并以可预测的方式转移资本。
2025年2月Bybit被黑后,链上数据显示出明显的迁移:经验丰富的交易者将资金从中心化交易所转移至链上平台。事件发生后数周内,Hyperliquid的成交量随着交易者分散执行渠道而有所上升。逻辑很直接:如果一家CEX能因签名界面被攻陷而损失14.6亿美元,那么运行类似基础设施的每一家CEX都承载着类似的风险。
这一规律在每次重大安全漏洞后都会重演。受攻击交易所的充值自然放缓,但竞争对手CEX的充值同样也会放缓,因为交易者开始重新审视任何中心化托管是否还值得图其便利。聪明的资金不会等事后复盘报告出来,而是先行动,再读取证分析。
用队列数据追踪资金轮换
这正是队列分析大显身手之处。我们的数据将Hyperliquid上的每一个钱包归入16个行为队列,八个按账户规模划分(从$0-$250的Shrimp到$5M+的Leviathan),八个按历史总盈亏划分(从+$100万以上的Money Printer到-$100万以下的Giga-Rekt)。当重大交易所安全漏洞发生时,你可以通过我们的API近实时追踪每个队列的反应。
Money Printer们在CEX被黑后是否会增加Hyperliquid仓位,因为他们看到了自托管的优势?Whale和Tidal Whale们是否会将稳定币保证金转移至链上平台?规模较小的队列是否会恐慌性去杠杆?当你拥有覆盖整个市场的行为分割数据,这些问题都有据可查。
一次API调用至我们的队列持仓端点,即可告诉你每个细分群体正在如何配置资金。在安全漏洞事件期间,这个信号比任何推文串或Discord传言都更有价值,因为它反映的是真实的链上持仓,而非猜测。
每位永续合约交易者都该评估的风险层级
无论你在CEX还是DEX交易,Bitget安全漏洞都揭示了大多数交易者在追悔莫及之前会忽视的五个风险层级:
- 托管风险: 谁持有你的资金?在CEX,是交易所。在链上DEX,是你自己。Bitget此次黑客事件是托管层面的失败。
- 基础设施风险: 在你的充值与交易所执行引擎之间,存在哪些系统?后端授权服务器、签名界面和热钱包管理,都是CEX独有的基础设施风险。
- 提款风险: 你是否随时能够取回资金?Bitget以"预防措施"为由冻结了提款。链上DEX无法冻结提款,因为智能合约根本没有这个功能。
- 交易对手风险: 交易所是否有足够储备应对灾难性损失?Bitget超4.64亿美元的保护基金覆盖了此次特定安全漏洞。但并非每家交易所都有这样的缓冲,而且该基金本身在评估后消耗了总额的近四分之三。
- 集中风险: 你有多少交易资本存放在单一平台?在多个交易所和链上平台之间分散,可以降低任何单一安全漏洞的冲击。
评估这些层级不是草木皆兵,而是风险管理。让你设置止损、管理仓位大小的同等纪律,也应延伸至你存放资金的地方。
追踪聪明的资金如何应对交易所安全漏洞
HyperTracker的API按规模和历史记录,将每一个Hyperliquid钱包归入16个行为队列。当CEX黑客事件重塑市场持仓时,我们的数据近实时向你展示哪些队列正在将资本转移至链上平台。一次API调用,16个细分群体,每个钱包均已分类。
对构建者而言的更大格局
如果你正在构建交易基础设施,Bitget安全漏洞还带来了一个额外的启示。每一个依赖CEX API的机器人、仪表盘或分析工具,都继承了该交易所的基础设施风险。当Bitget冻结提款时,每一个接入其API的自动交易系统都失去了对其资金的访问权。无论你自身的代码质量有多高,都无法抵御交易对手层面的失败。
在链上基础设施之上构建,会改变风险结构。Hyperliquid的链上执行意味着你的机器人交易可被核实。你用户的资金留在他们的钱包里。而你构建于其上的分析层,可以从任何人都无法冻结、伪造或拒绝提供的链上数据中提取信息。
对于希望接入队列智能的构建者,我们的API提供Hyperliquid上每一个钱包的持仓指标、订单流数据和行为分割,Pulse档起步价$179/月。你获得智能层,同时无需承担托管风险。
CEX信任赤字正在扩大
2025年1月至2026年中,加密平台在245起有据可查的黑客攻击事件中损失超363亿美元(原文:36.3亿美元)。规模最大的十起攻击,占总被盗价值的72.5%以上。2025年第一季度的资金追回率暴跌至0.4%,而2024年同期为21.2%。
这些数字勾勒出一幅清晰的图景:攻击规模越来越大,手法越来越精密,越来越难以挽回。攻击者是拥有多年作战经验的国家支持团队。而屡屡奏效的攻击向量,不是代码漏洞,而是围绕托管和签名的基础设施攻陷。
对于永续合约交易者而言,问题不是下一家CEX会不会被黑。照这个规律,这几乎是板上钉钉的事。问题是,当那一刻到来时,你的资金、你的仓位和你的交易基础设施是否会受到波及。链上永续DEX不能消除所有风险,但能消除这一特定类别的风险——正是这类风险,造就了加密史上规模最大、破坏力最强的安全漏洞。
Bitget这3.516亿美元,是学费。教训是:托管是一种特性,谁掌握你的密钥,谁就承担你的风险。